




Сертификат AM Test Lab
Номер сертификата: 588
Дата выдачи: 28.09.2026
Срок действия: 28.09.2031
- 1. Введение
- 2. Функциональные возможности BI.ZONE Mail Security
- 3. Архитектура
- 4. Системные требования и лицензирование
- 5. Применение
- 6. Выводы
Введение
Электронная почта остаётся одним из основных каналов деловой коммуникации и одновременно одним из наиболее распространённых векторов кибератак. По данным Threat Zone 2026, 57% целевых атак начинаются с электронного письма. Это делает почту самым востребованным каналом для получения первоначального доступа в организацию. При этом фишинговые рассылки становятся более персонализированными, а злоумышленники находят способы обходить базовые проверки почтовых серверов.
Решение BI.ZONE Mail Security создано на основе системы BI.ZONE CESP и предназначено для защиты корпоративной почты от вредоносных и нежелательных сообщений. Оно анализирует входящий и исходящий почтовый трафик. Для этого применяет многоуровневую фильтрацию, использует данные киберразведки, ML-модели, контентный и лингвистический анализ, машинное зрение, антивирусные движки и позволяет администраторам самостоятельно создавать правила детектирования.
В статье рассматриваются функциональные возможности BI.ZONE Mail Security 3.1.0, архитектура решения, этапы проверки писем, механизмы фильтрации и сценарии применения в личном кабинете администратора.
Функциональные возможности BI.ZONE Mail Security
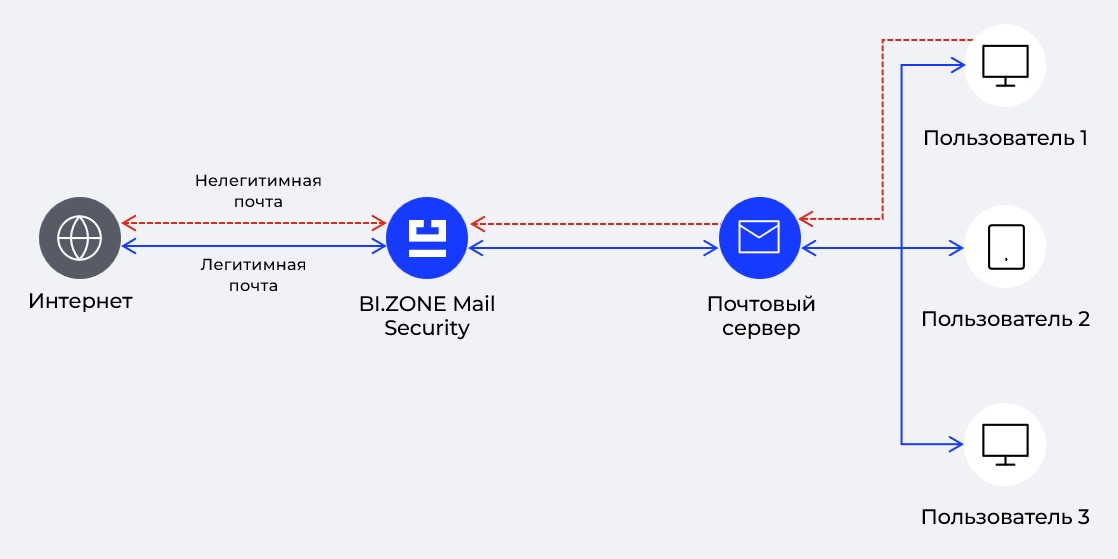
BI.ZONE Mail Security — почтовый шлюз, который проверяет входящие и исходящие письма, относящиеся к почтовому домену организации. Анализ исходящей почты позволяет предотвращать эксфильтрацию данных и ограничивать возможности отправки почты для наиболее уязвимых пользователей. Кроме того, фильтрация исходящего трафика расширяет контекст для анализа входящей почты. Например, позволяет идентифицировать инициатора переписки и отслеживать добавление новых получателей.
Рисунок 1. Схема работы BI.ZONE Mail Security
В основе решения лежит спам-рейтинговая модель. Каждому письму присваивается балл, отражающий вероятность его нелегитимности: чем выше рейтинг, тем выше уровень угрозы. В расчёте итогового показателя используется более 100 механизмов защиты. Среди них — методы машинного обучения, проверка репутационных баз, анализ контента и пользовательские правила. Эти данные могут дополняться актуальной информацией из внешних систем: BI.ZONE Threat Intelligence, BI.ZONE Sandbox и платформы BI.ZONE Security Fitness.
После этого BI.ZONE Mail Security принимает одно из решений:
- «Доставка» — рейтинг письма ниже установленного порога, поэтому сообщение классифицируется как безопасное.
- «Карантин» — рейтинг письма превышает пороговое значение, поэтому сообщение помещается в специализированное хранилище.
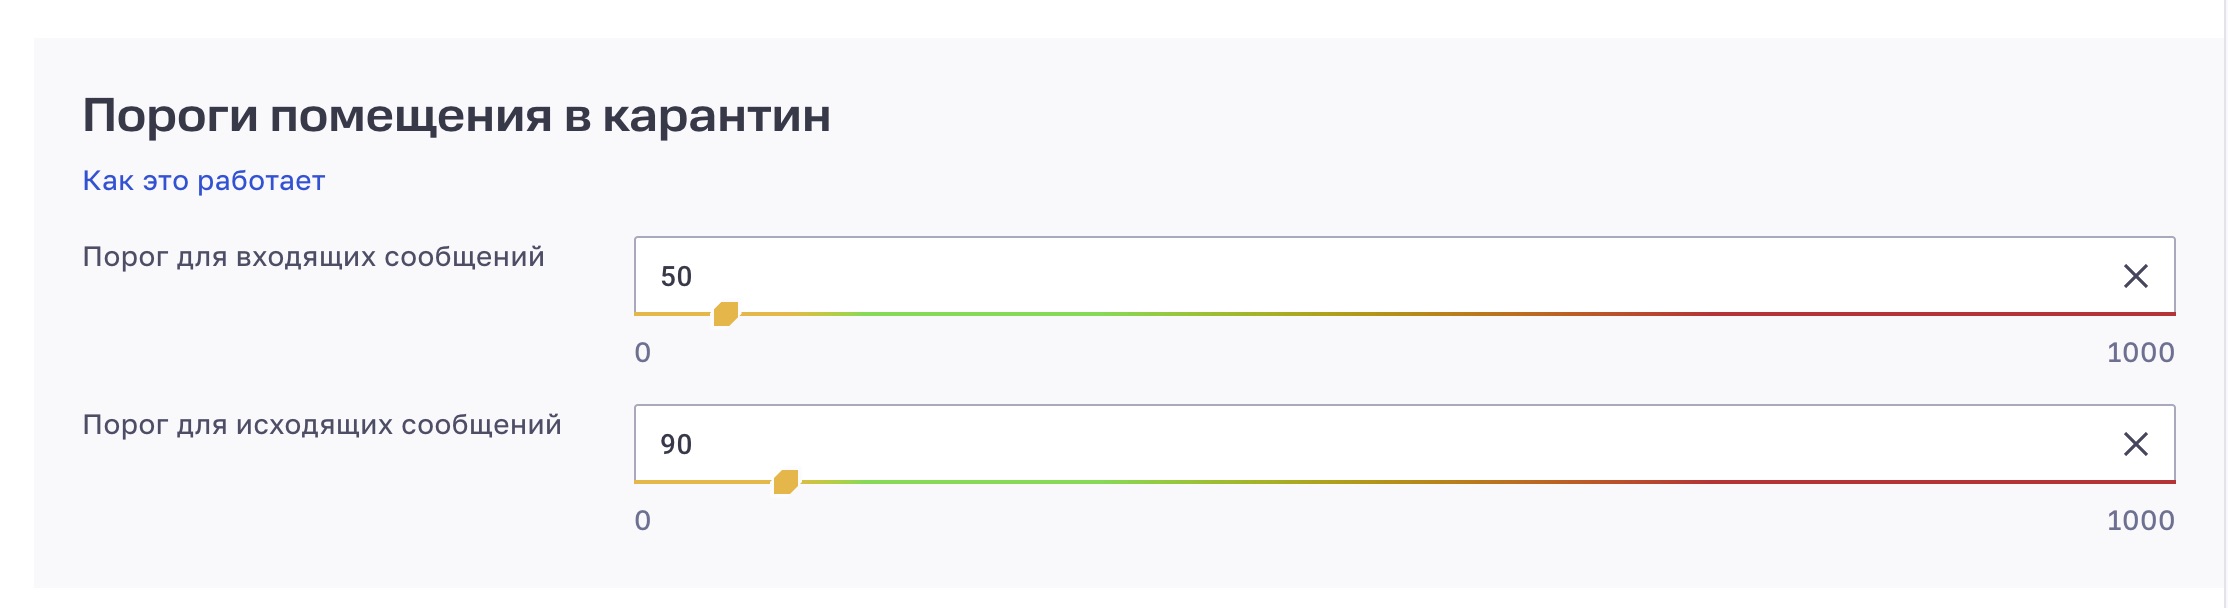
Чтобы упростить администрирование, при настройке рейтинга система показывает рекомендуемые значения, подготовленные инженерами BI.ZONE. Рекомендации основаны на анализе массивов реального почтового трафика. Они помогают минимизировать количество ложных срабатываний сразу после развёртывания решения.
Рисунок 2. Настройка порогов для помещения писем в карантин
Не все нелегитимные письма представляют непосредственную угрозу безопасности. Например, массовые спам-рассылки система должна помещать в карантин, но в реальной эксплуатации бывают разные сценарии. Решение может корректно определить, что письмо относится к спам-рассылке, по репутации отправителя, содержанию письма, вложениям или ссылкам. Но иногда получатель ждёт эти письма: например, если сам подписался на рассылку. В этом случае блокировка воспринимается как ложноположительное срабатывание.
Поэтому сценариев «доставка» или «карантин» недостаточно. Чтобы не нарушать бизнес-процессы, пользователь должен иметь возможность самостоятельно восстановить доступ к письму, которое система поместила в карантин. При этом такой процесс должен оставаться контролируемым.
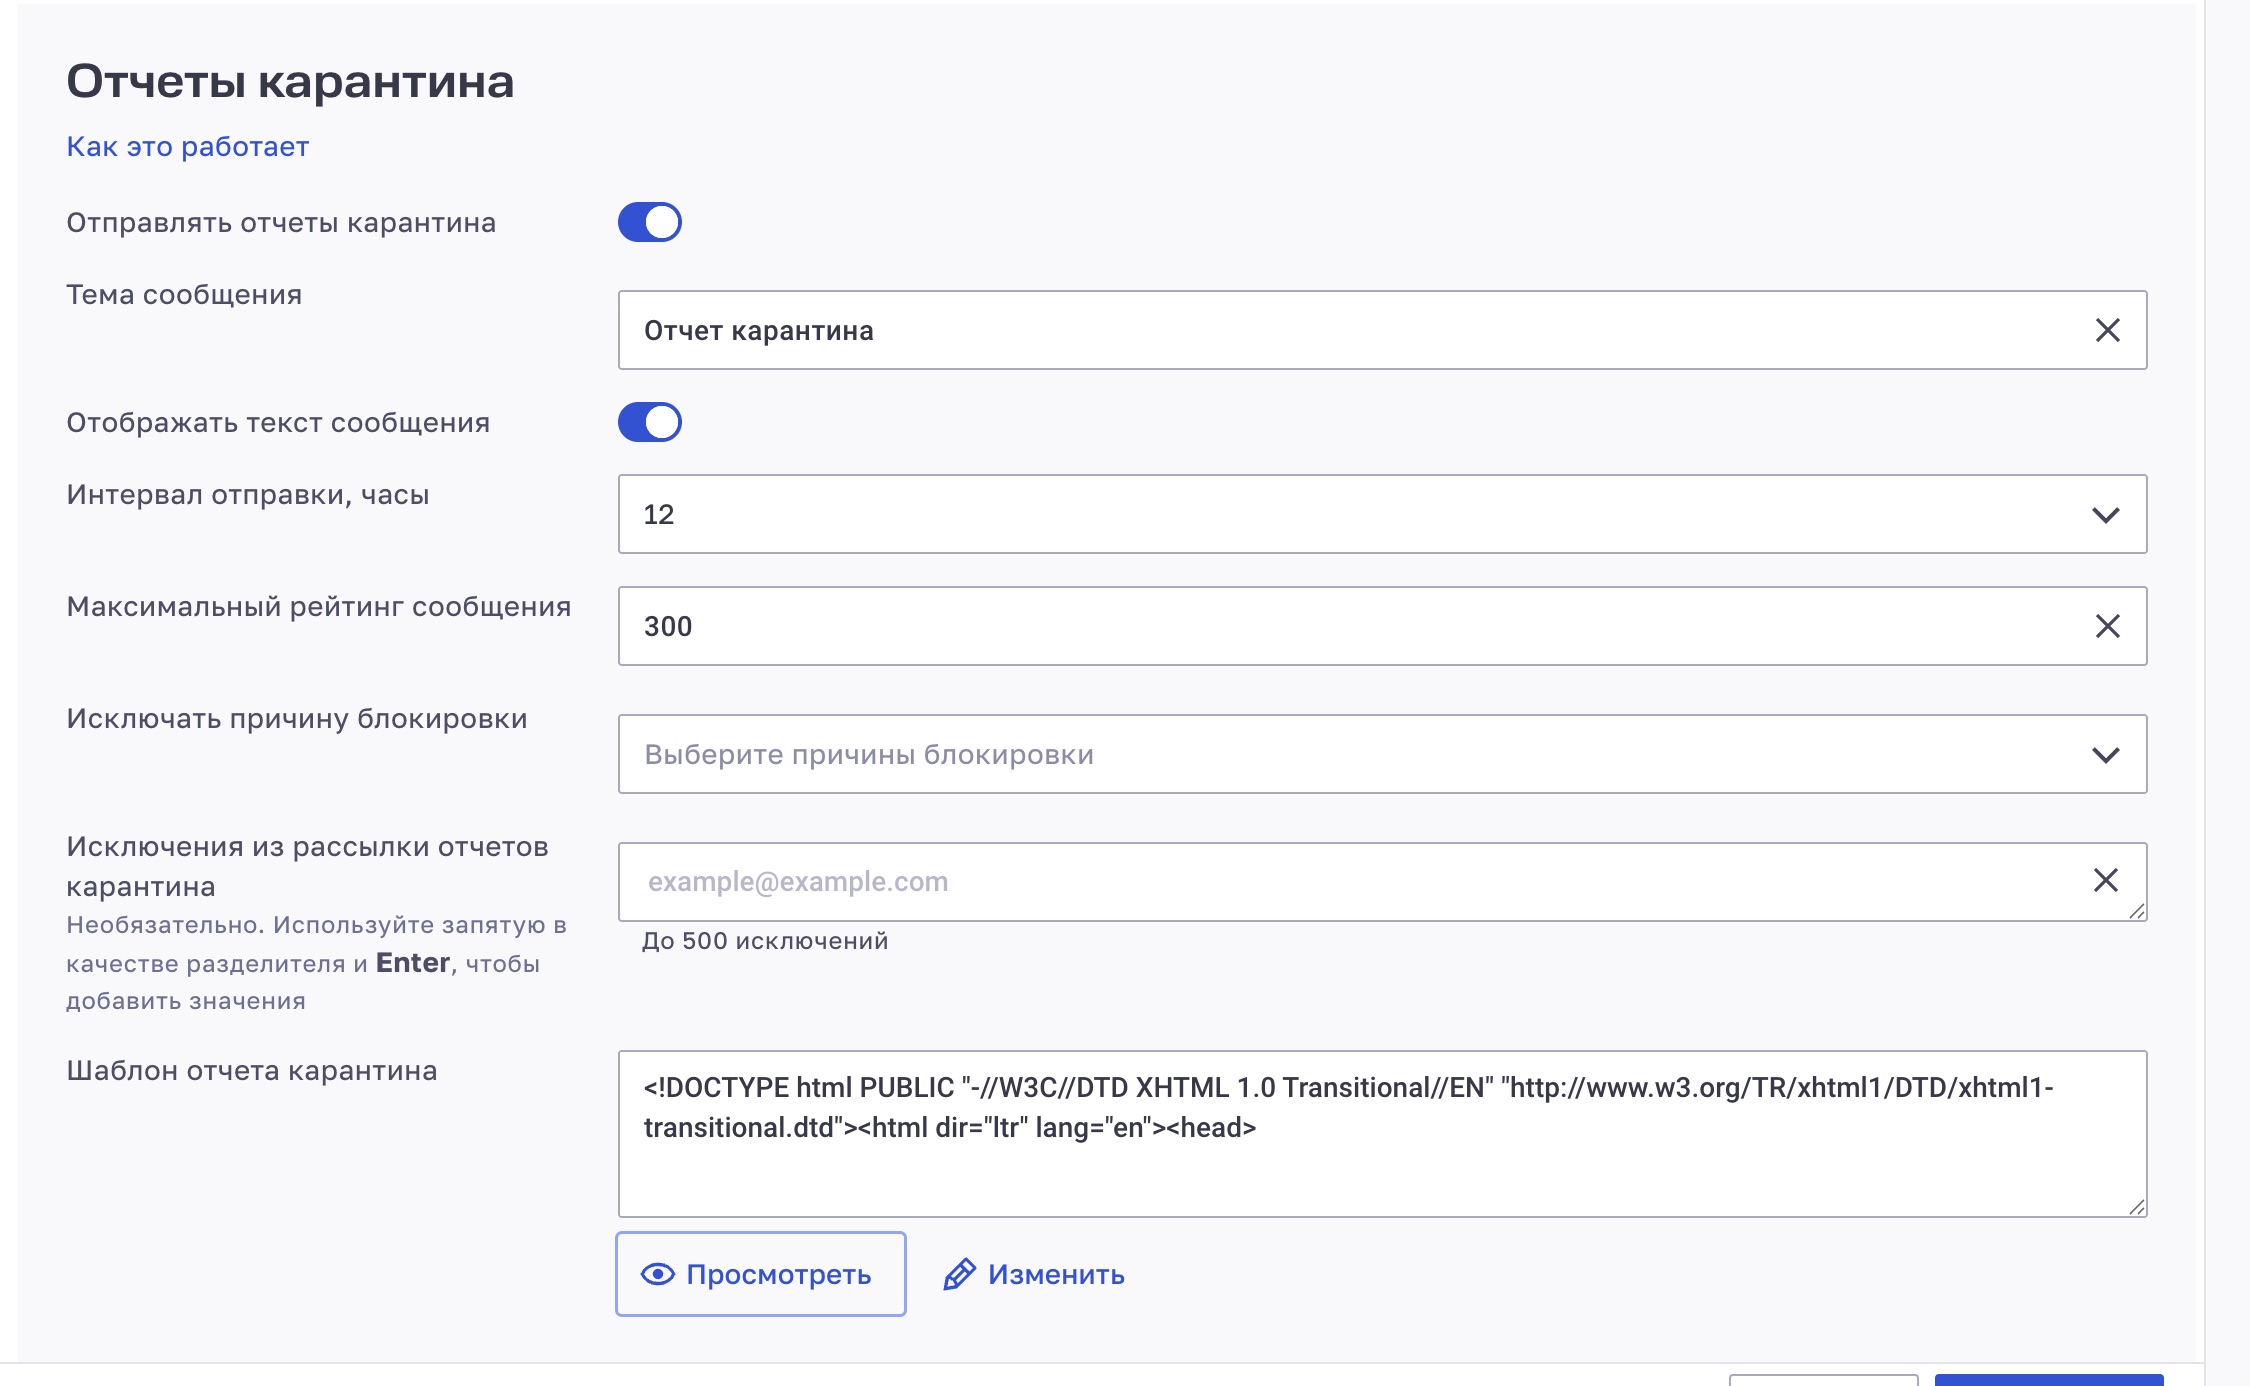
Для этого в BI.ZONE Mail Security реализован механизм «Отчёты карантина» — регулярные сводки о письмах, которые система поместила в хранилище по результатам проверки. Получатель может просмотреть информацию о сообщении и самостоятельно принять решение о его доставке. По умолчанию отчёты уже настроены, однако администратор вправе адаптировать их под требования организации: изменить периодичность отправки, настроить пороги спам-рейтинга, задать исключения для отдельных адресов или причин блокировки, а также скорректировать шаблоны уведомлений прямо в интерфейсе.
В отчёты попадают только письма с относительно низким уровнем риска — сообщения, которые система классифицирует как подозрительные, но не представляющие прямой угрозы. Так пользователи получают ожидаемые рассылки, например маркетинговые, а заведомо опасные письма по-прежнему не доставляются.
Рисунок 3. Настройка параметров в отчёте карантина
Работа с отчётами карантина устроена так:
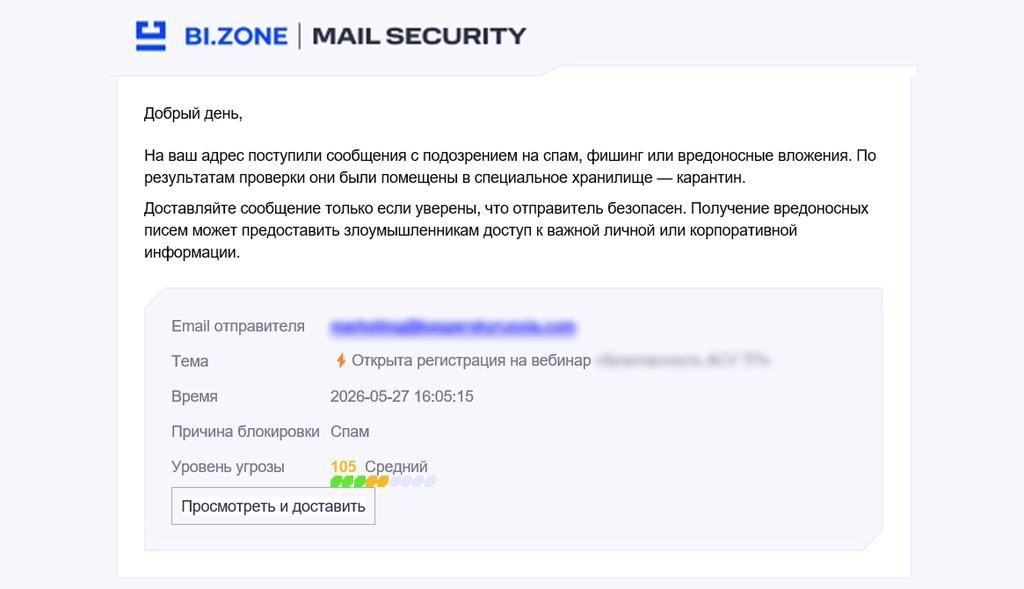
Пользователь получает по электронной почте отчёт со всеми письмами, задержанными в карантине за выбранный администратором период: 1, 6, 12 или 24 часа.
Рисунок 4. Отчёт карантина для пользователя
Если пользователю недостаточно информации в отчёте, он может перейти в браузер. Там он увидит обезвреженный рендер письма, из которого удалены все гиперссылки и вложения, а также подробную информацию о причине помещения письма в карантин.
Рисунок 5. Обезвреженный рендер письма с информацией о причине помещения в карантин
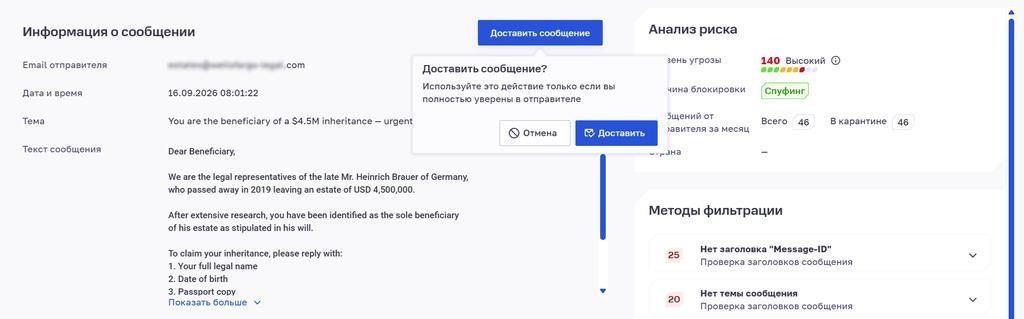
При необходимости пользователь разрешает доставку и получает исходное письмо. На этом его взаимодействие с системой завершается, однако для BI.ZONE Mail Security это действие становится сигналом для корректировки репутации отправителя. Если система фиксирует, что значительное число получателей доставляет аналогичные сообщения, уровень подозрительности отправителя автоматически снижается.
Аналогичный механизм обратной связи работает и в другом сценарии. При получении писем от внешних источников система может добавлять в тело сообщения настраиваемое предупреждение с возможностью быстро отправить жалобу. Если один пользователь нажмёт кнопку «Пожаловаться», система индивидуально повысит спам-рейтинг последующих писем от этого отправителя. Если жалобы поступят от нескольких пользователей, спам-рейтинг отправителя повысится уже для всех получателей в организации.
Механизмы фильтрации и анализа
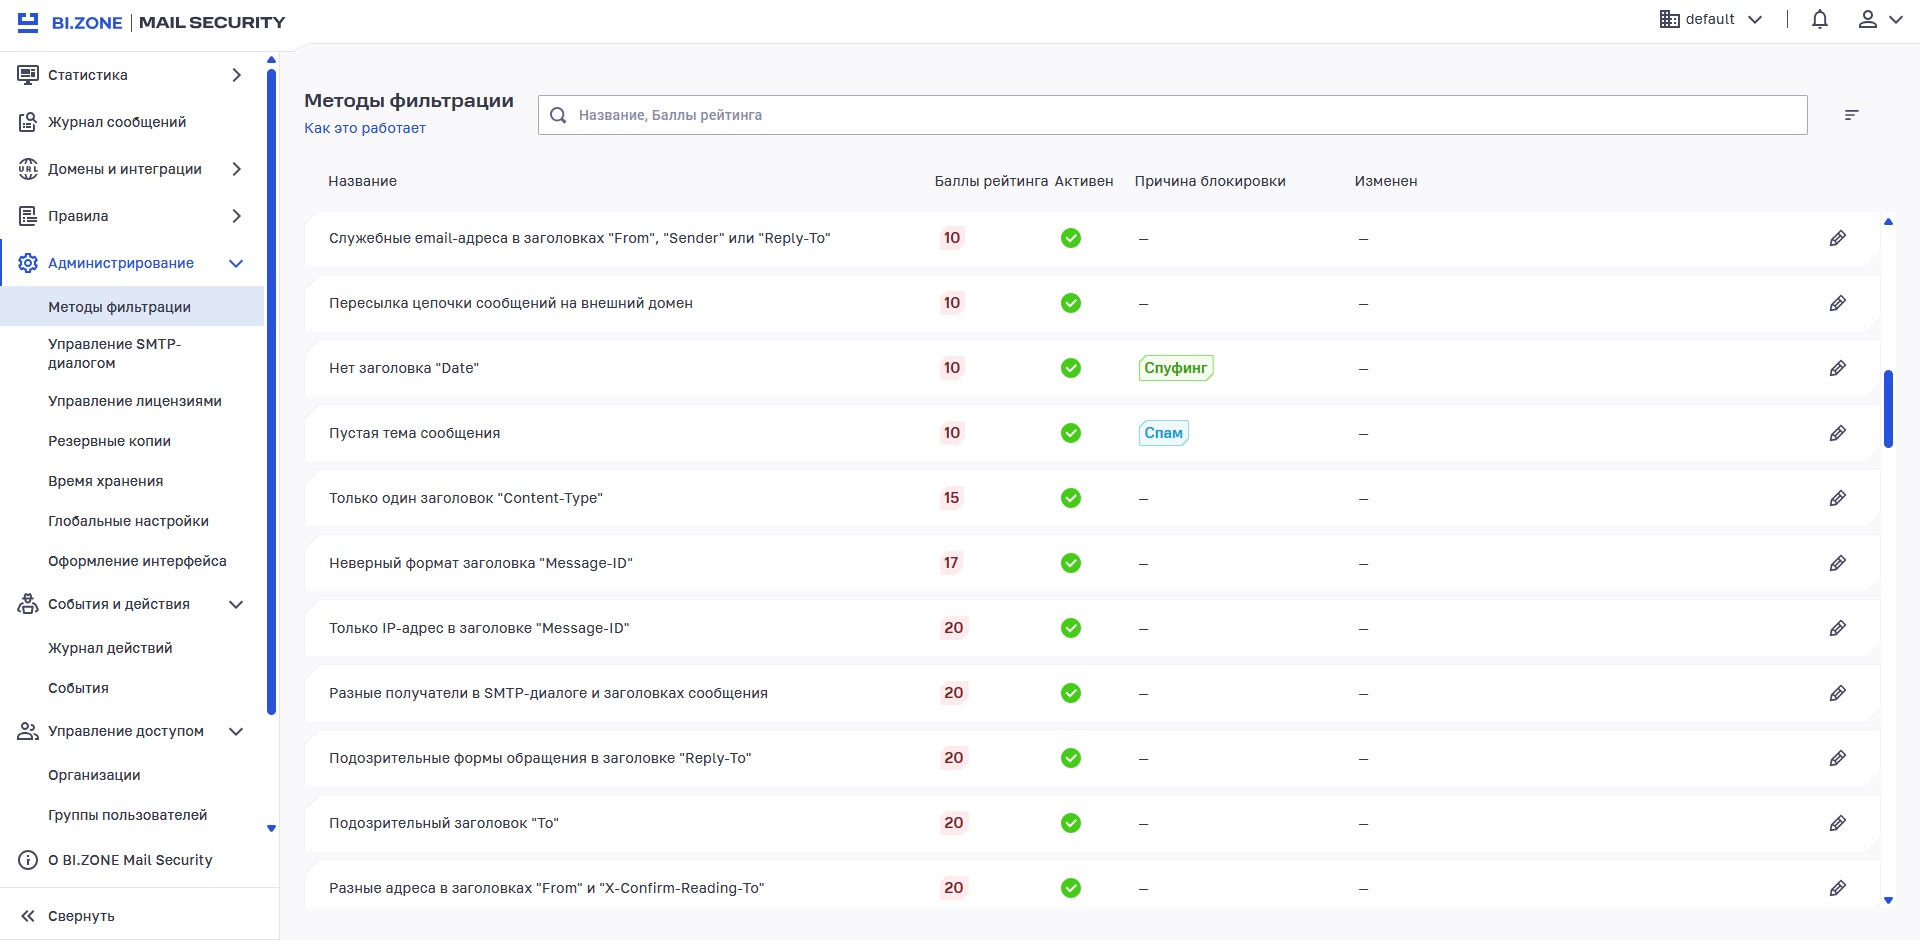
BI.ZONE Mail Security имеет преднастроенный набор методов фильтрации. Результат работы каждого механизма напрямую влияет на спам-рейтинг сообщения: повышает или снижает его. Методы фильтрации регулярно обновляются с учётом изменений в характере почтового трафика, новых трендов, актуальных векторов атак и появившихся техник, используемых в почтовых атаках.
Защитой почты можно пользоваться сразу после инсталляции, без длительной предварительной настройки. Администратор может адаптировать инструментарий под особенности почтовой переписки организации: изменять баллы отдельных методов или полностью исключать их из обработки.
Рисунок 6. Преднастроенные методы фильтрации BI.ZONE Mail Security
Для повышения точности обнаружения угроз BI.ZONE Mail Security использует механизмы машинного обучения, которые не только выявляют известные вредоносные объекты, но и анализируют другие характеристики сообщений. При анализе писем применяются четыре вида обработки на основе машинного обучения:
- Лингвистический анализ и категоризация. Алгоритмы обрабатывают текст письма, определяют его тему и оценивают вероятность того, что сообщение относится к спаму. На основе этого сообщения автоматически распределяются по категориям, например «Реклама», «Финансовые услуги» и «Личная переписка».
- Анализ эмоционального окраса («Эмоционизатор»). Система определяет эмоциональную тональность текста — позитивную, негативную или нейтральную. Резкое изменение эмоционального фона в деловой переписке может быть косвенным признаком социальной инженерии.
- Выявление побуждений к действию (call-to-action). Модели распознают специфические паттерны текста, стимулирующие пользователя совершить критически важное действие: перейти по ссылке, ввести учётные данные или скачать файл. Такой подход позволяет выявлять фишинговые атаки даже в сообщениях, не содержащих известных вредоносных сигнатур.
- Машинное зрение. Интеллектуальный анализ распространяется и на графические элементы: система способна распознавать подозрительные объекты, например QR-коды, встроенные в тело письма.
Эти механизмы влияют на итоговую оценку сообщения и помогают точнее определять нежелательную почту. Проверка на спам проходит в два этапа: сначала письмо анализирует глобальная ML-модель, затем — ML-модель конкретной организации. За счёт этого система учитывает особенности её почтового трафика. Категоризация автоматически относит письма к группам «Реклама», «Фишинг» и «Нежелательные сообщения», после чего для каждой группы применяются соответствующие политики.
Отдельный механизм контролирует пересылку писем и выявляет нетипичные сценарии, например автоматическую отправку цепочек сообщений на внешние домены. Такое поведение может указывать на компрометацию учётной записи.
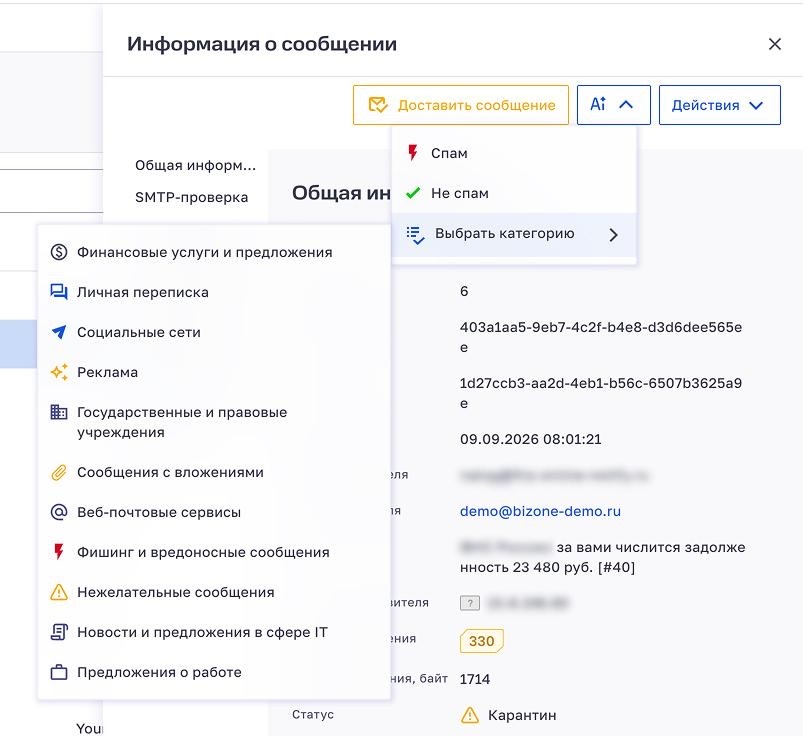
Одна из ключевых особенностей BI.ZONE Mail Security — возможность дообучать модели. Если администратор обнаруживает ошибку в классификации — ложное срабатывание или пропуск спама, — он может скорректировать метку сообщения или выбрать нужную категорию. Это позволяет системе учиться на почтовых сообщениях конкретной организации и учитывать особенности её трафика, постоянно повышая точность фильтрации.
Рисунок 7. Выбор категории сообщения для дообучения модели
BI.ZONE Mail Security также выполняет ретроспективную проверку сообщений. После доставки письма система в течение заданного периода повторно проверяет связанные с ним ссылки, вложения и репутацию объектов во внешних сервисах. Это позволяет обнаружить угрозы, которые стали известны после первоначальной проверки, например если ссылка была безопасной, а позже стала вести на вредоносный сайт. Если по результатам повторной проверки рейтинг сообщения изменяется, система уведомляет администратора безопасности.
Пользовательские правила и управление политиками
Администратор может настраивать разные категории правил и управлять обработкой почтового трафика на нескольких этапах проверки — от установления соединения до глубокого анализа контента.
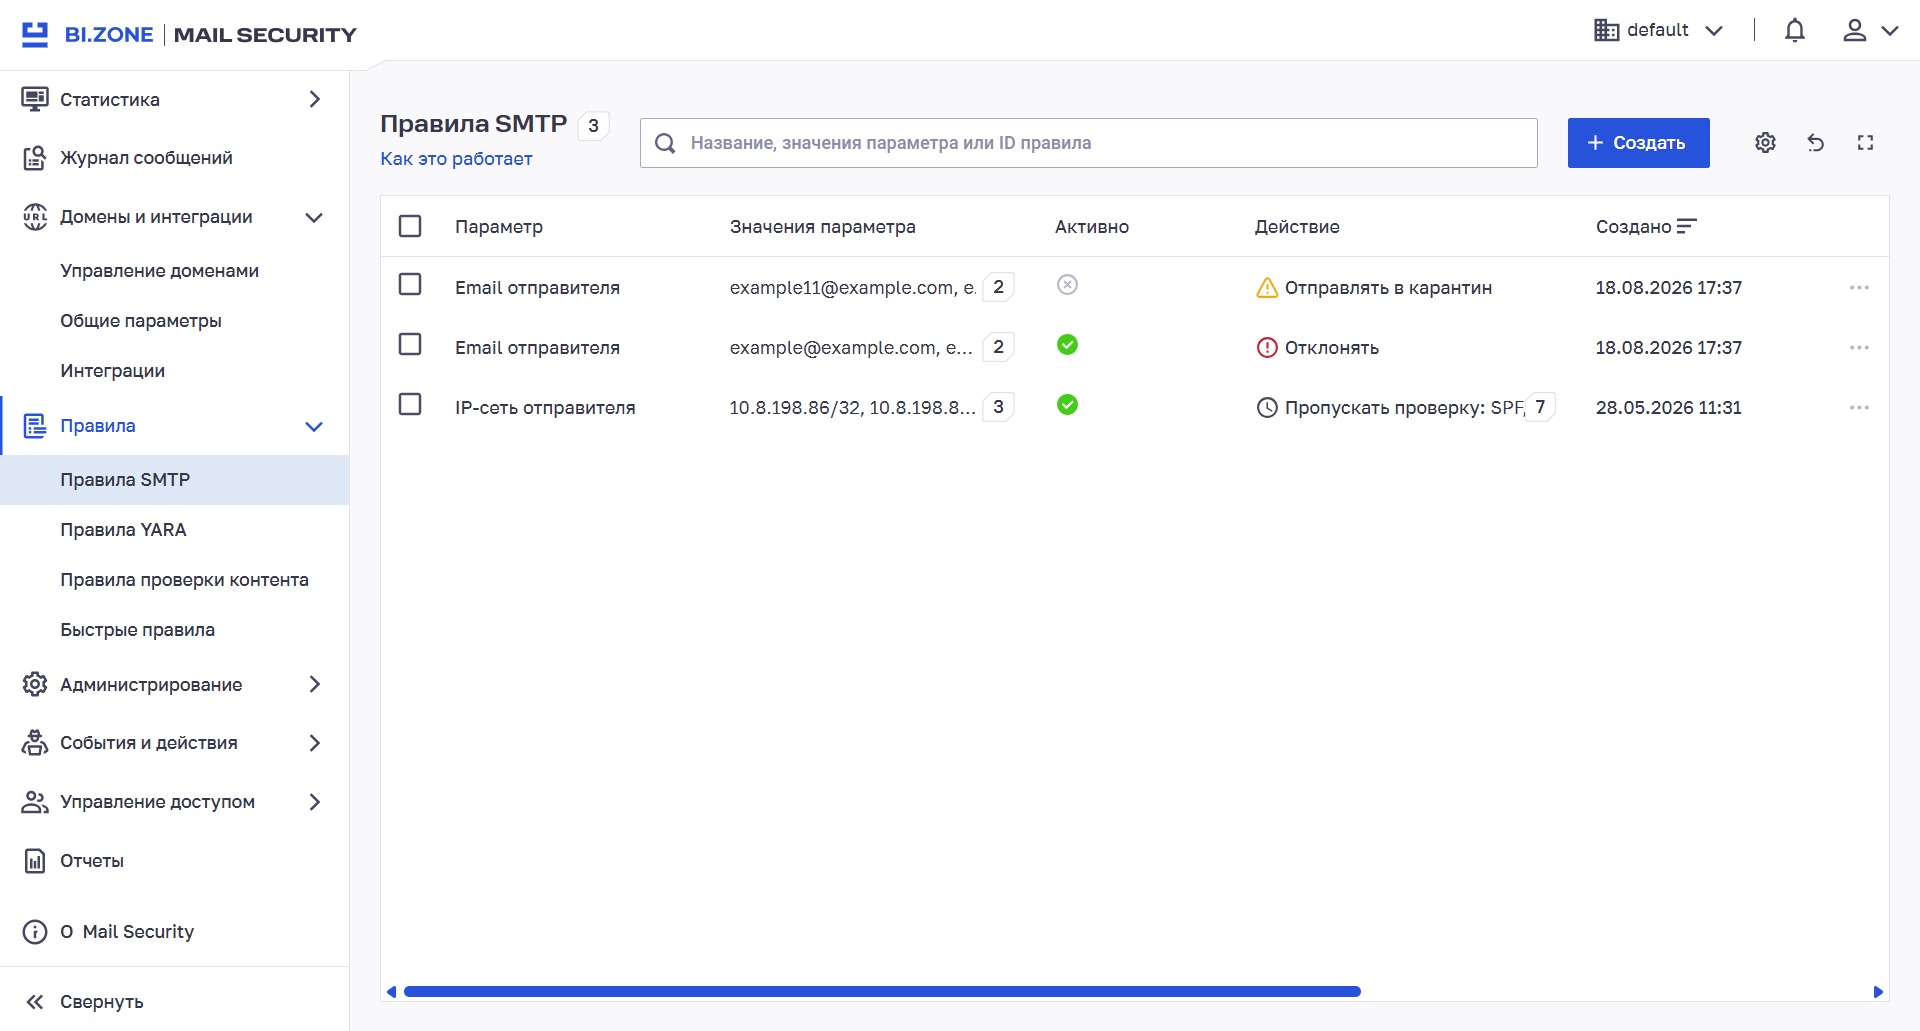
На этапе SMTP-соединения BI.ZONE Mail Security проверяет отправителя с помощью DNSBL, SPF, DKIM и DMARC. Также используются серые списки, которые временно задерживают сообщения и помогают отсеивать письма, отправленные ботами. Для параметров SMTP-диалога можно настраивать исключения. Например, если IP-адрес доверенного контрагента ошибочно попал в публичную спам-базу, администратор может отключить проверку репутации для этого источника и не допустить необоснованного повышения спам-рейтинга сообщения.
Рисунок 8. Вкладка с SMTP-правилами
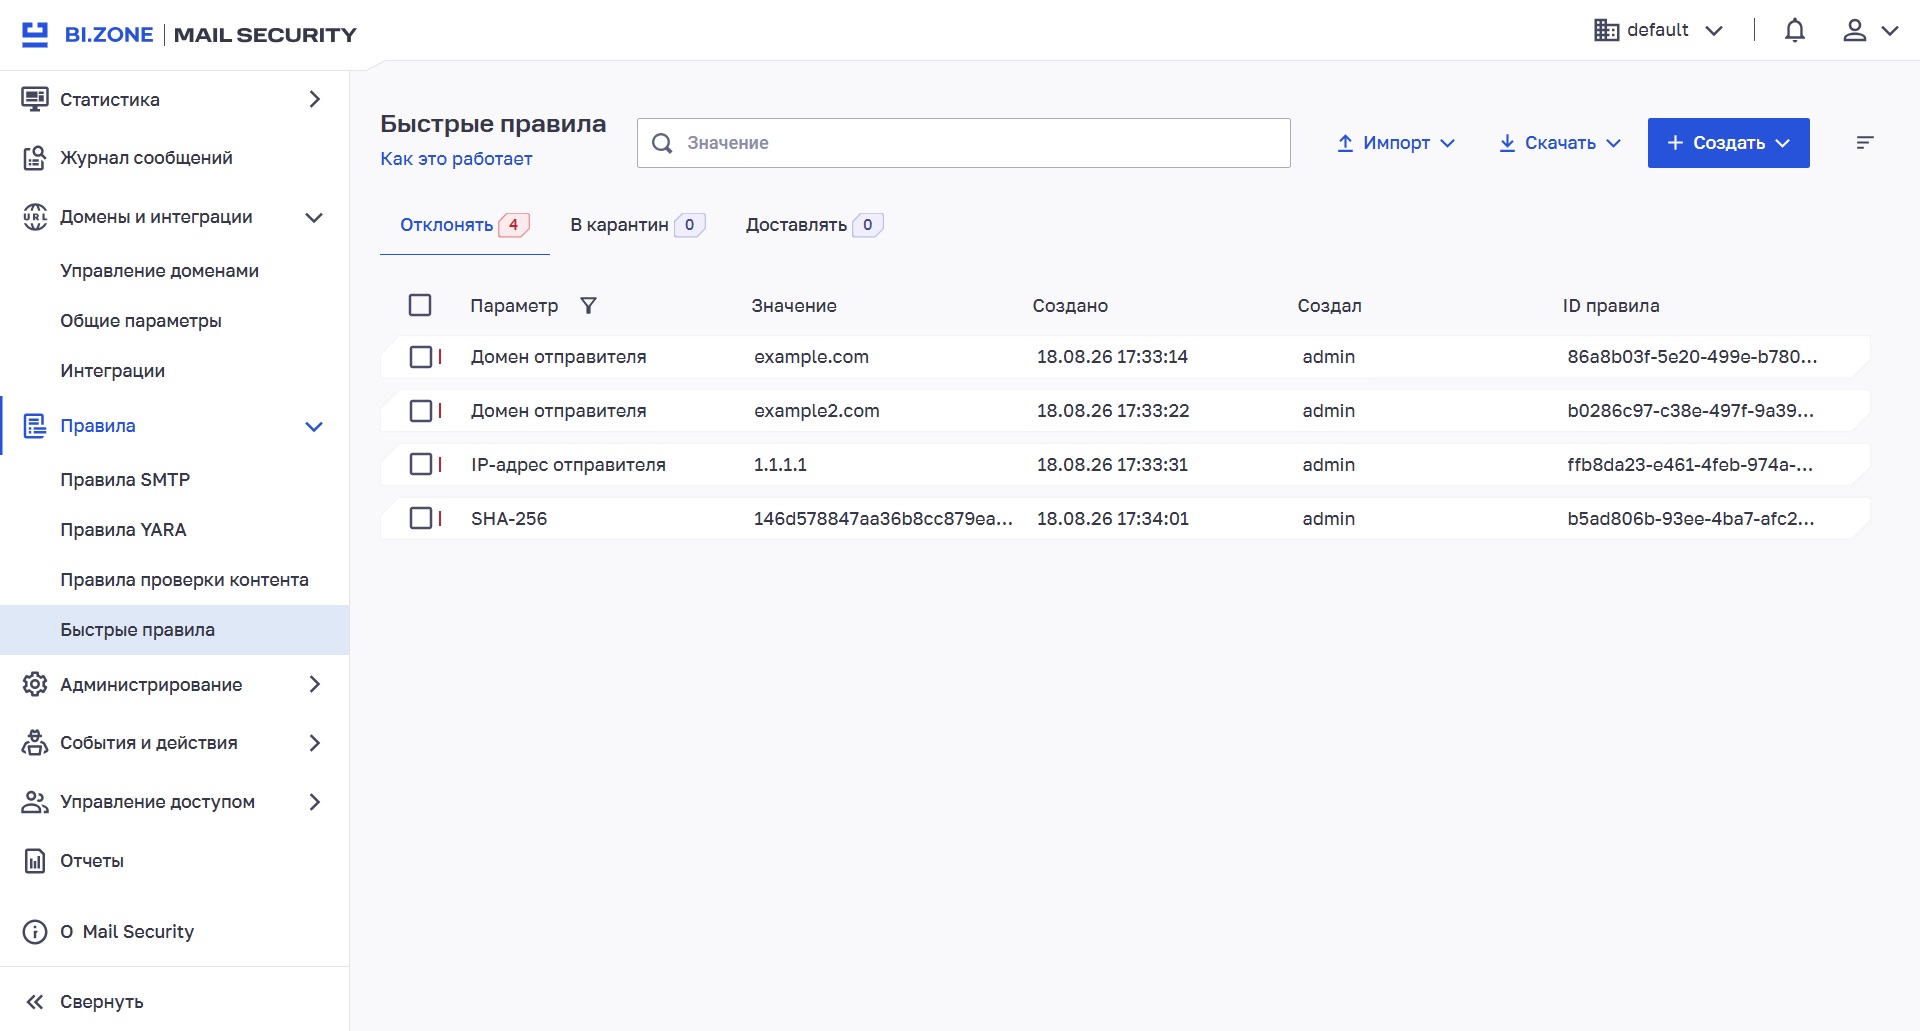
Ещё одна категория — «Быстрые правила». С их помощью можно отклонить письмо, поместить его в карантин или доставить на основе IPv4-адреса, сети, домена или электронного адреса отправителя, а также хеш-суммы вложения.
Рисунок 9. Вкладка с быстрыми правилами
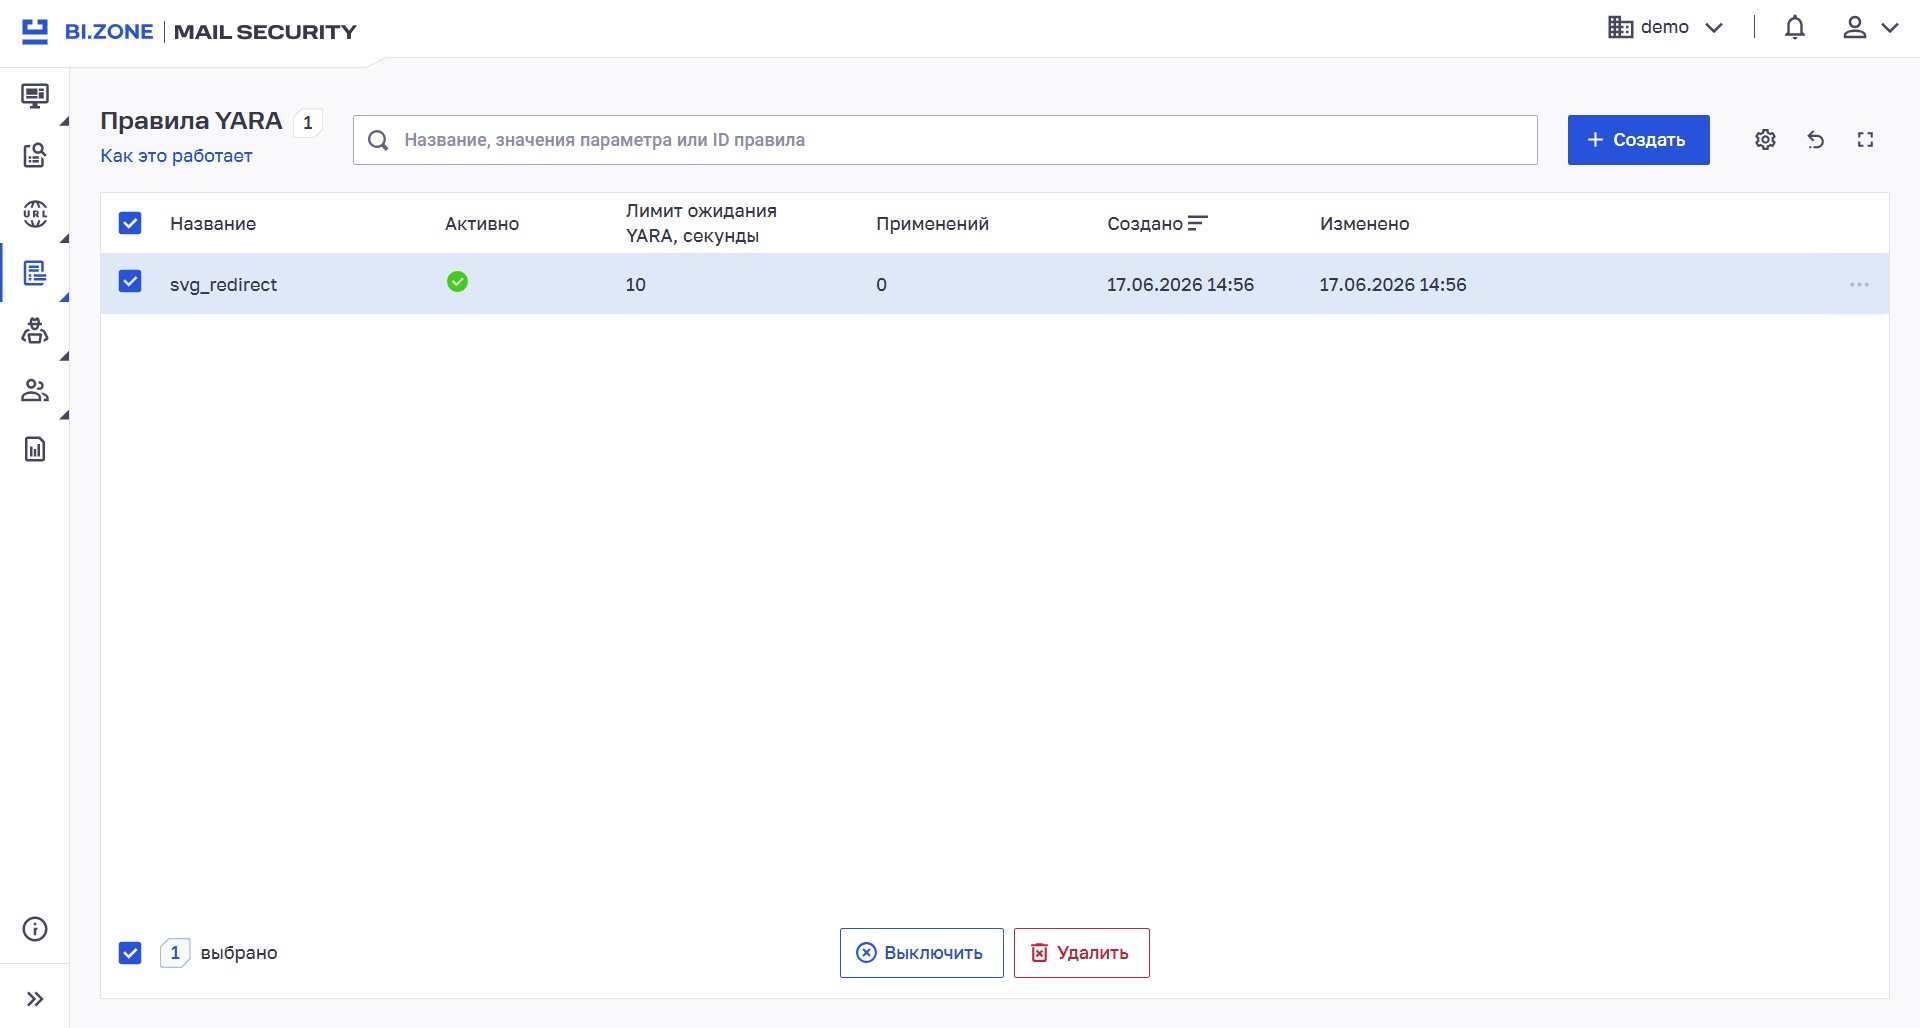
YARA-правила обнаруживают вредоносные и подозрительные шаблоны в тексте и файлах. Результаты их срабатывания учитываются при расчёте спам-рейтинга.
Рисунок 10. Вкладка с YARA-правилами
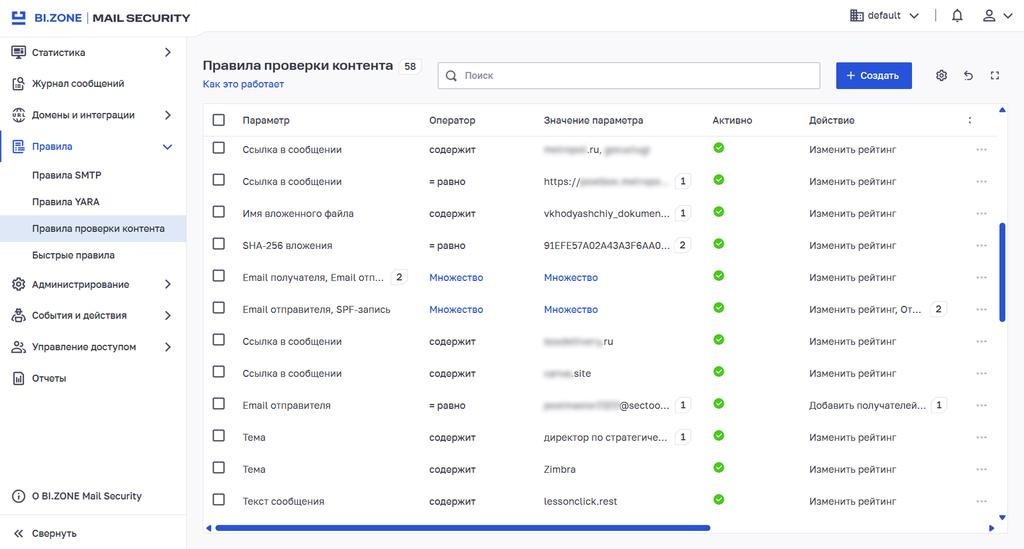
Для более сложных сценариев предусмотрены правила контентной фильтрации. Администратор может задать до пяти условий и четырёх действий, используя такие параметры, как адрес электронной почты или IP-адрес отправителя, размер и содержимое письма, а также сработавшие механизмы защиты.
Рисунок 11. Вкладка с правилами контентной фильтрации
Администрирование и мониторинг
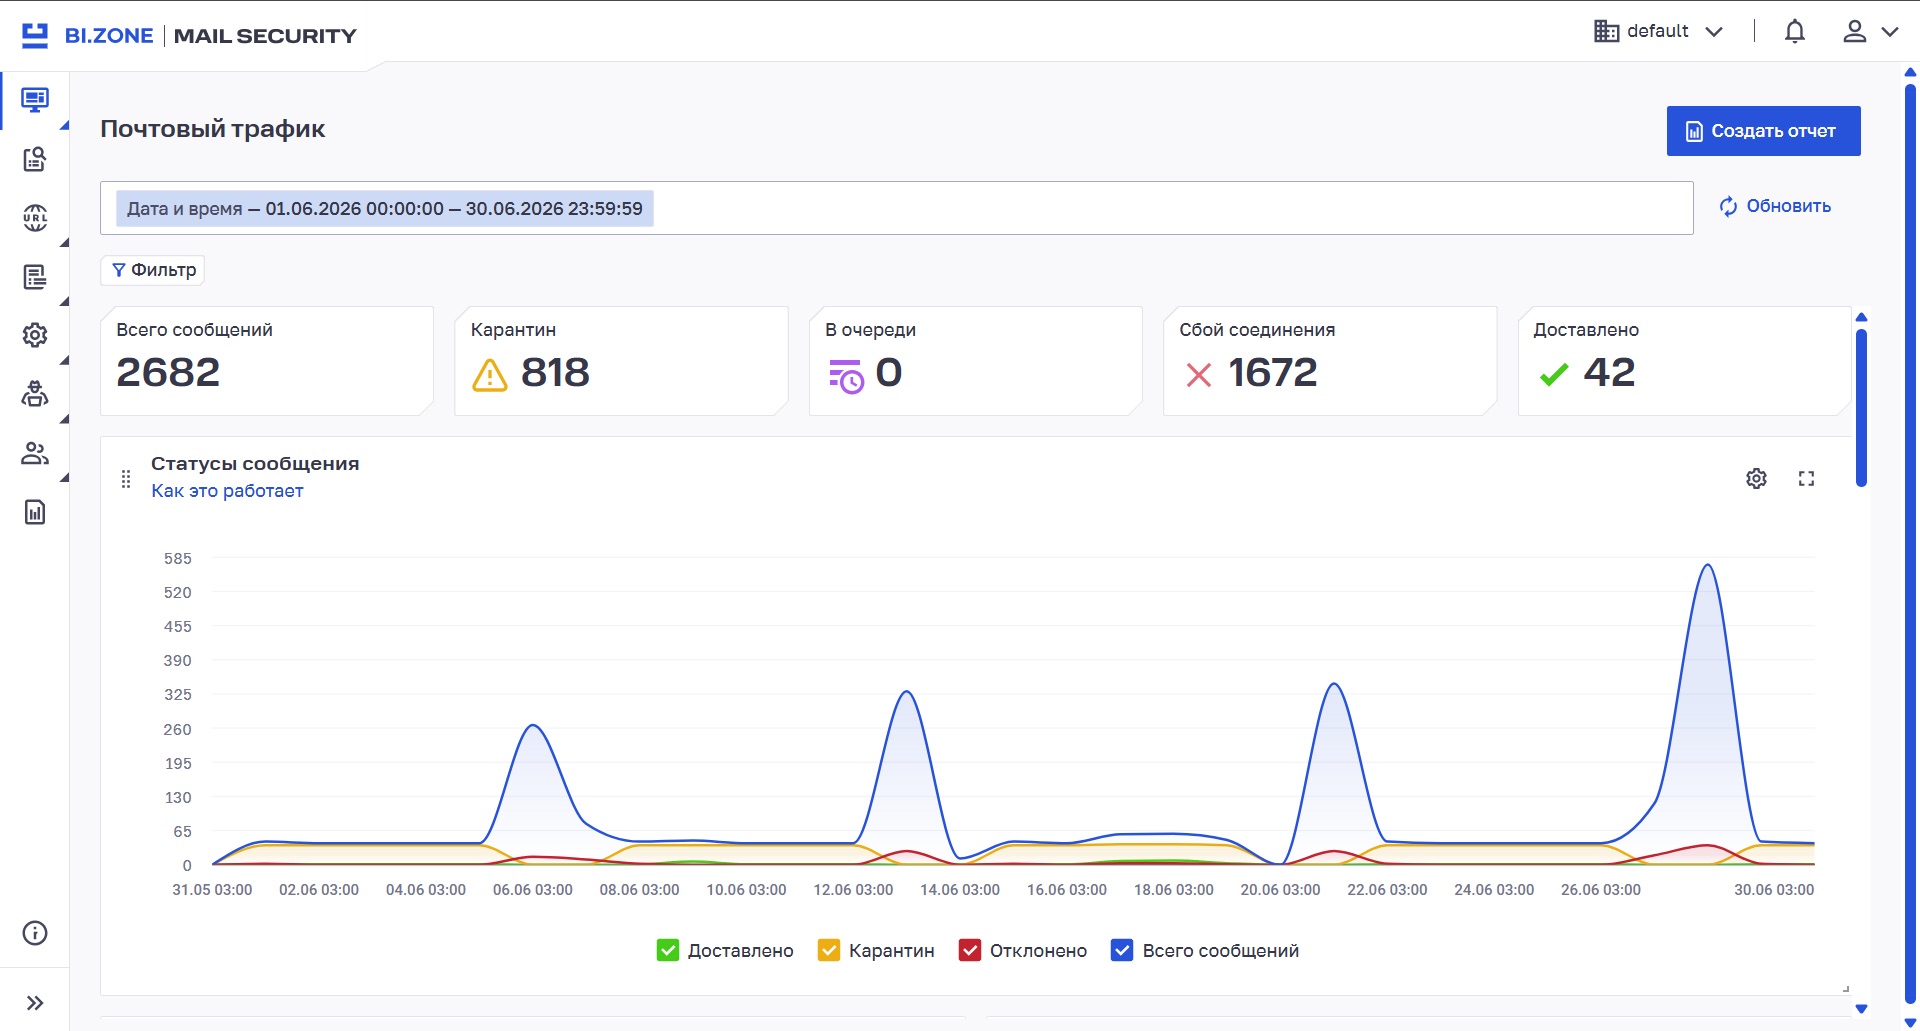
Раздел статистики отображает основные показатели обработки почтового трафика за выбранный период: количество полученных, доставленных и помещённых в карантин сообщений, состояние очереди и сбои соединения. Графики помогают отслеживать динамику показателей, выявлять аномалии и формировать отчёты для дальнейшего анализа. Дашборды можно настраивать: изменять формат, размер и расположение элементов.
Рисунок 12. Основные показатели обработки почтового трафика
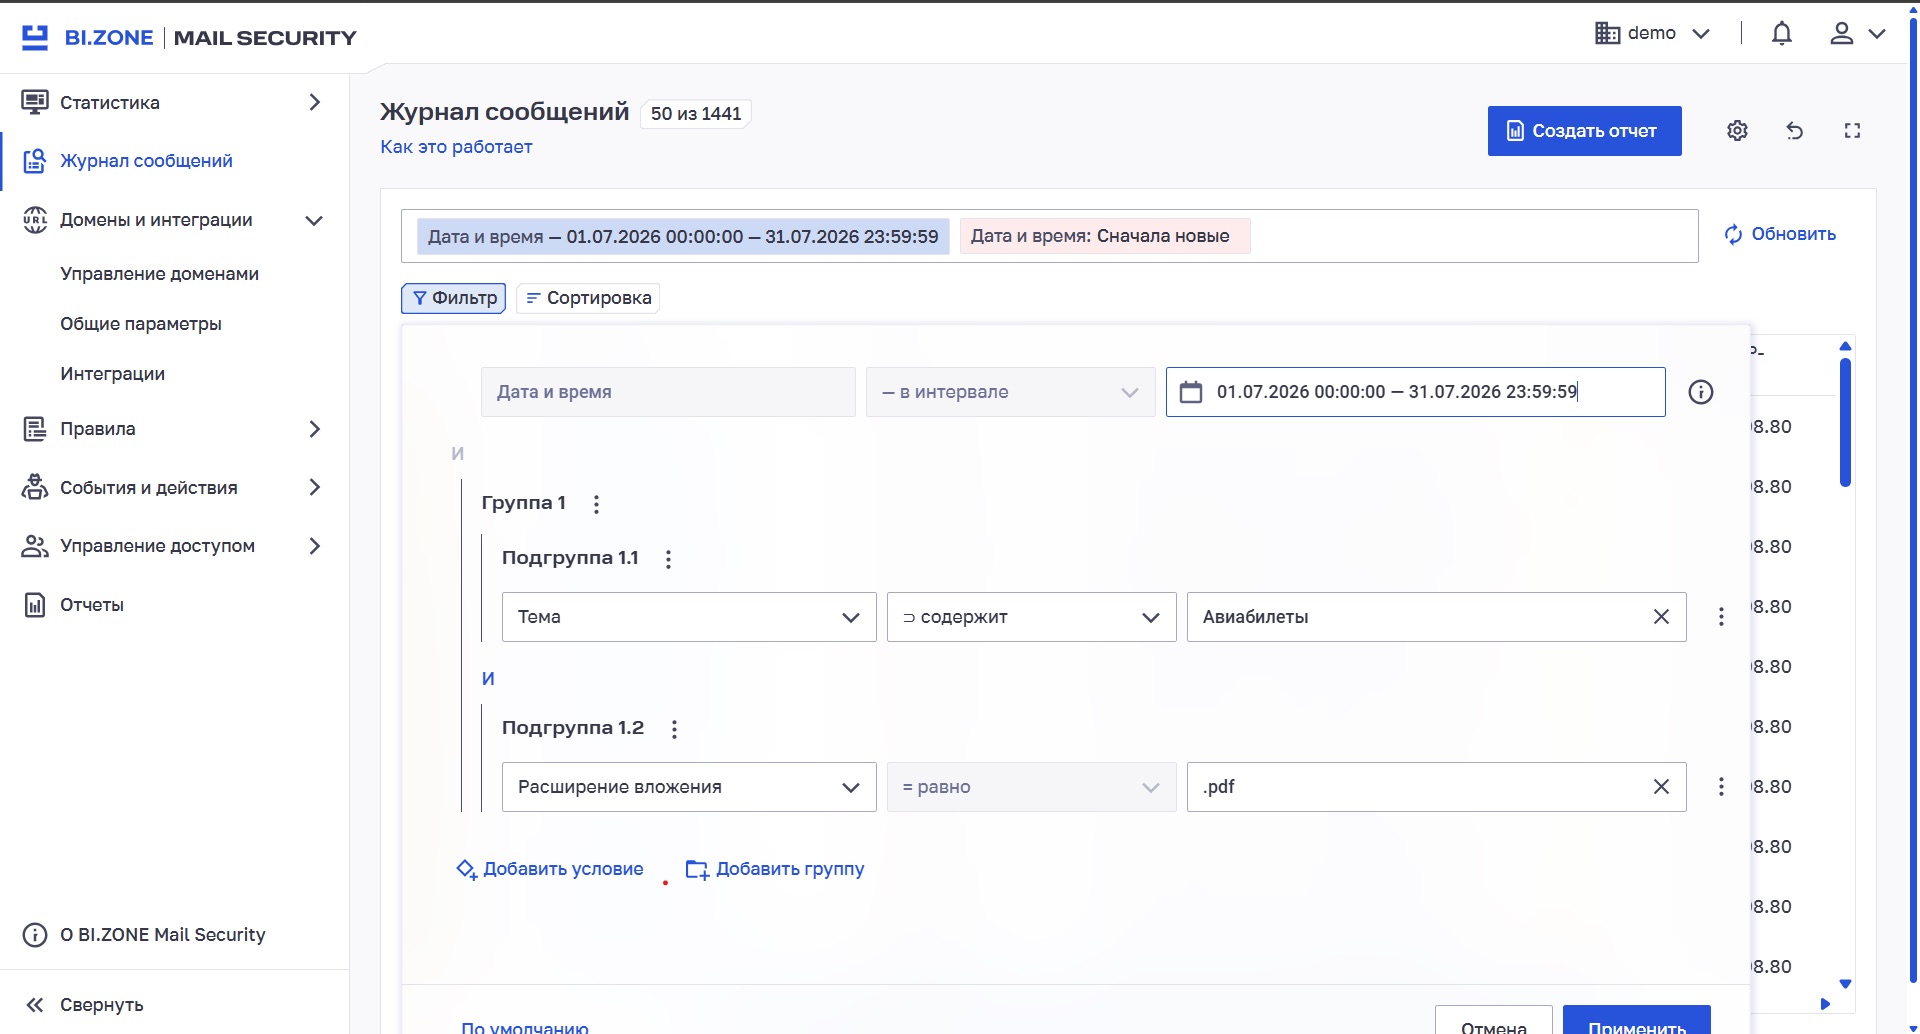
В журнале сообщений доступно 30 параметров фильтрации для поиска писем за выбранный период. Пользователь может объединять условия в группы и подгруппы, чтобы формировать сложные поисковые запросы и отбирать сообщения по нескольким признакам.
Рисунок 13. Фильтрация сообщений по заданным параметрам
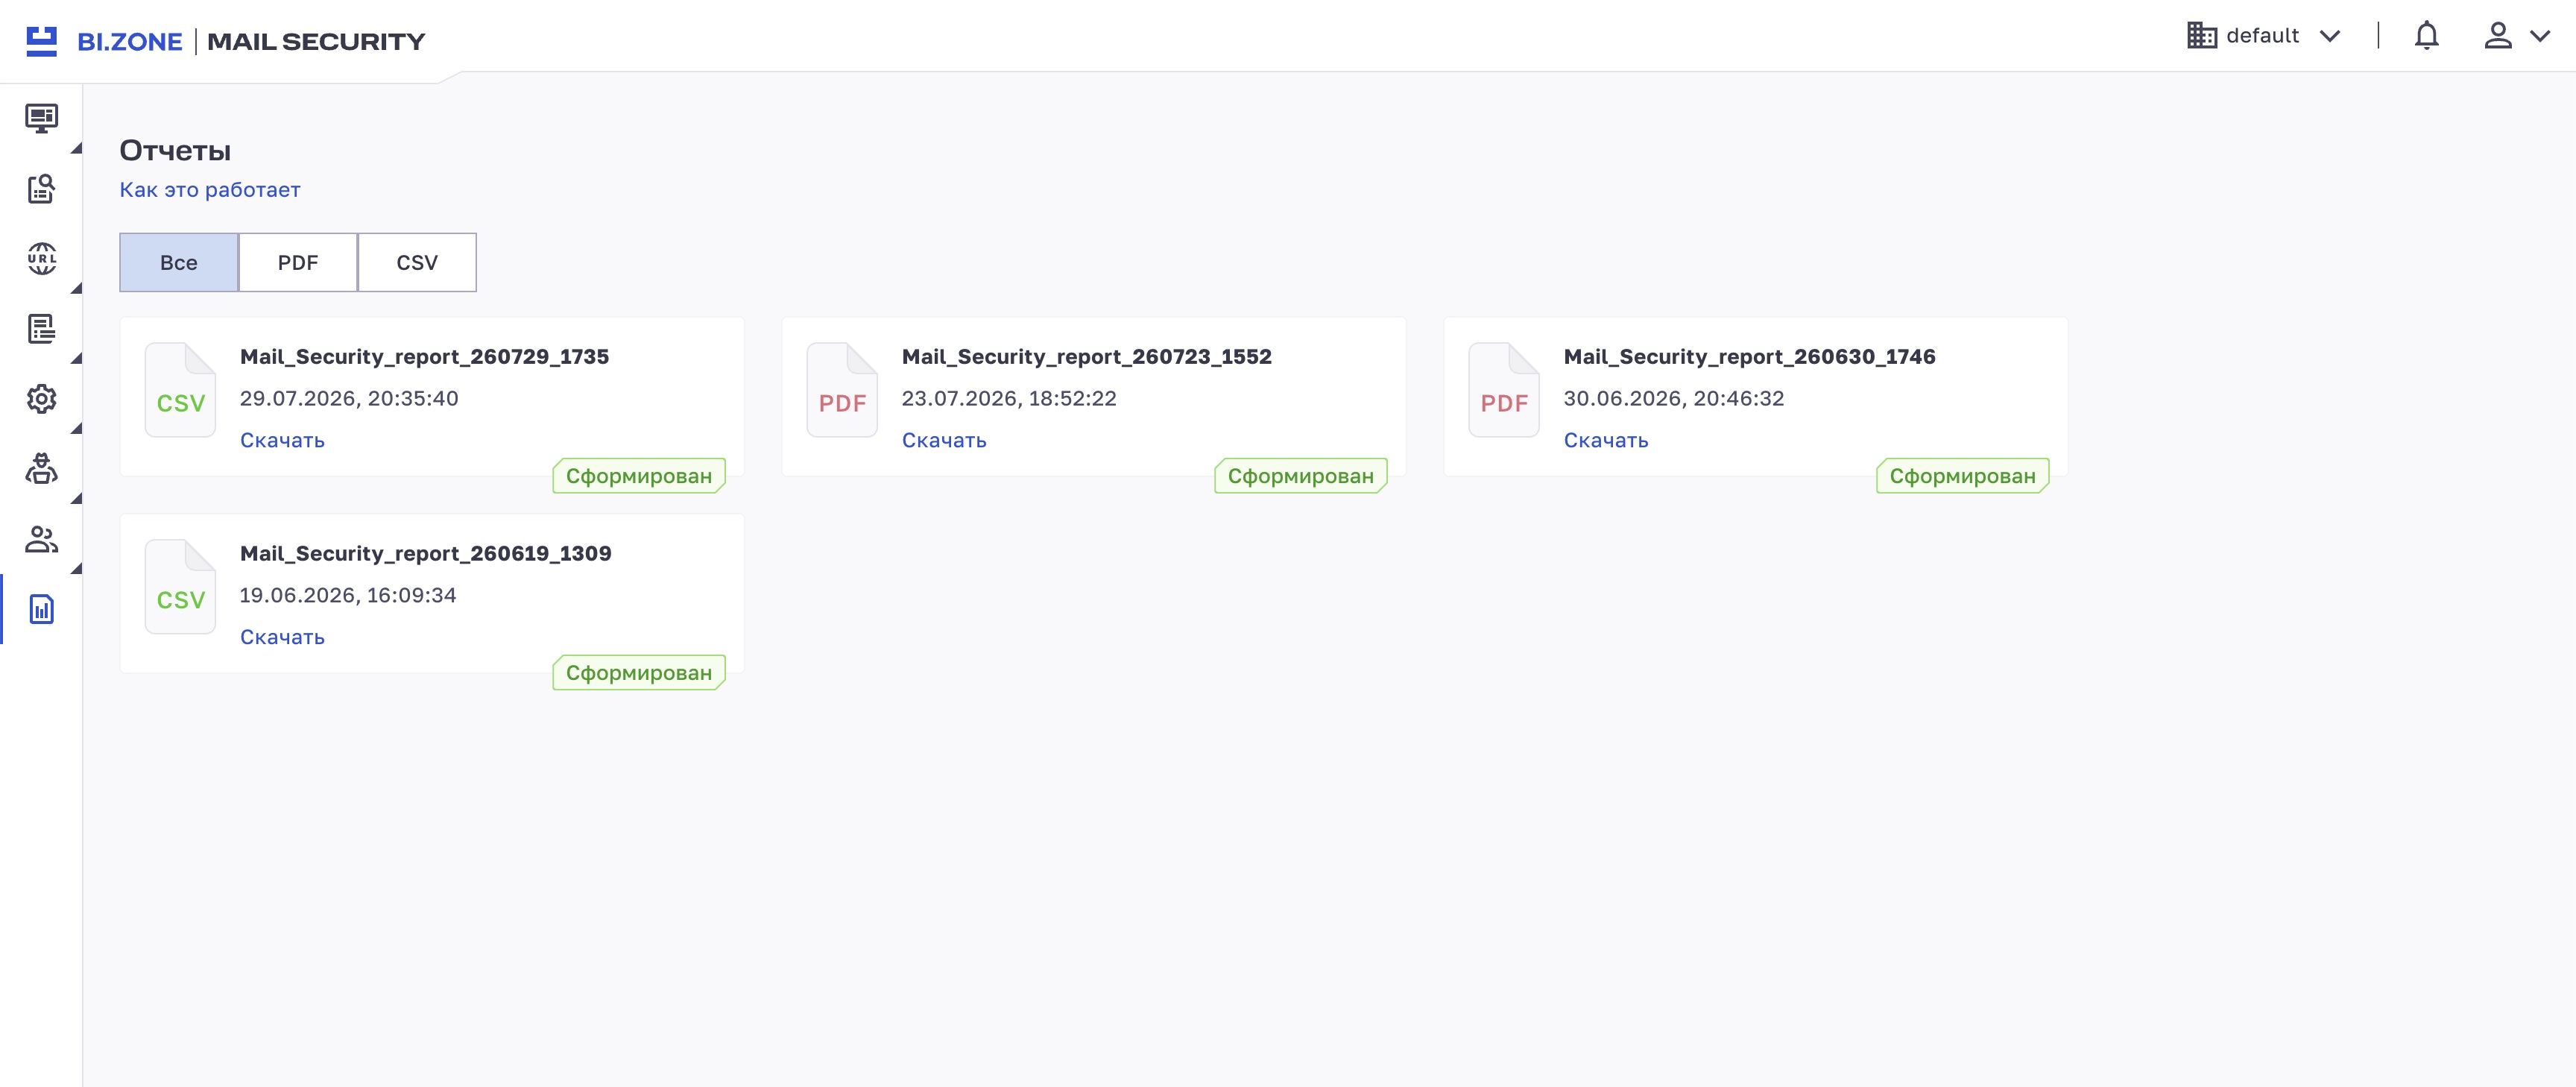
По результатам фильтрации пользователь может формировать отчёты в форматах PDF или CSV, в том числе с автоматической отправкой на электронную почту.
Рисунок 14. Сформированные отчёты
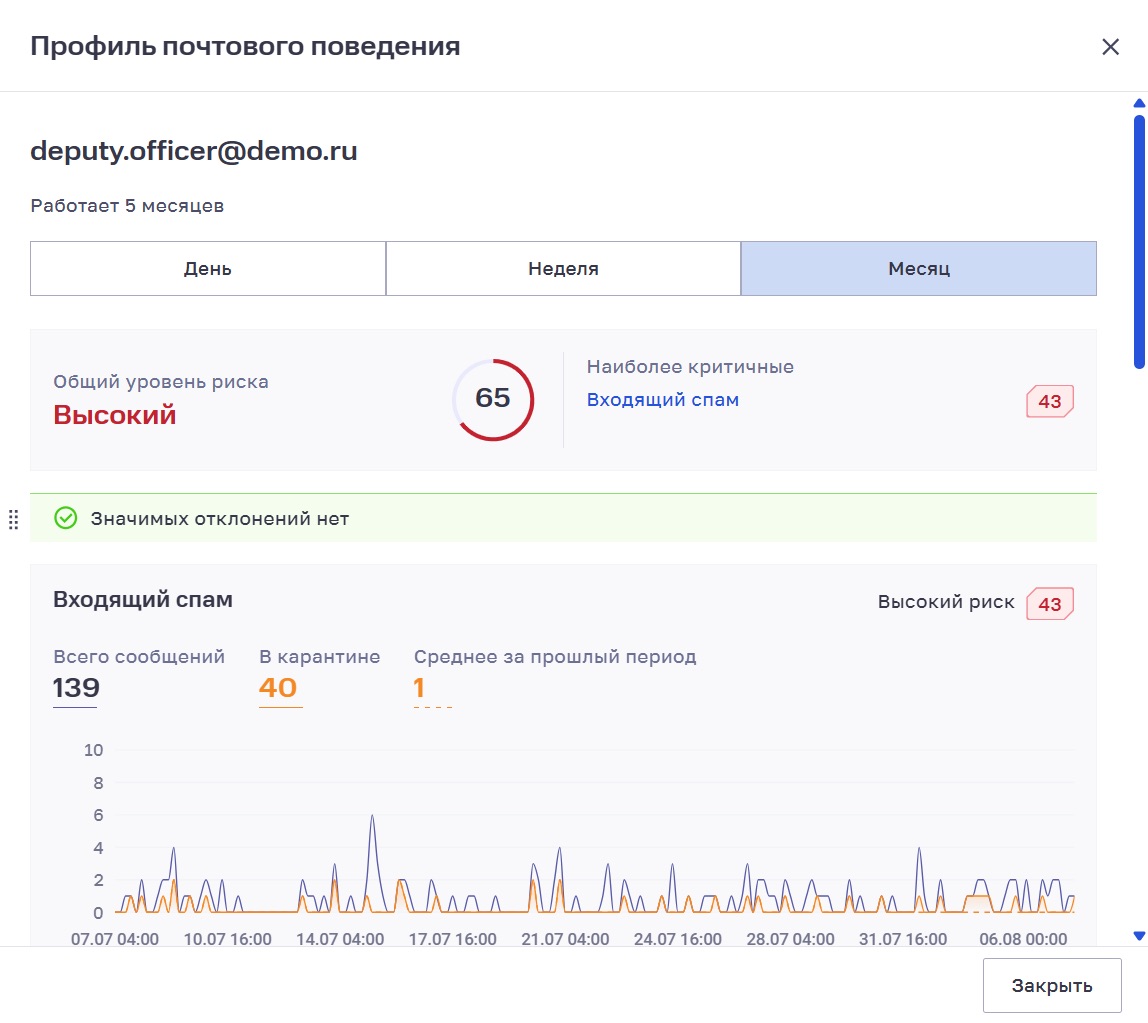
BI.ZONE Mail Security формирует профиль почтового поведения каждого получателя. В нём указаны наиболее критичные категории писем, общий уровень риска, динамика почтового трафика, количество сообщений и доля отправлений в карантин. Эти данные помогают выявлять отклонения от привычного поведения и косвенные признаки инцидентов безопасности.
Рисунок 15. Профиль почтового поведения
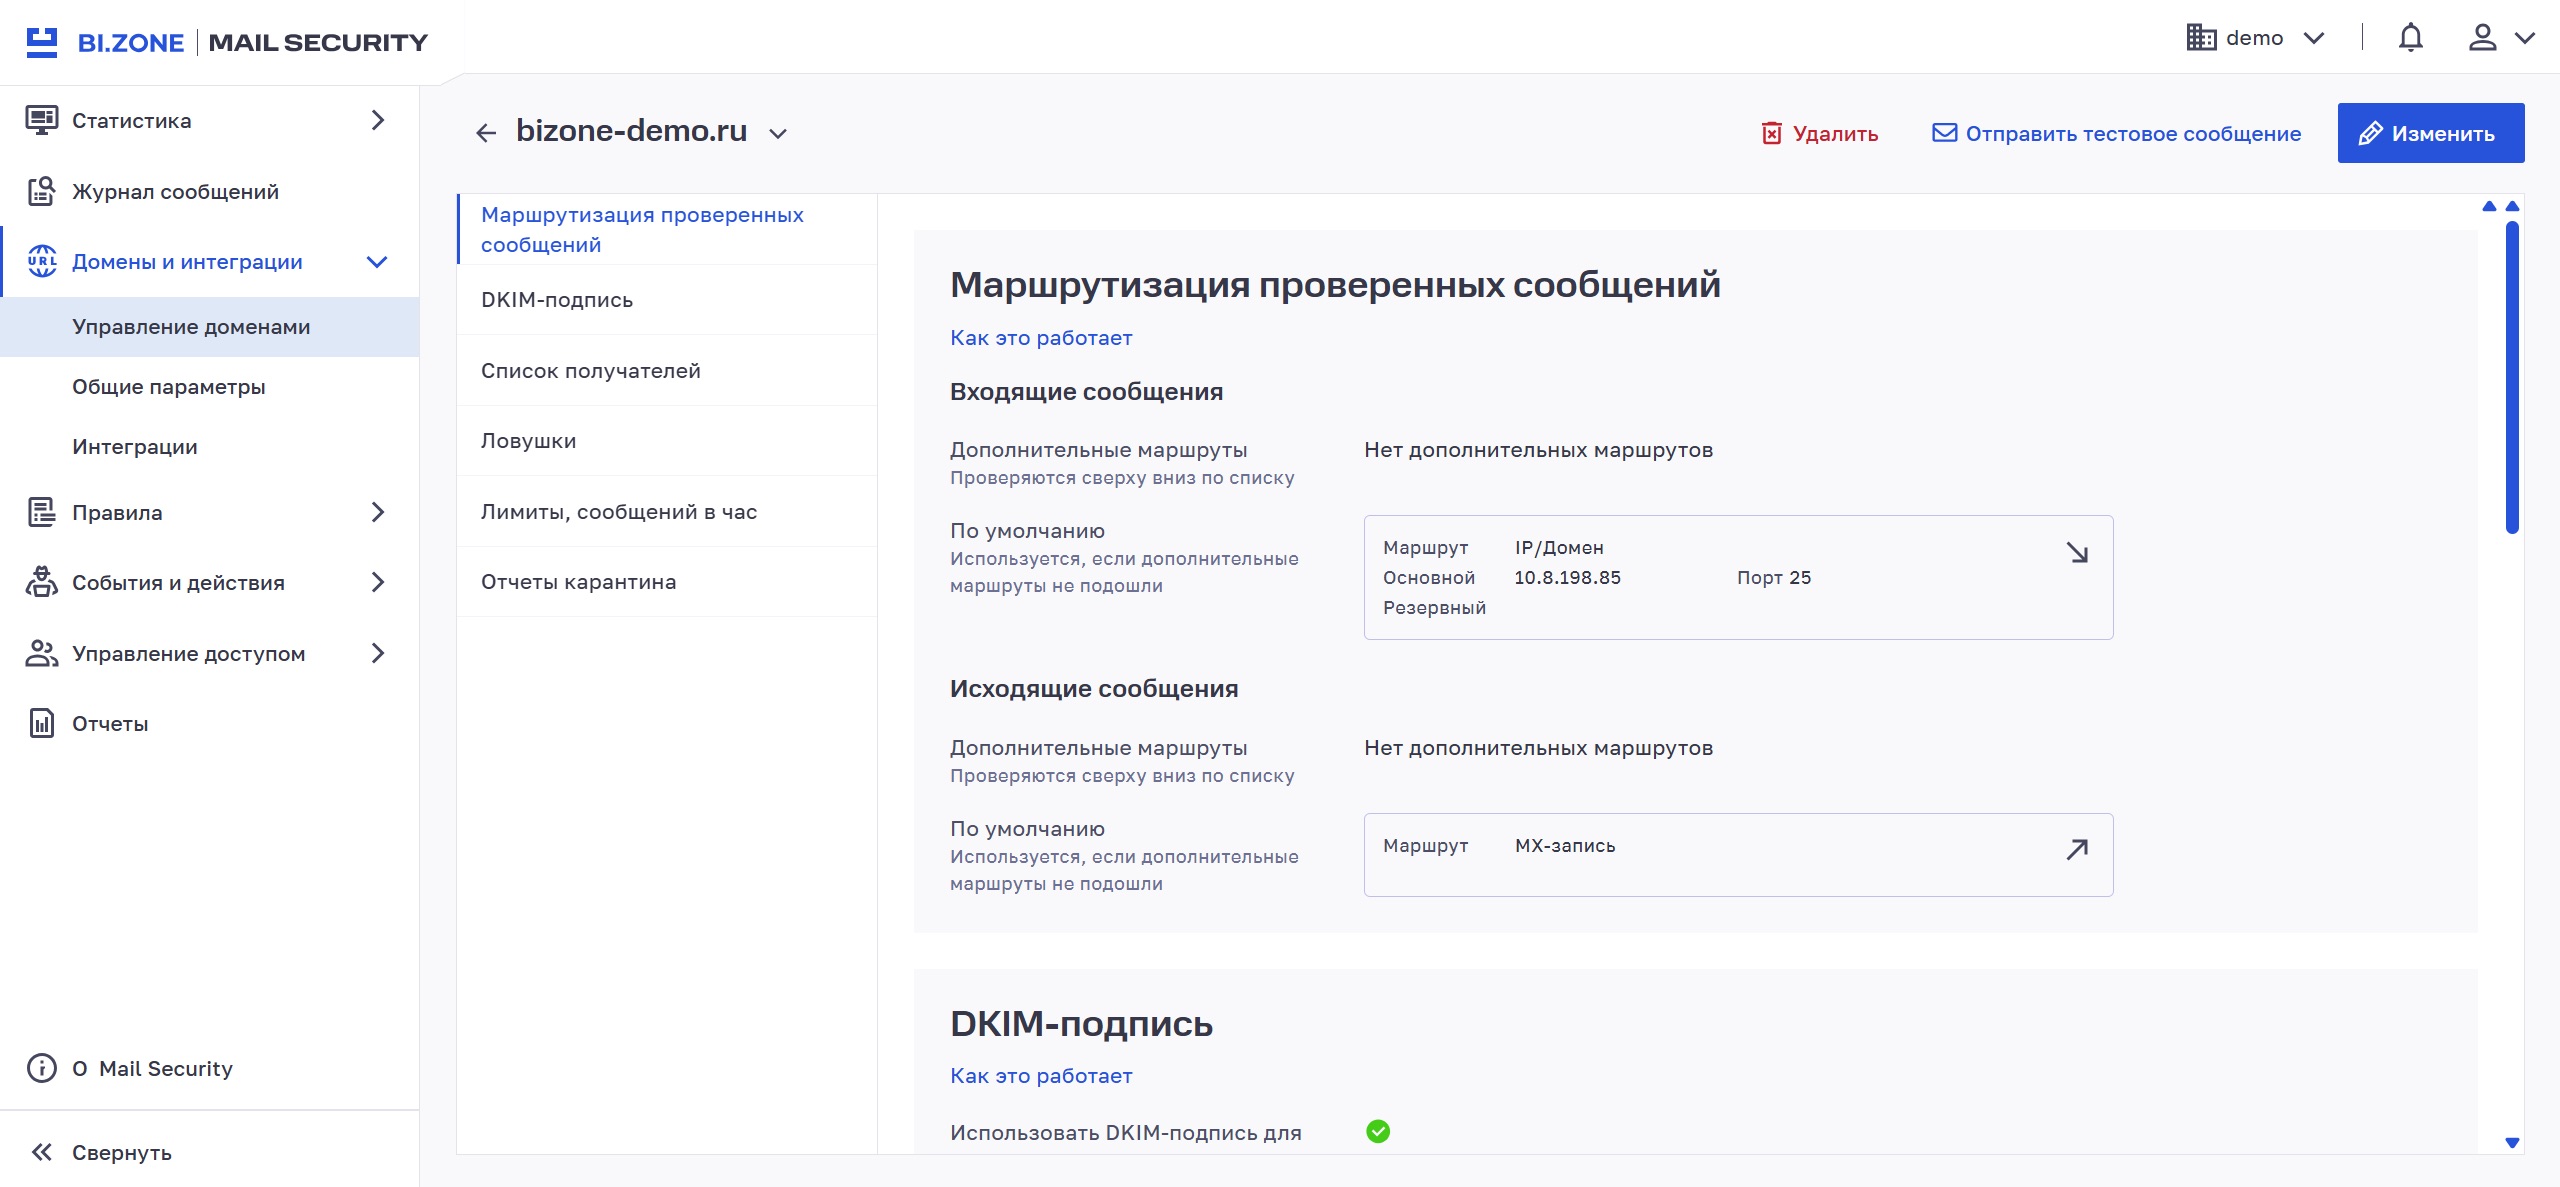
Администратор BI.ZONE Mail Security может настраивать маршрутизацию входящего и исходящего трафика, задавая основные и резервные маршруты по параметрам SMTP-диалога: RCPT, MAIL FROM, IP-адресам и доменам. Также можно настроить DKIM-подпись для исходящей почты, создать адреса-ловушки и ограничить список получателей, в том числе с помощью групп Active Directory.
Рисунок 16. Настройка маршрутизации почтового трафика
В разделе «Отчёты карантина» можно изменить шаблон уведомления пользователей, интервал отправки и порог рейтинга писем, попадающих в отчёт. Здесь же задаются исключения по причинам блокировки и адреса, на которые отчёты отправлять не нужно.
Рисунок 17. Настройка параметров в отчётах карантина
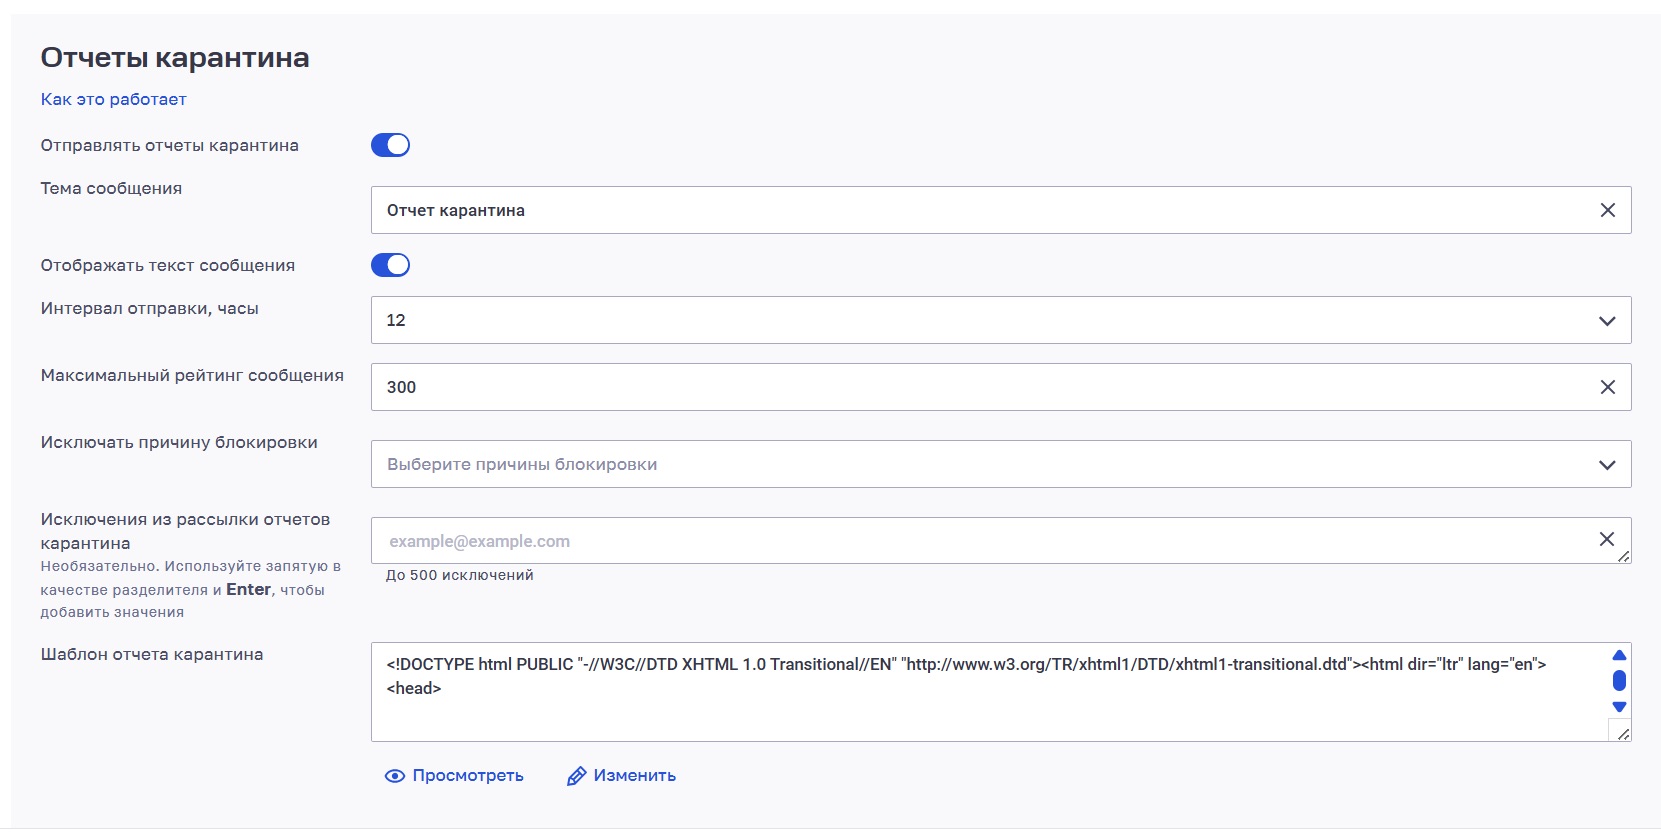
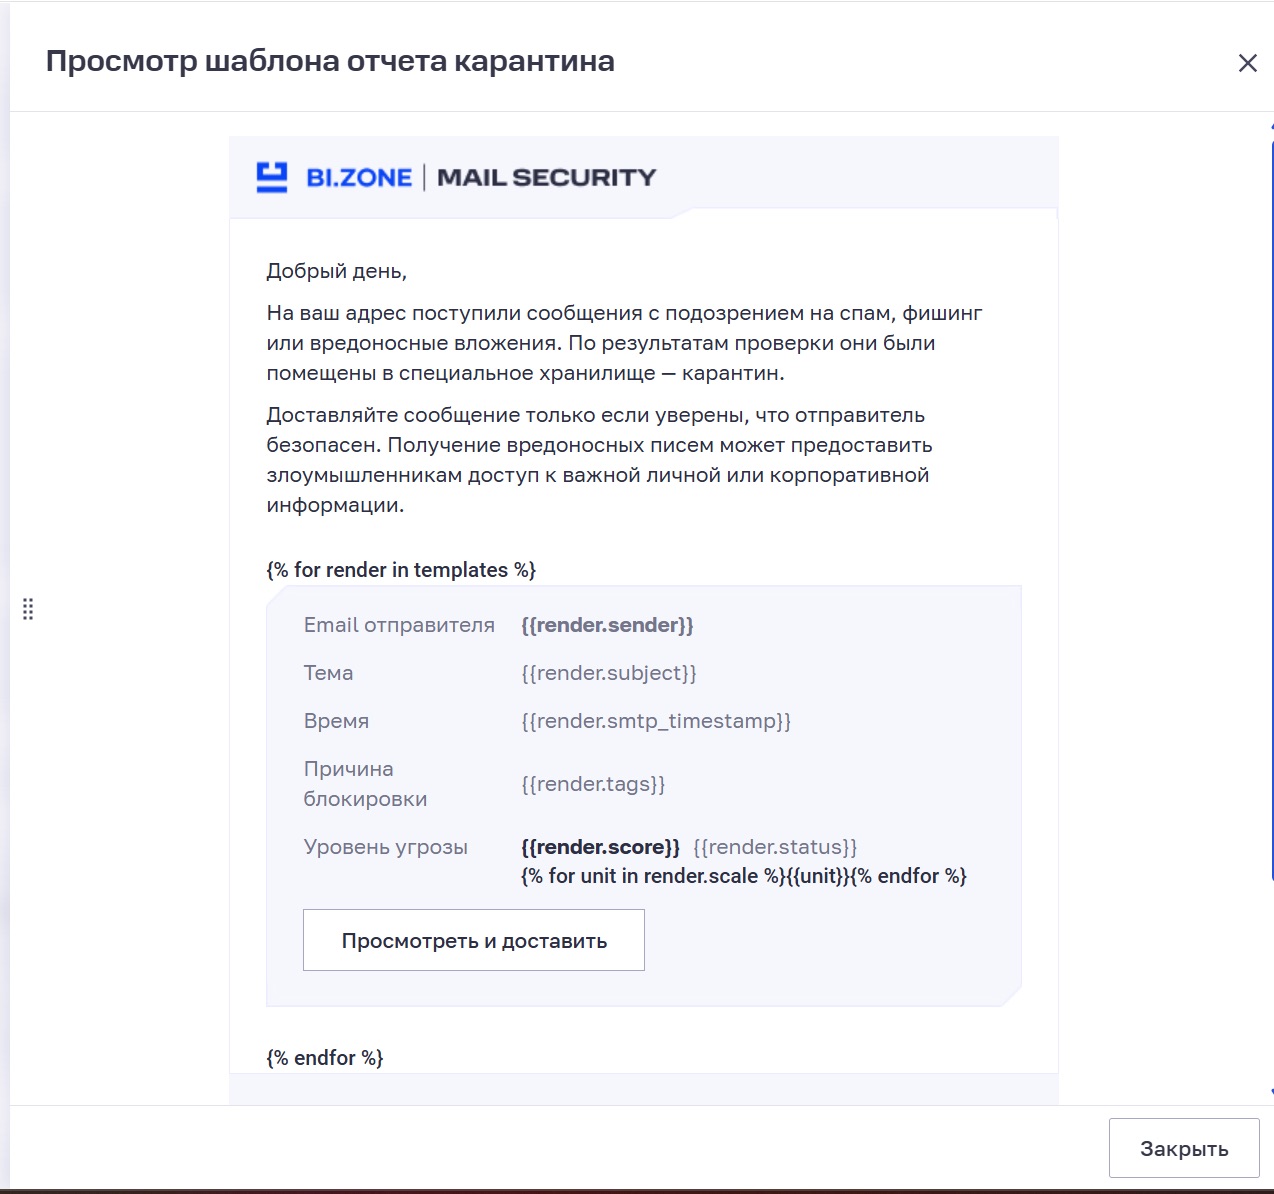
Рисунок 18. Параметры шаблона в отчётах карантина
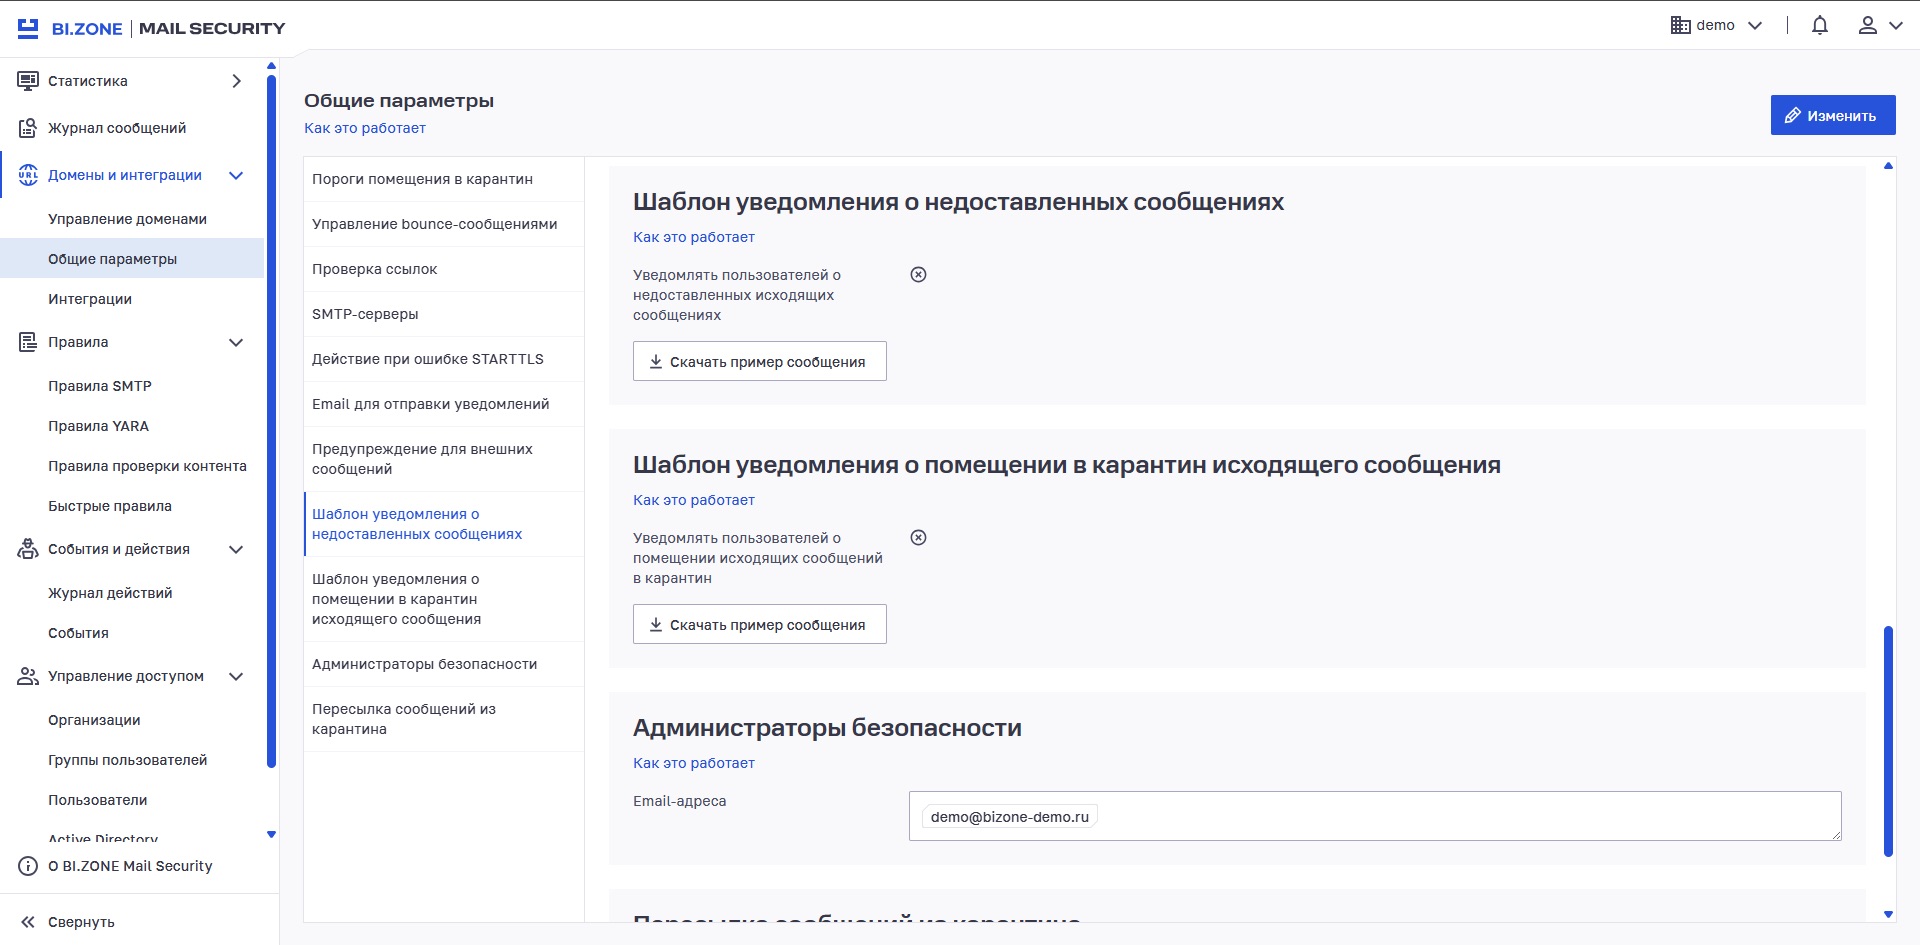
Система позволяет настраивать пороги срабатывания механизмов защиты и предупреждения для внешних пользователей, а также кастомизировать шаблоны уведомлений о недоставке и помещении исходящих сообщений в карантин.
Рисунок 19. Настройка порога для помещения сообщений в карантин
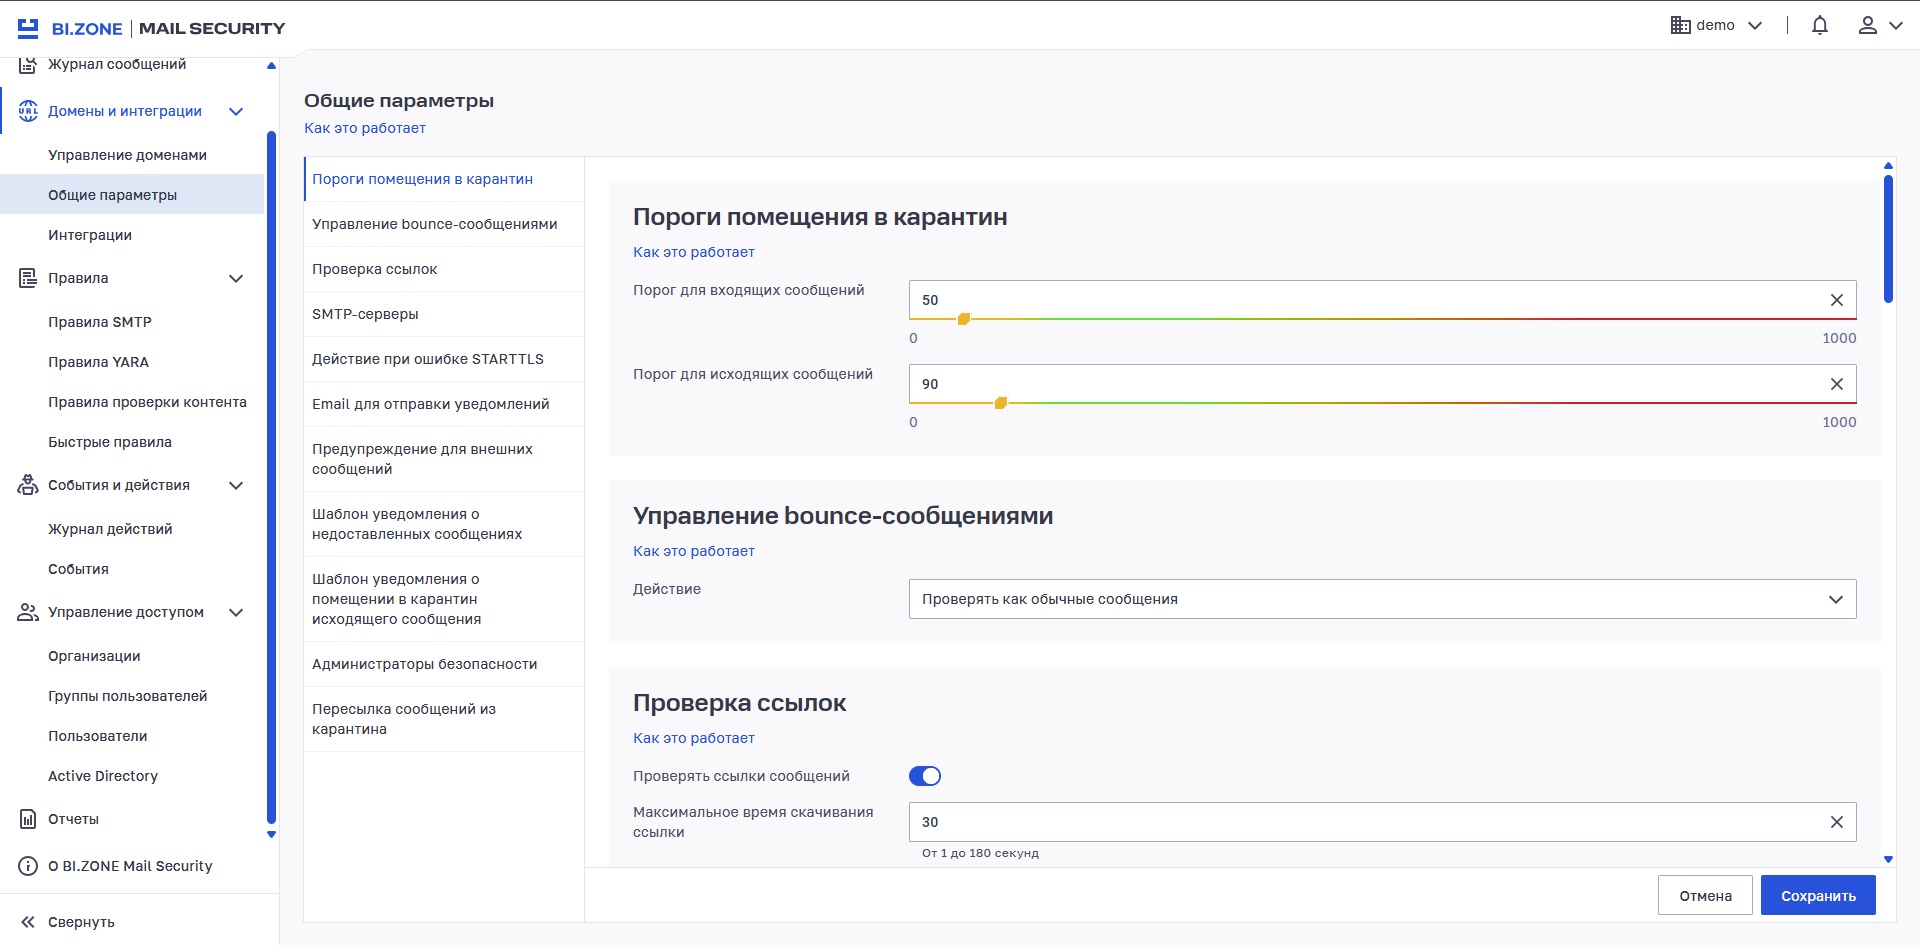
Рисунок 20. Настройка шаблонов уведомлений для пользователей
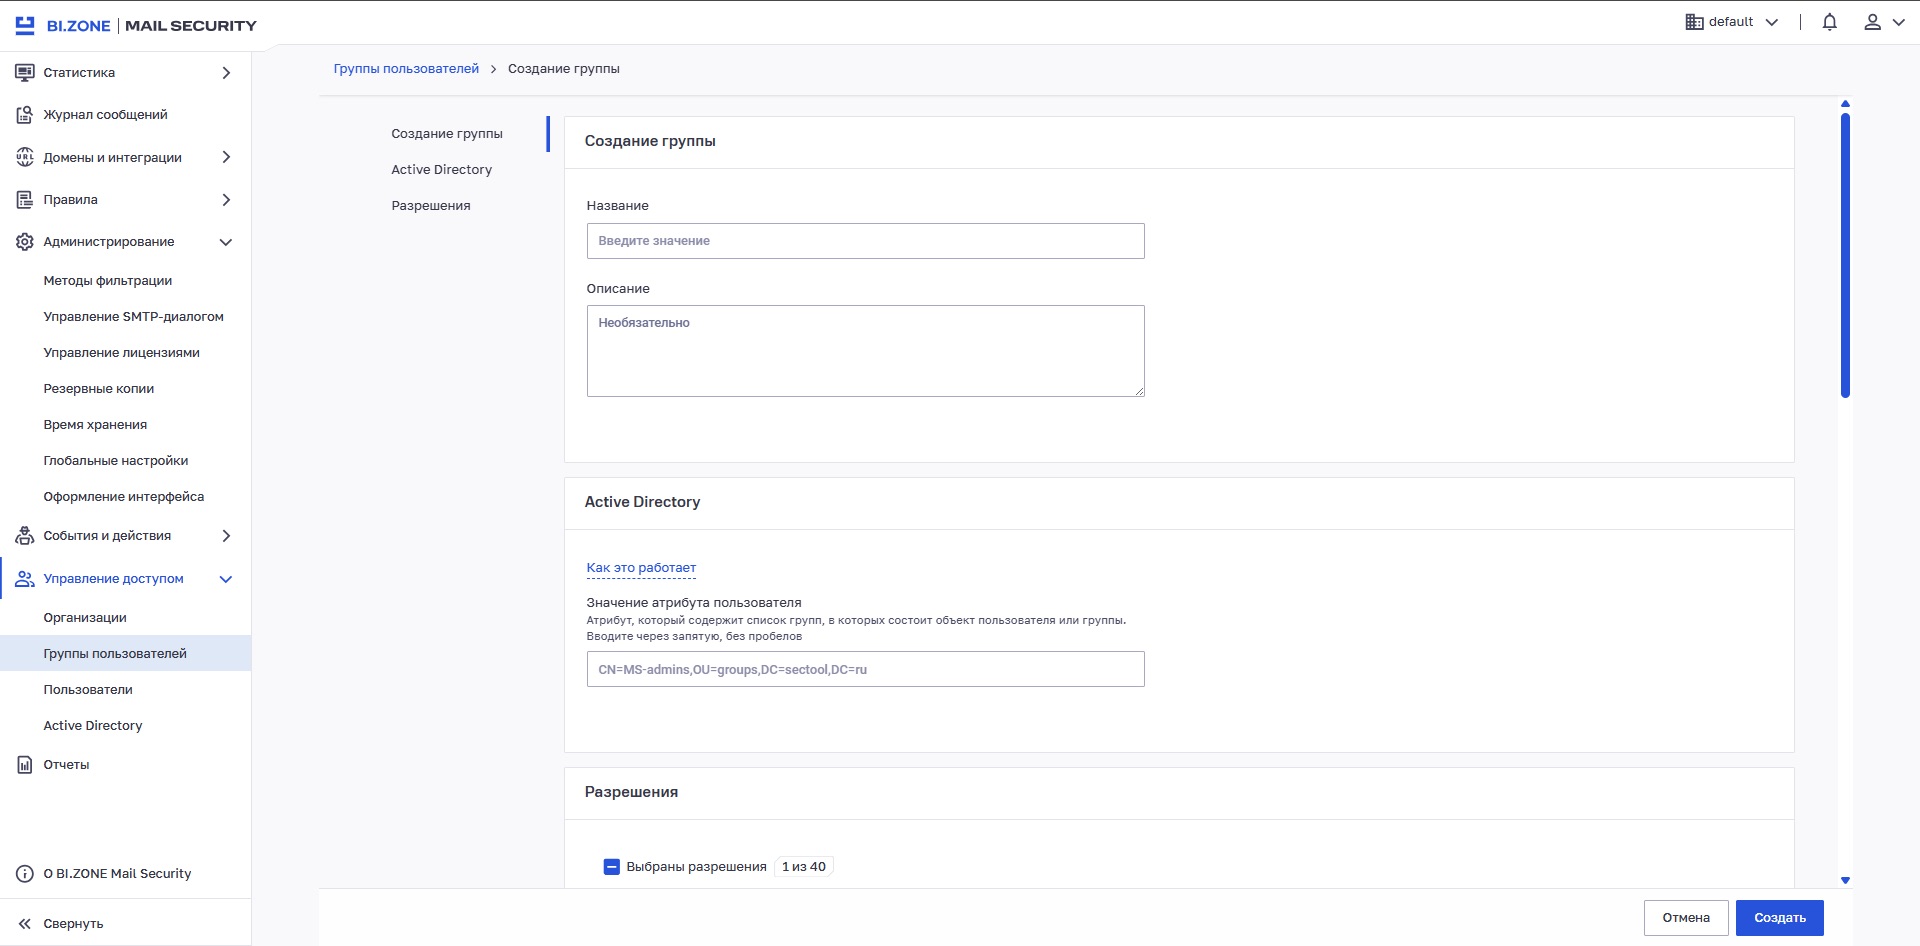
В личном кабинете есть настройка интеграции с Active Directory, которая позволяет использовать доменные учётные записи для авторизации в интерфейсе. Администратор также может создавать группы пользователей с детальной настройкой прав доступа, в том числе на основе принадлежности к доменным группам.
Рисунок 21. Настройка интеграции с Active Directory
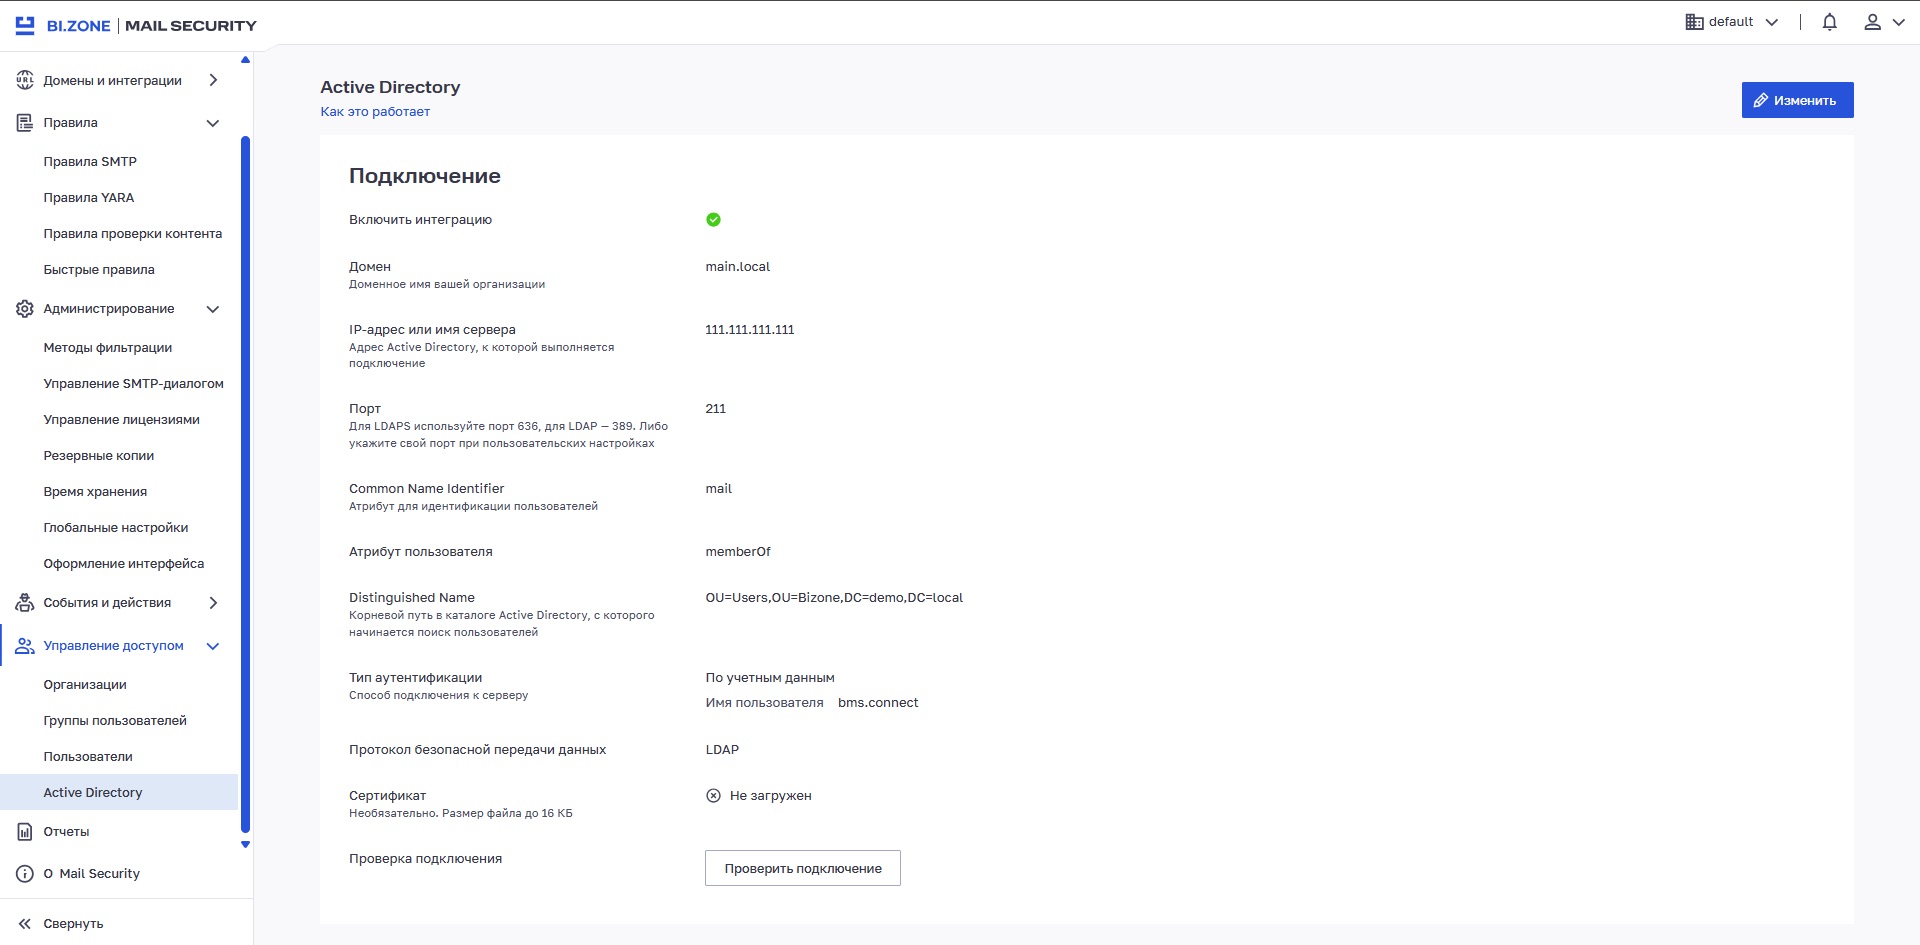
Рисунок 22. Создание групп пользователей и настройка прав доступа
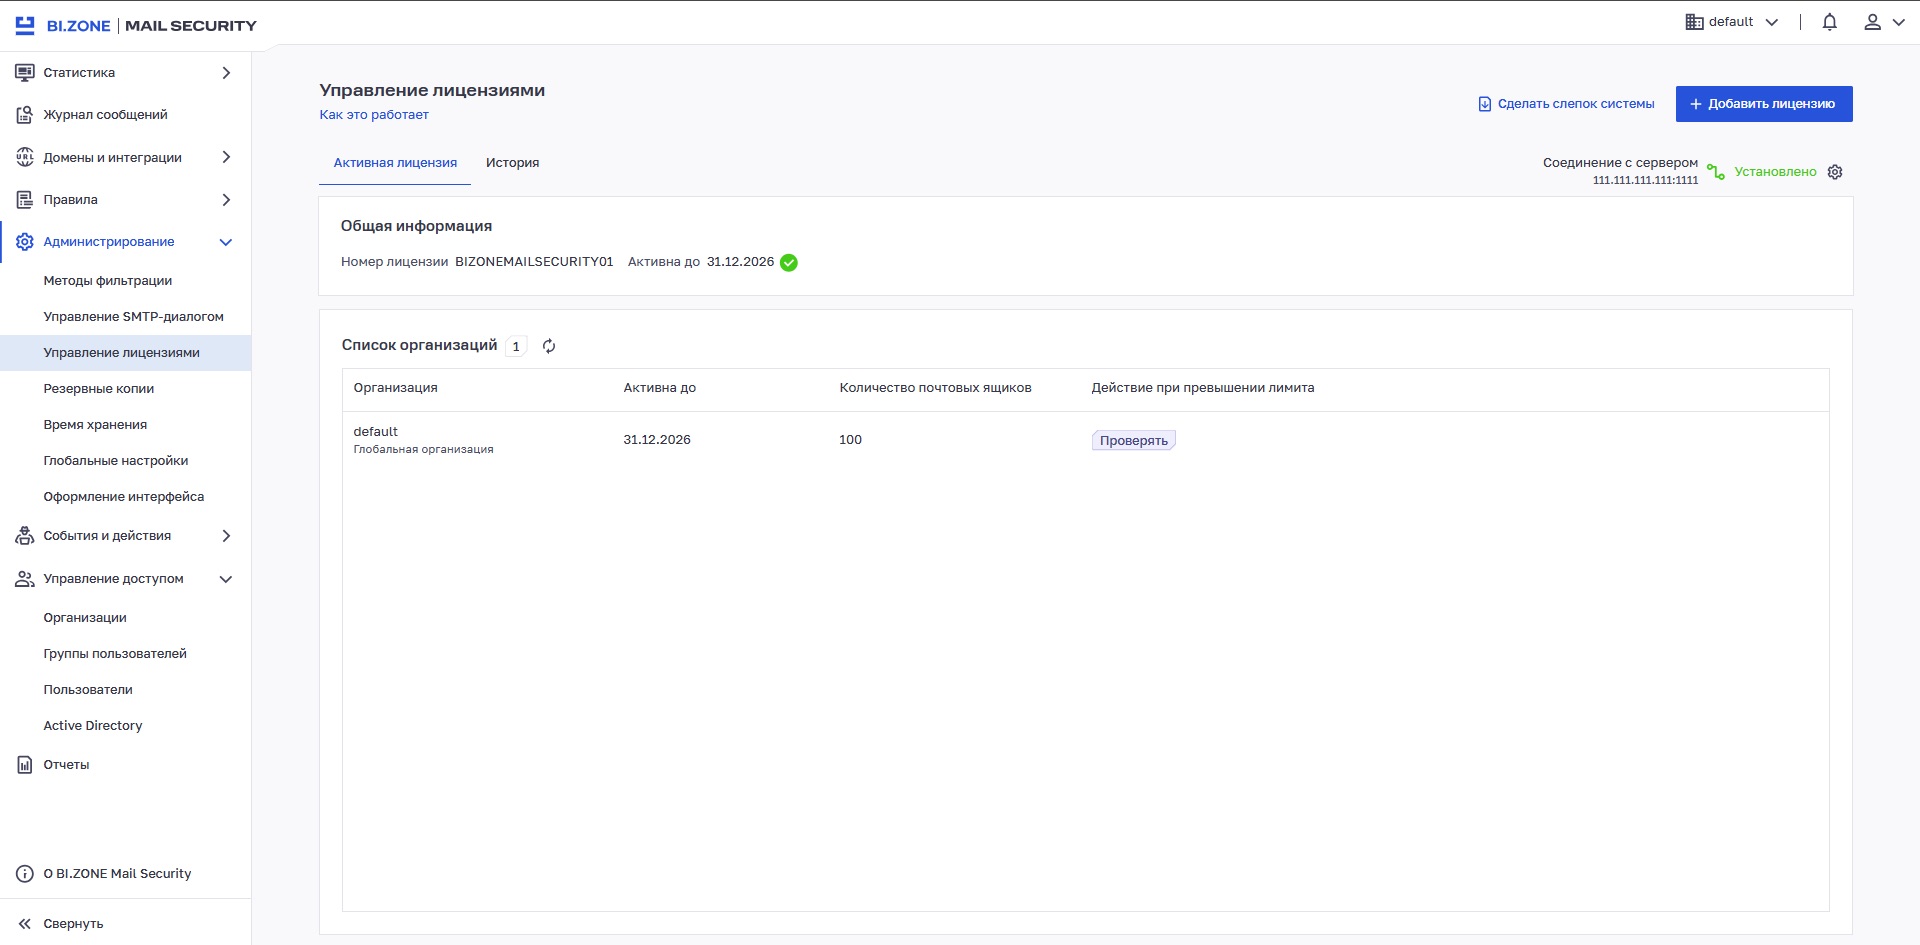
Решение отслеживает использование лицензии по количеству активных почтовых ящиков и заранее уведомляет администратора об окончании срока действия лицензии.
Рисунок 23. Управление лицензиями
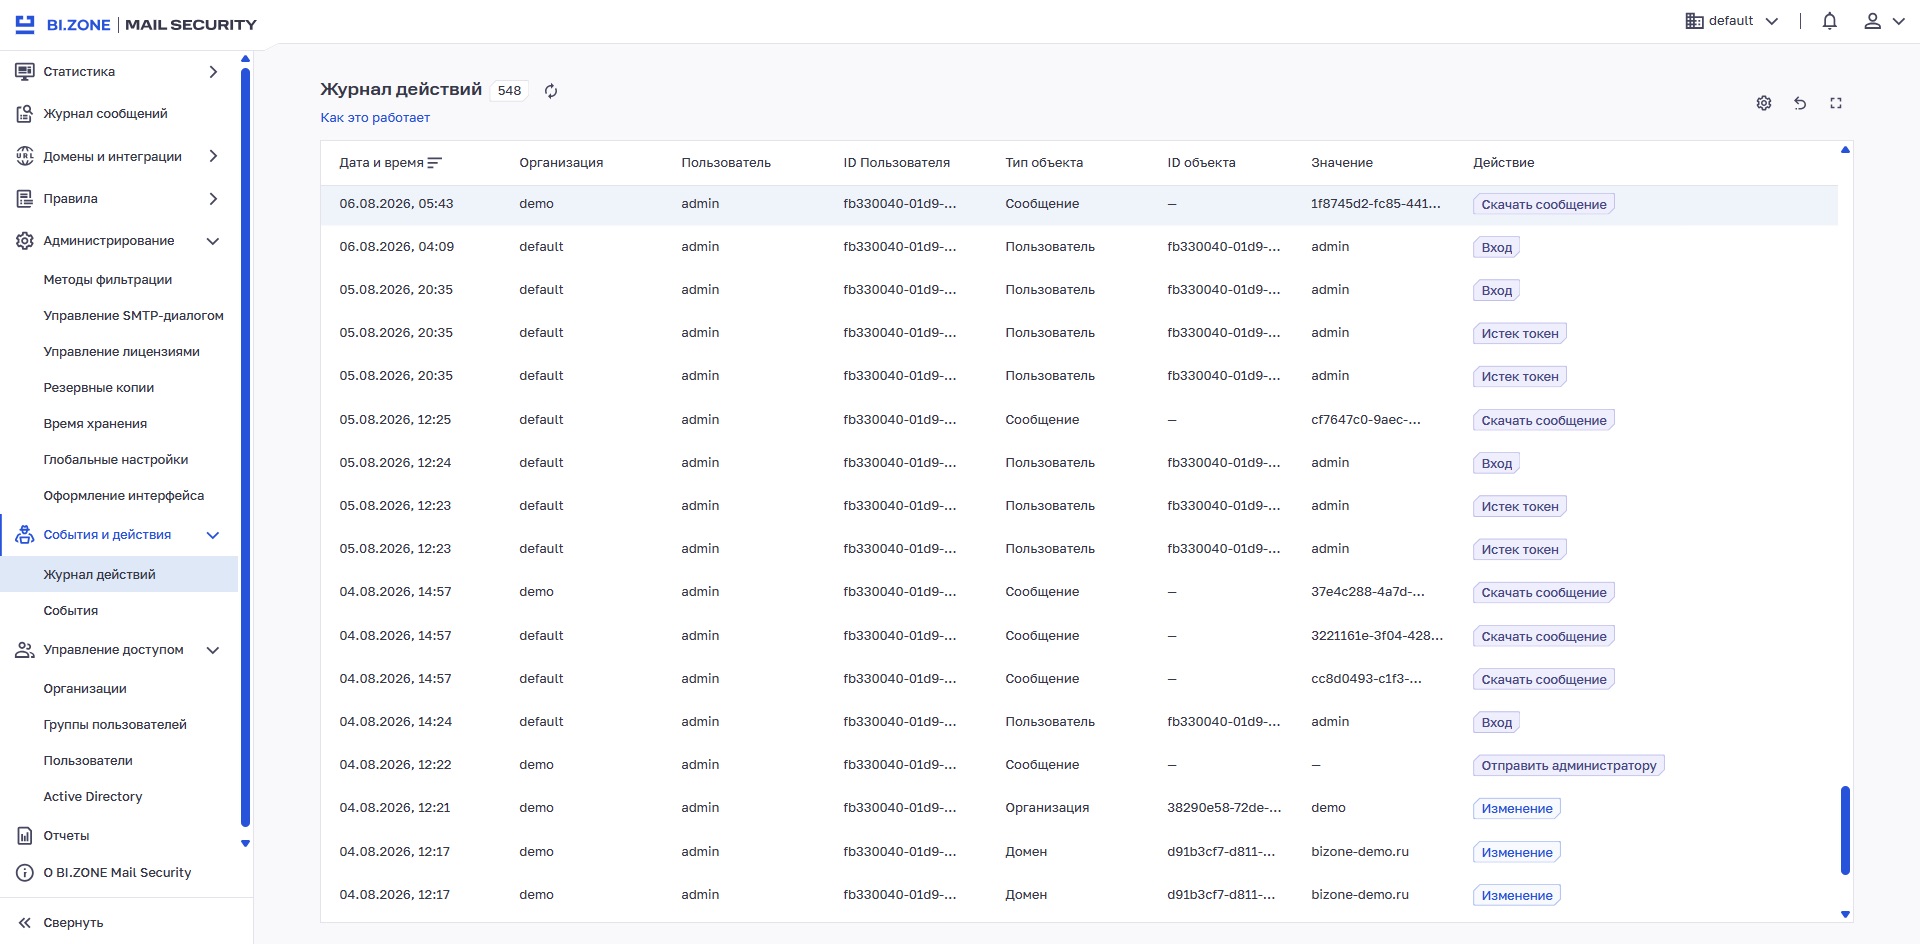
Для аудита безопасности доступны «Журналы действий». В них можно отслеживать изменения конфигурации системы и действия администраторов: создание, удаление и изменение правил, пользователей и других объектов.
Рисунок 24. Журнал действий администраторов
Интеграции
BI.ZONE Mail Security поддерживает интеграцию с внешними системами безопасности для углублённого анализа угроз и управления доступом. Для проверки подозрительных объектов предусмотрена нативная интеграция с BI.ZONE Sandbox, PT Sandbox и AVSoft Athena. Для проверки репутации отправителей и анализа URL-адресов решение использует данные портала киберразведки BI.ZONE Threat Intelligence, который объединяет данные о компрометации, вредоносной инфраструктуре и актуальных атаках из внутренних и внешних источников. При локальном развёртывании BI.ZONE Mail Security можно также интегрировать с порталом BI.ZONE Threat Intelligence.
В облачной поставке для защиты от вредоносных вложений используется BI.ZONE Multiscanner — набор антивирусных движков для многоуровневой проверки файлов. В on-prem-поставку входит один антивирусный движок для проверки вложений.
Авторизоваться в интерфейсе управления можно с помощью доменных учётных записей. Администратор может ограничивать списки получателей на основе групп Active Directory. В следующих обновлениях планируется поддержка пользовательских правил фильтрации, привязанных к группам пользователей Active Directory. По протоколу Syslog в системы мониторинга передаются события, связанные с обработкой каждого сообщения, и все действия пользователей.
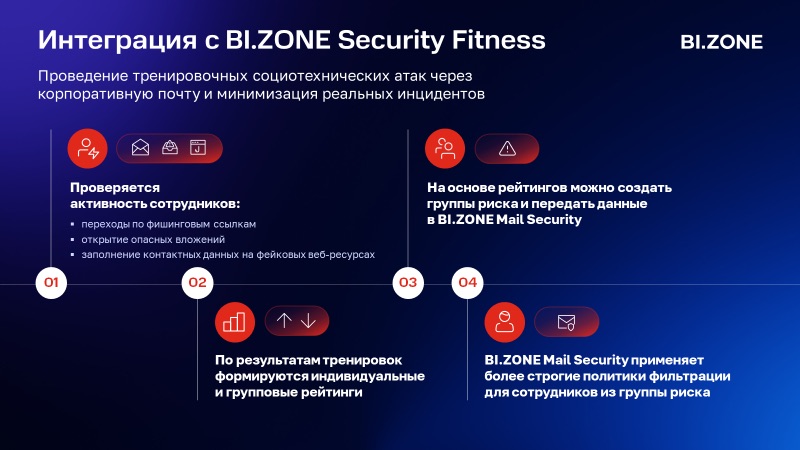
BI.ZONE Mail Security также интегрируется с платформой BI.ZONE Security Fitness, что позволяет учитывать результаты учебных фишинговых рассылок при настройке политик безопасности. Индивидуальные и групповые рейтинги устойчивости сотрудников, сформированные в BI.ZONE Security Fitness, используются при настройке более строгих правил фильтрации для групп пользователей с высоким уровнем риска.
Рисунок 25. Плюсы интеграции с BI.ZONE Security Fitness
Кастомизация оформления
Оформление решения можно настроить под корпоративный стиль компании. Кастомизация распространяется не только на интерфейс для администраторов, но и на шаблоны сообщений и отчётов.
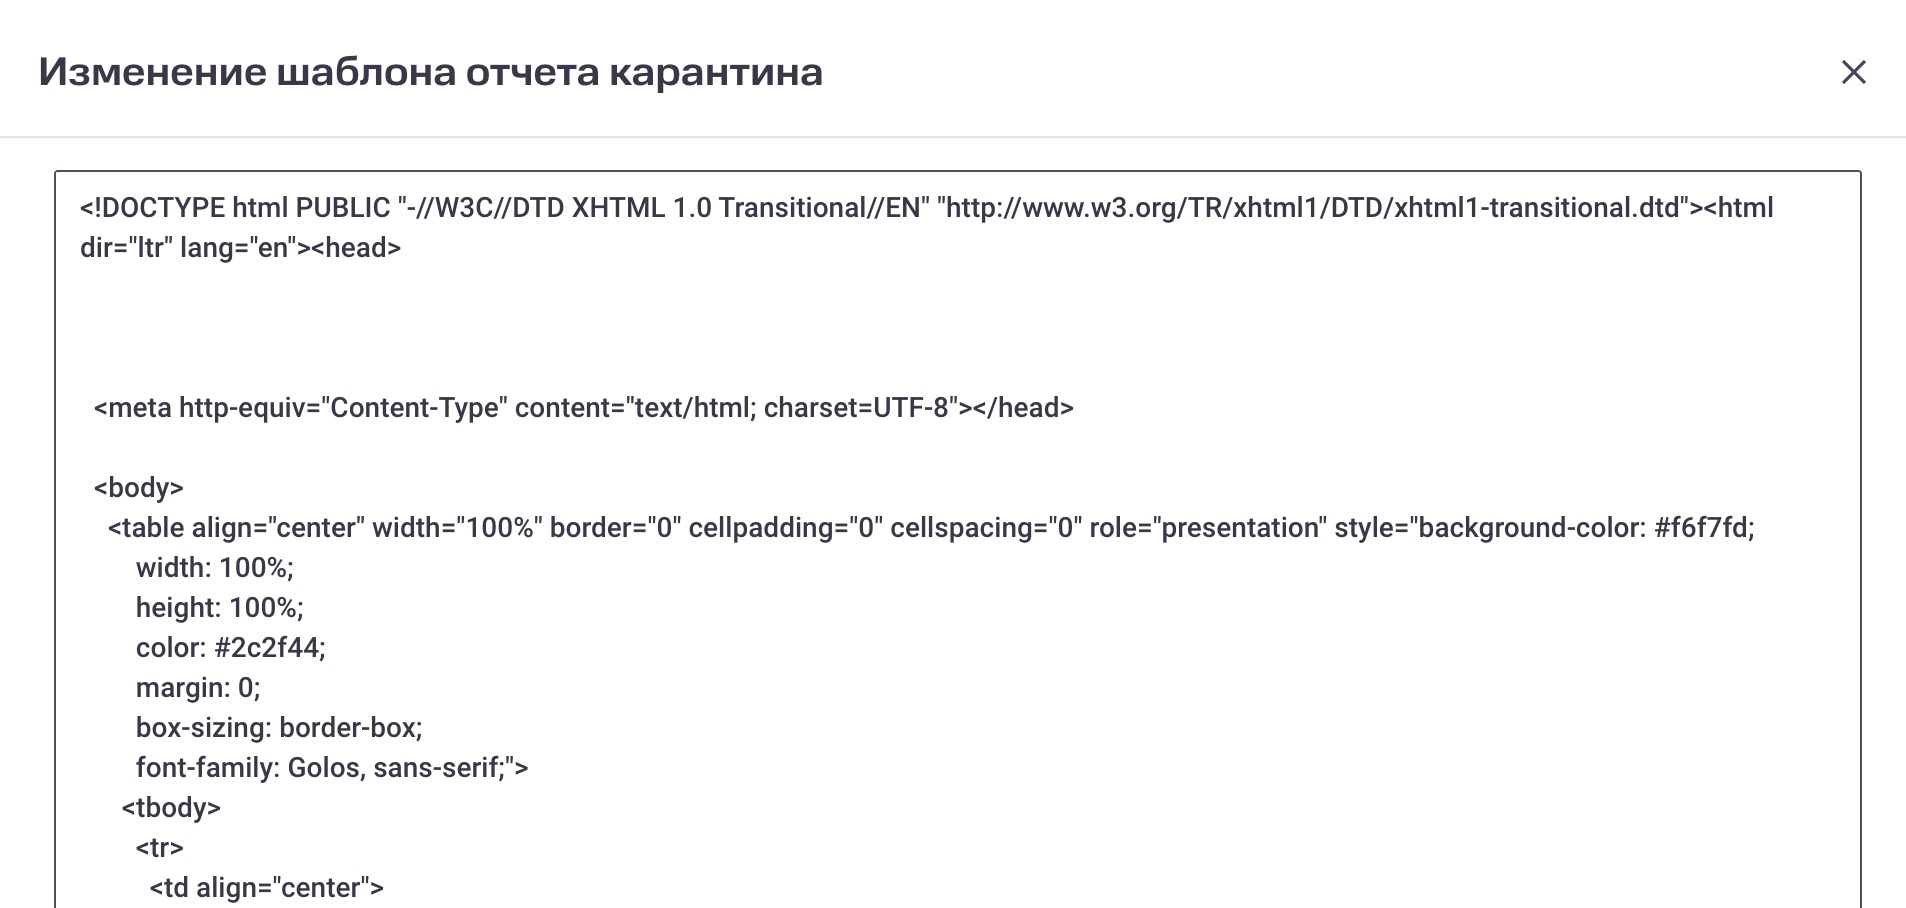
Шаблоны отчётов представлены в виде HTML-файлов, поэтому их можно адаптировать под требования организации.
Рисунок 26. Редактирование HTML-шаблона
Оформление внешних сообщений также настраивается.
Рисунок 27. Настройка оформления внешних сообщений
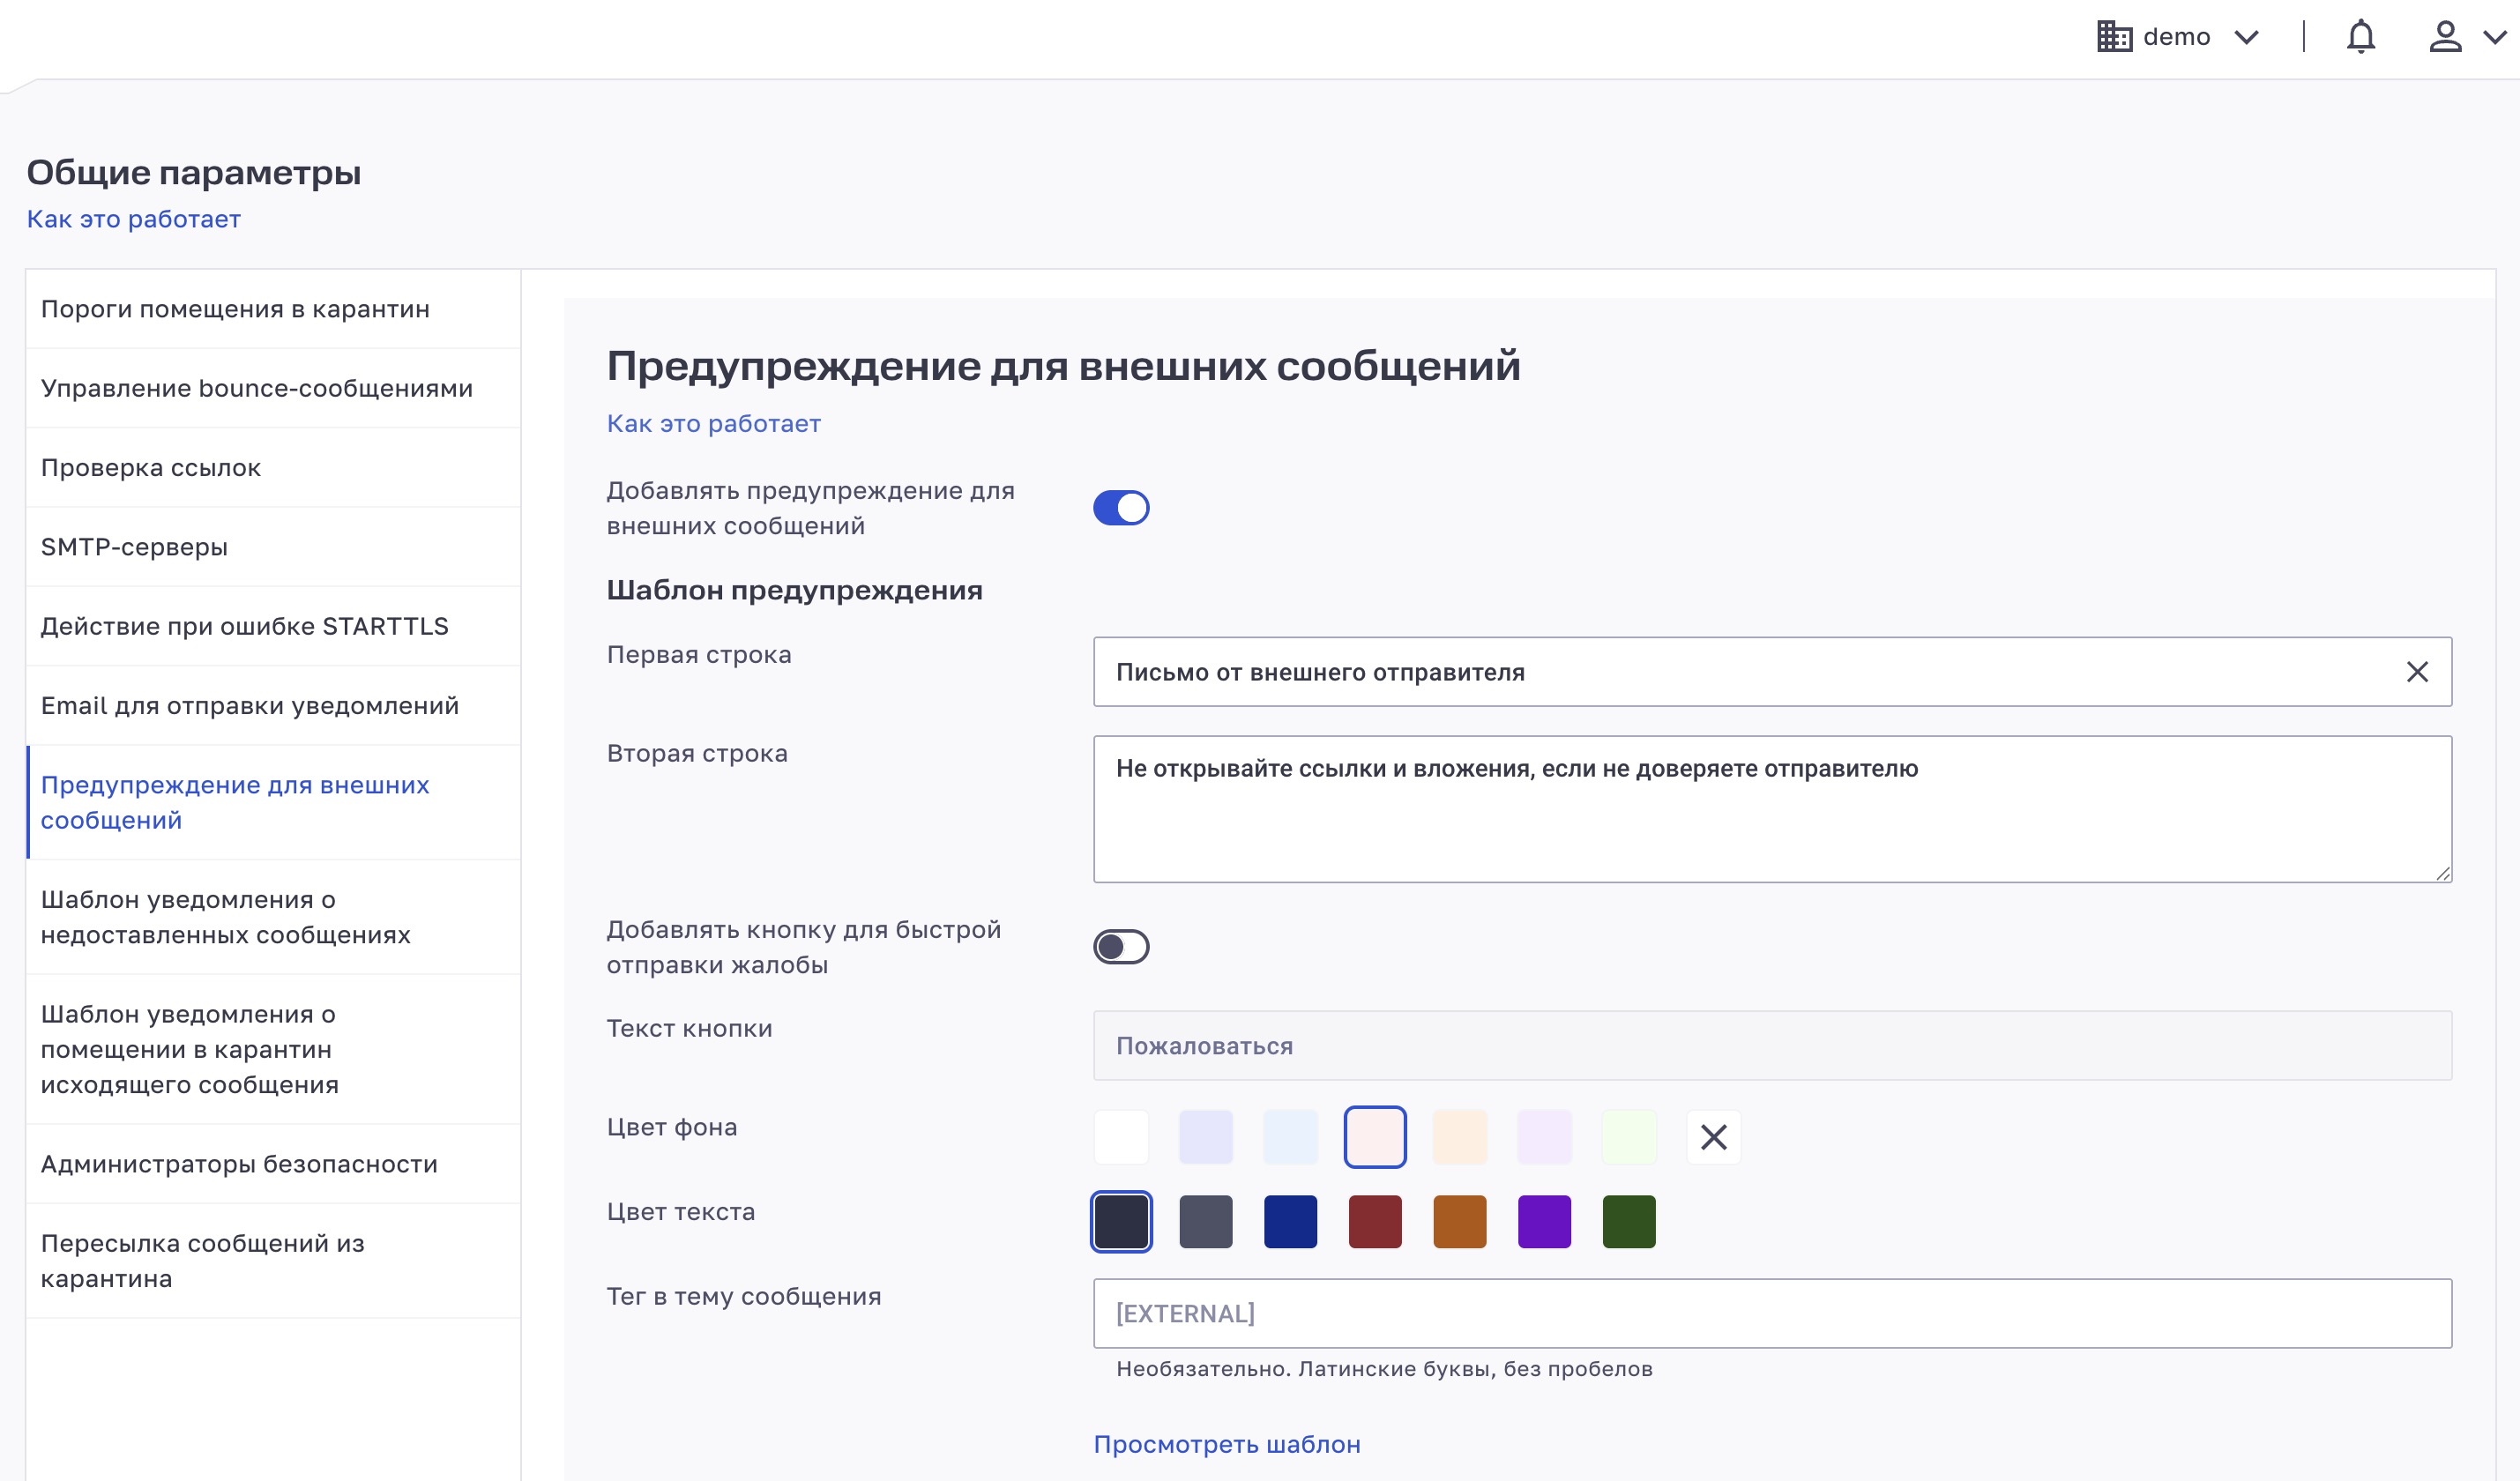
Для отправителей из защищаемого домена доступно изменение шаблона уведомления о недоставленном сообщении.
Рисунок 28. Шаблон уведомления о недоставленном сообщении
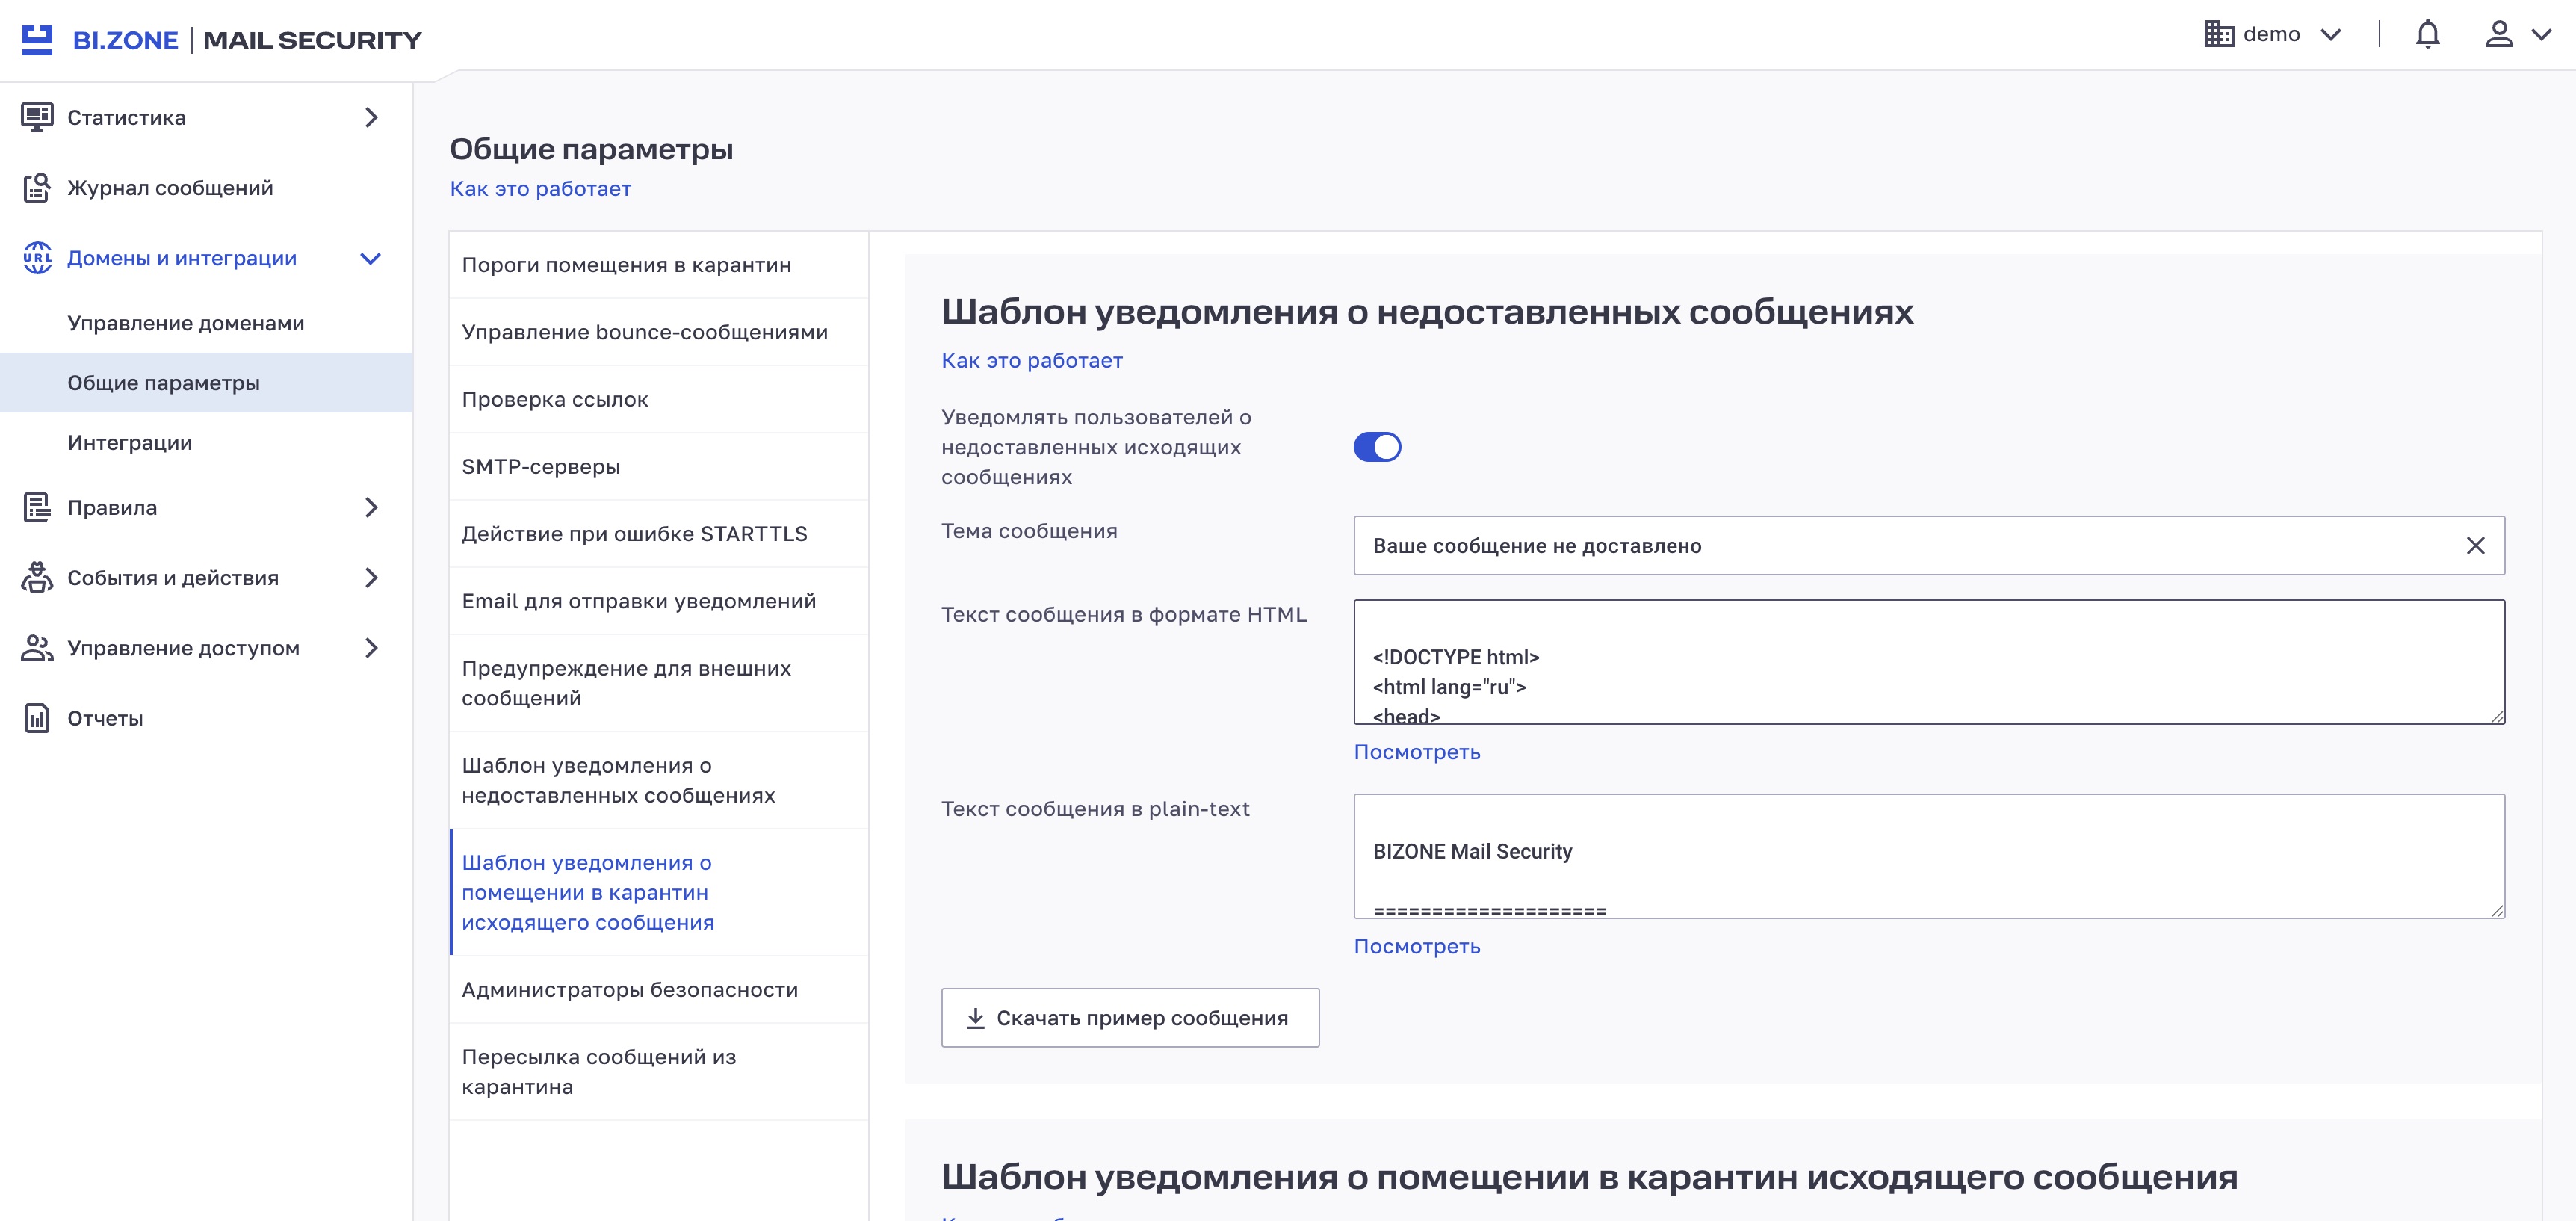
Также предусмотрено изменение шаблона уведомления о помещении исходящего сообщения в карантин.
Рисунок 29. Шаблон уведомления о помещении исходящего сообщения в карантин
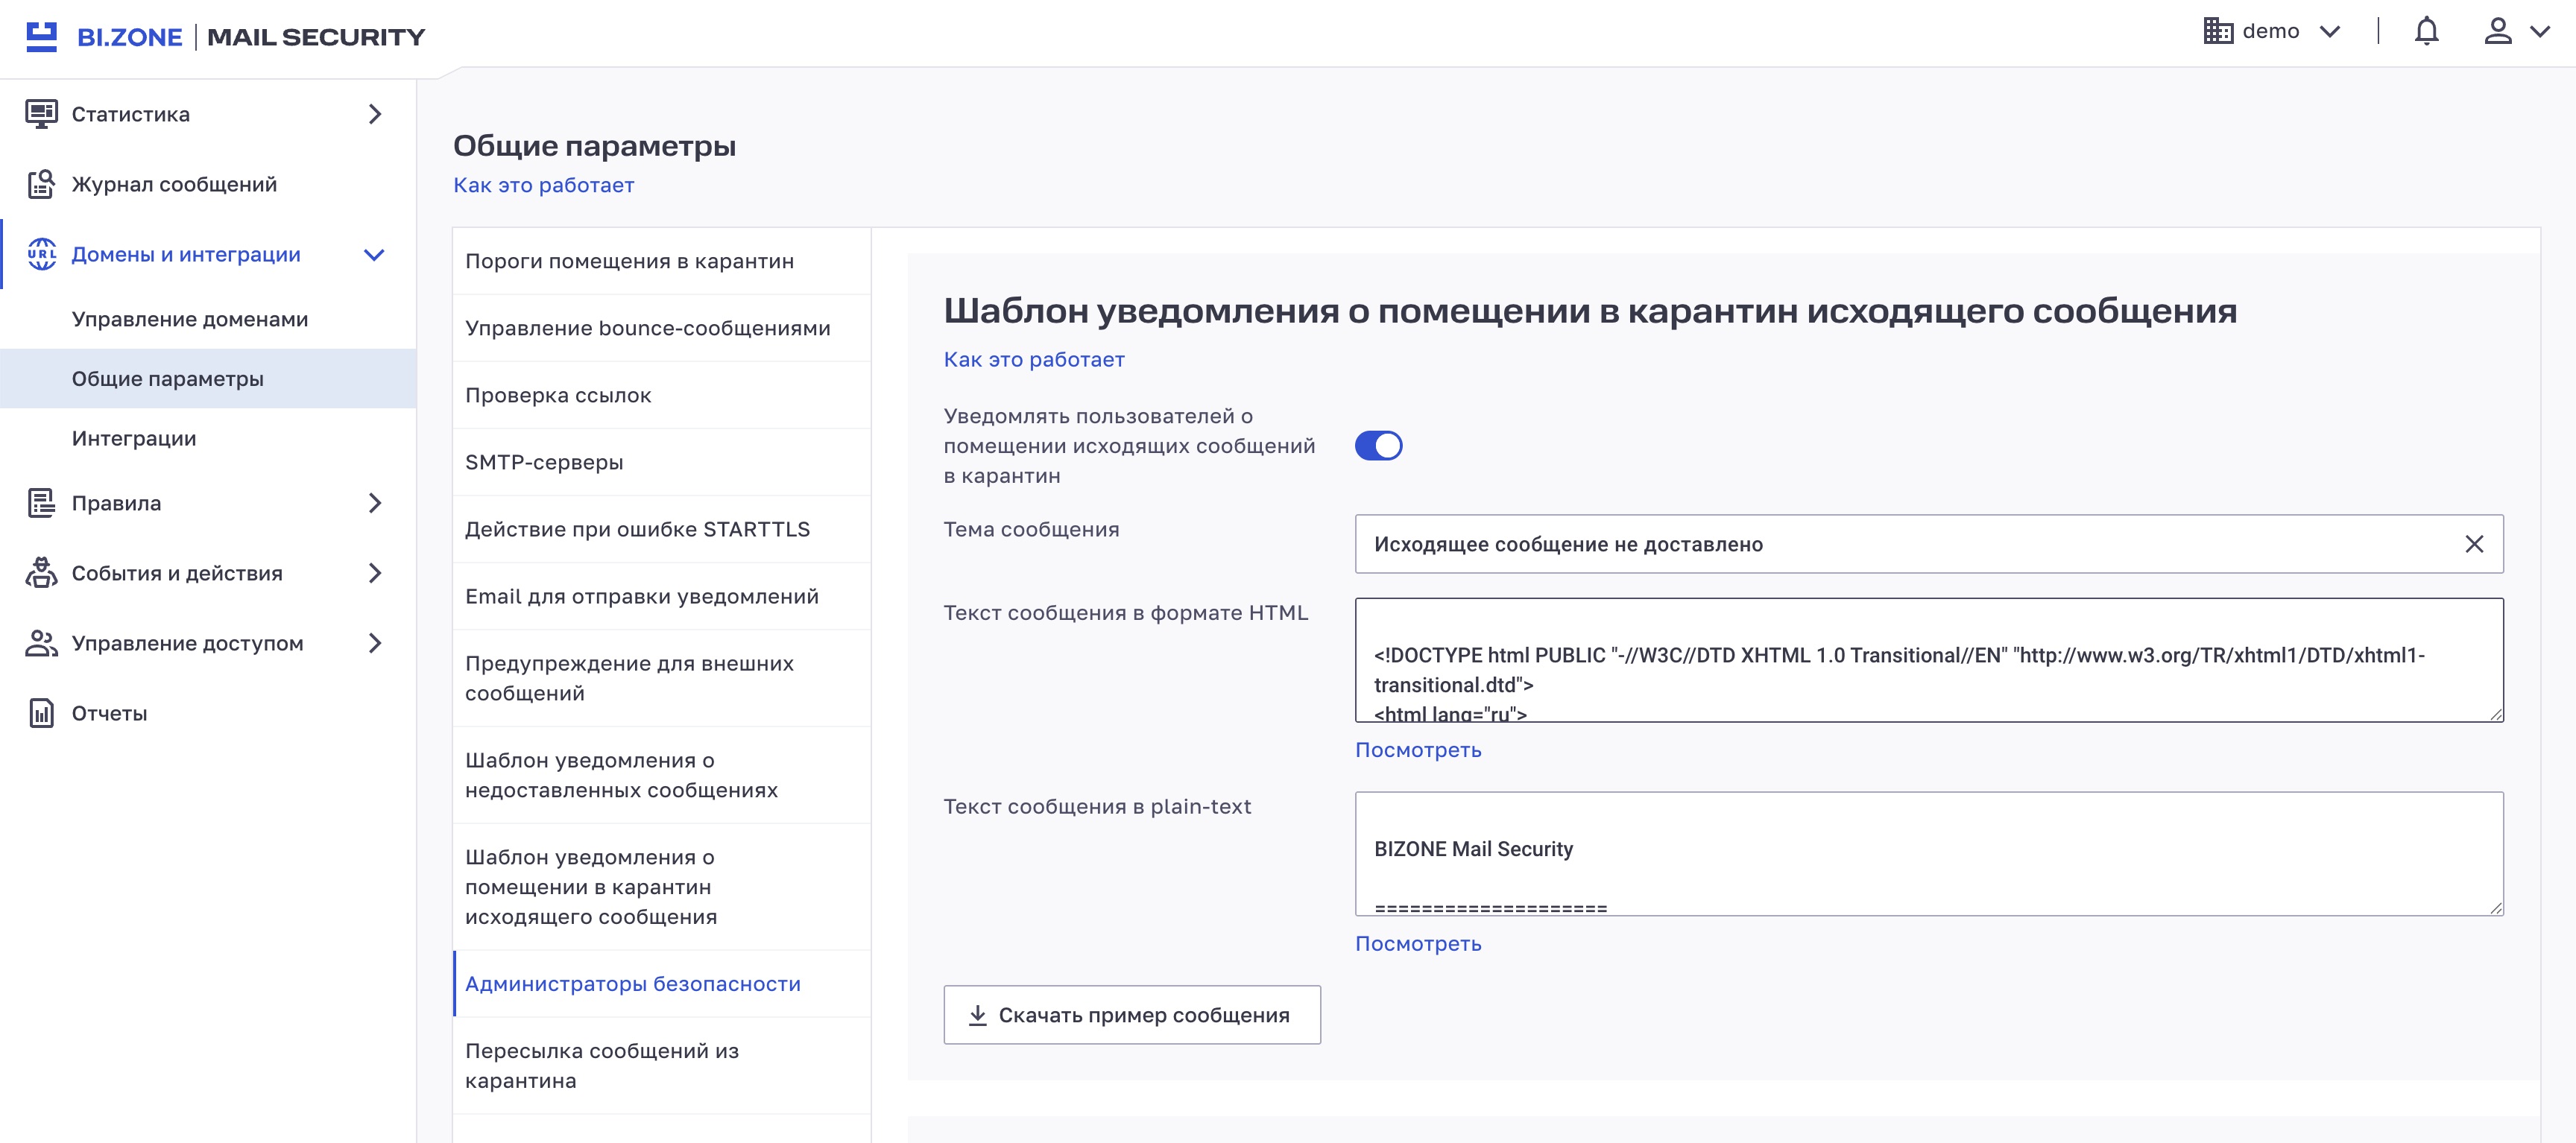
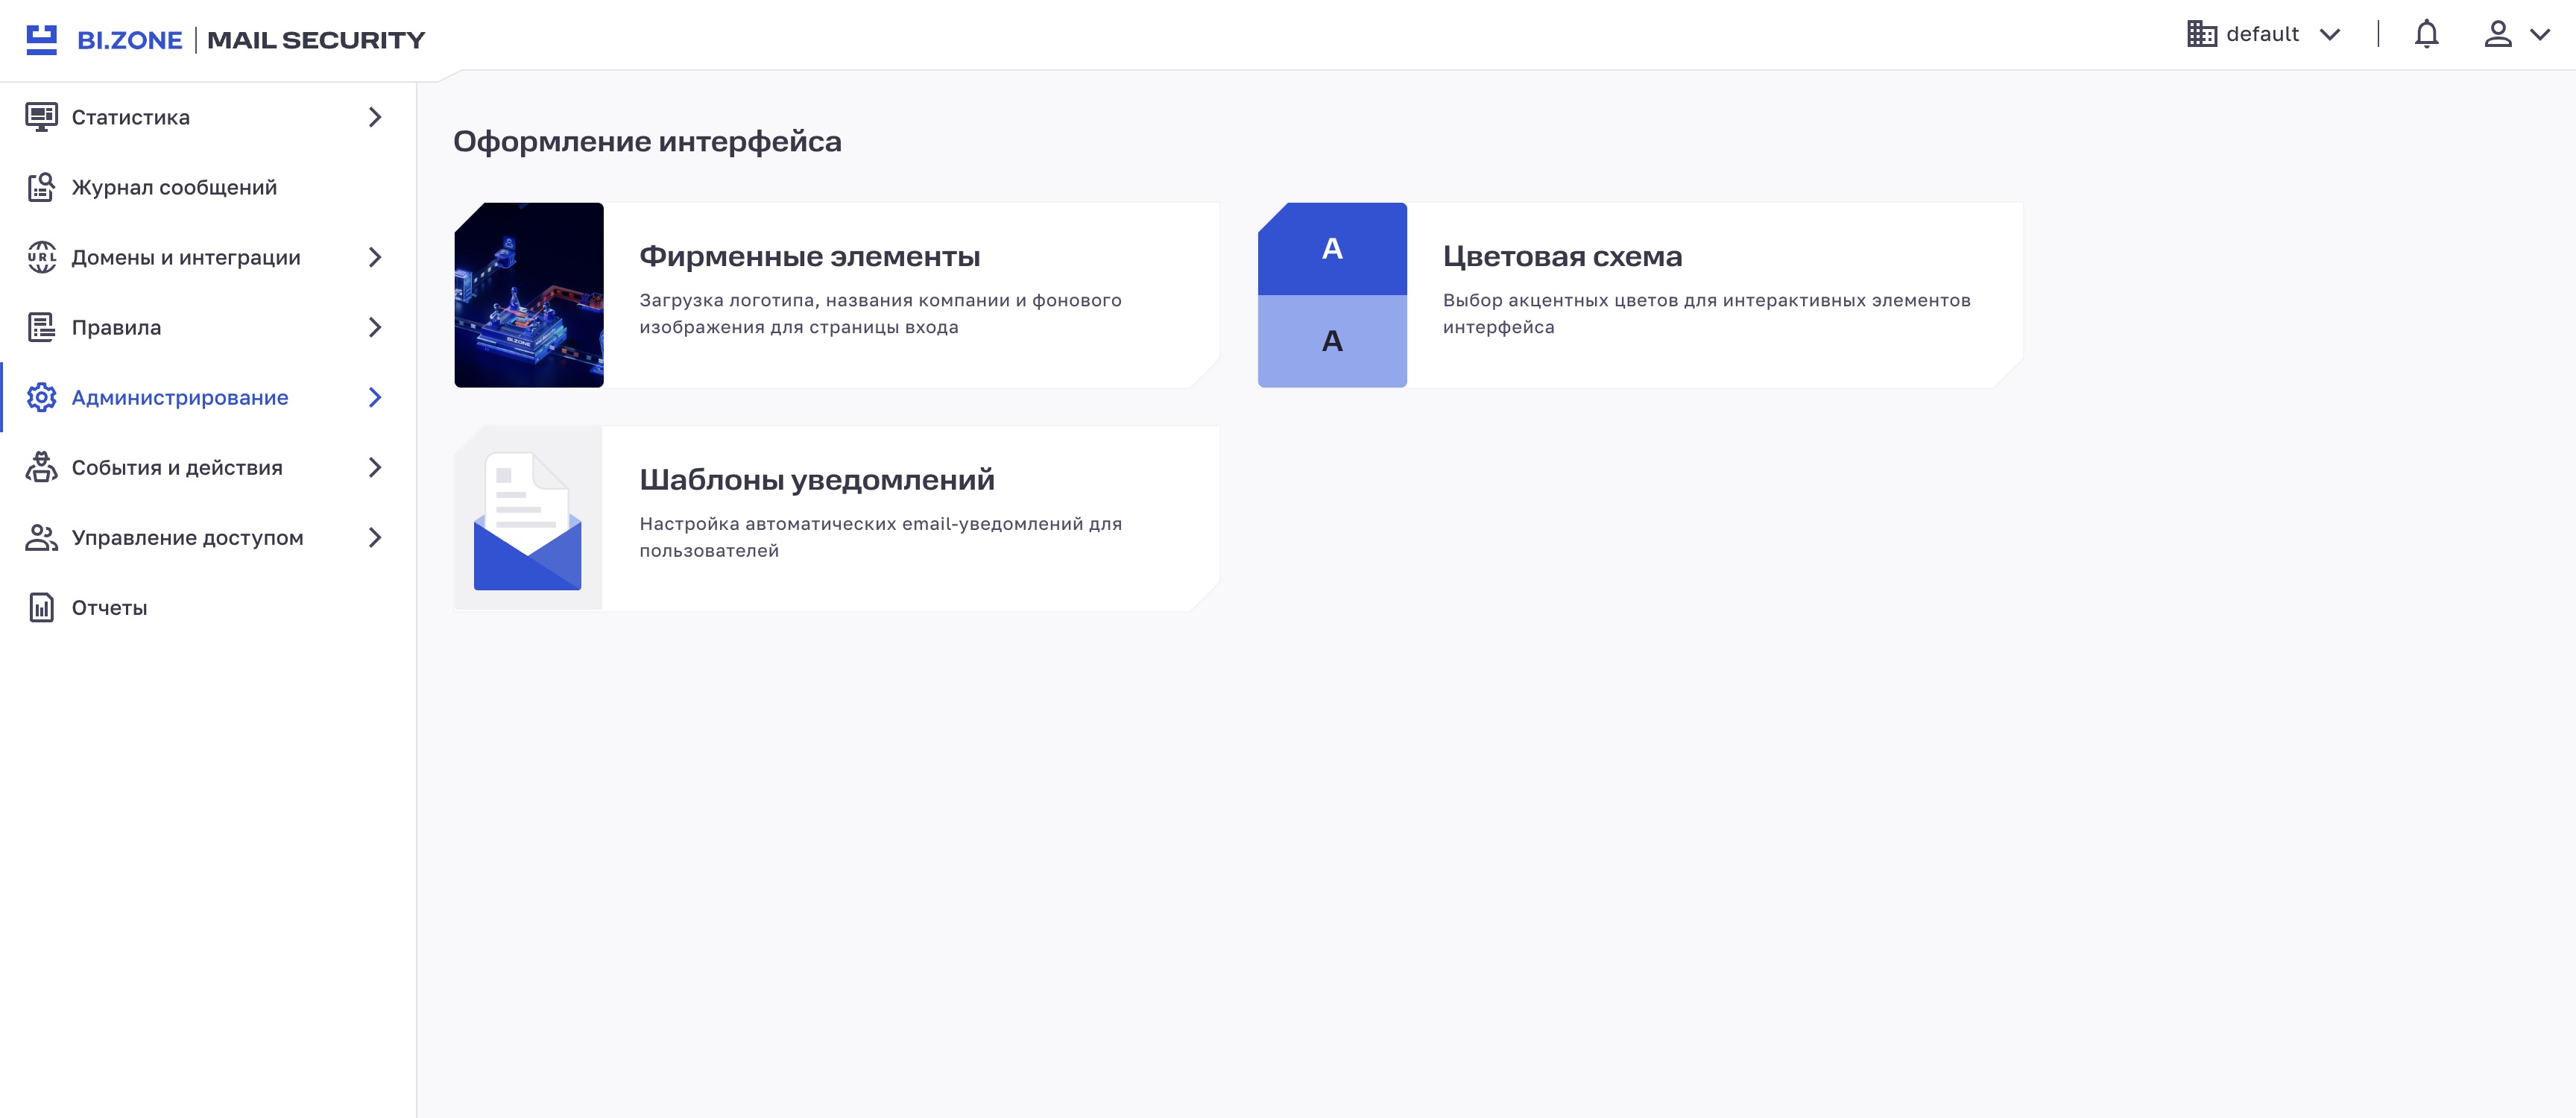
Дополнительно настраивается интерфейс личного кабинета для администраторов системы: в нём можно использовать фирменные элементы, менять цветовую схему и настраивать шаблоны уведомлений для пользователей решения.
Рисунок 30. Настройка внешнего вида личного кабинета
Архитектура
В основе BI.ZONE Mail Security — высокопроизводительное ядро собственной разработки, которое обрабатывает почтовый трафик до 5 раз быстрее, чем решения на базе Postfix. Продукт поставляется в двух вариантах: on-prem и в доверенном облаке BI.ZONE.
Рисунок 31. Варианты подключения
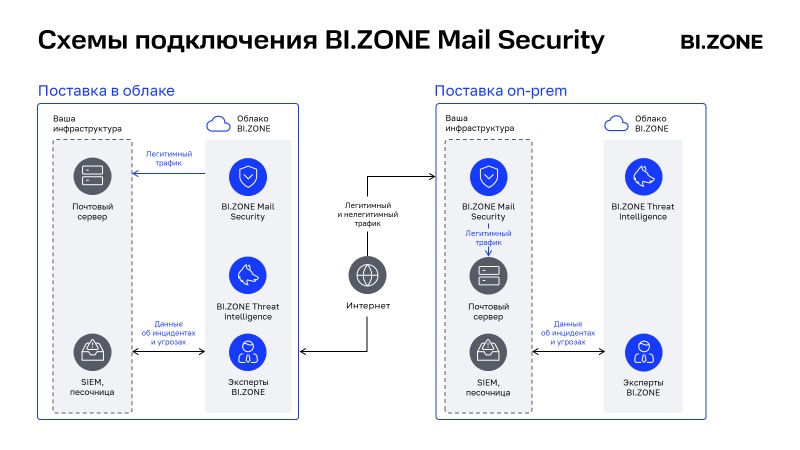
В зависимости от варианта поставки различается способ подключения и состав обрабатываемого трафика. При on-prem-подключении система анализирует входящий и исходящий почтовый трафик. Для облачной поставки доступны два варианта фильтрации:
- только входящего почтового трафика;
- входящего и исходящего почтового трафика.
Для подключения облачной поставки заказчику достаточно изменить MX-запись в DNS-зоне и указать IP-адрес BI.ZONE Mail Security. После этого входящая почта начинает поступать на узлы фильтрации. При on-prem-поставке решение предоставляется в виде инсталлятора.
Оба варианта поставки поддерживают интеграцию с внешними системами. При анализе почтового трафика BI.ZONE Mail Security может использовать полученную от них информацию. Модули интеграции подключаются непосредственно в интерфейсе решения.
Рисунок 32. Блок интеграции
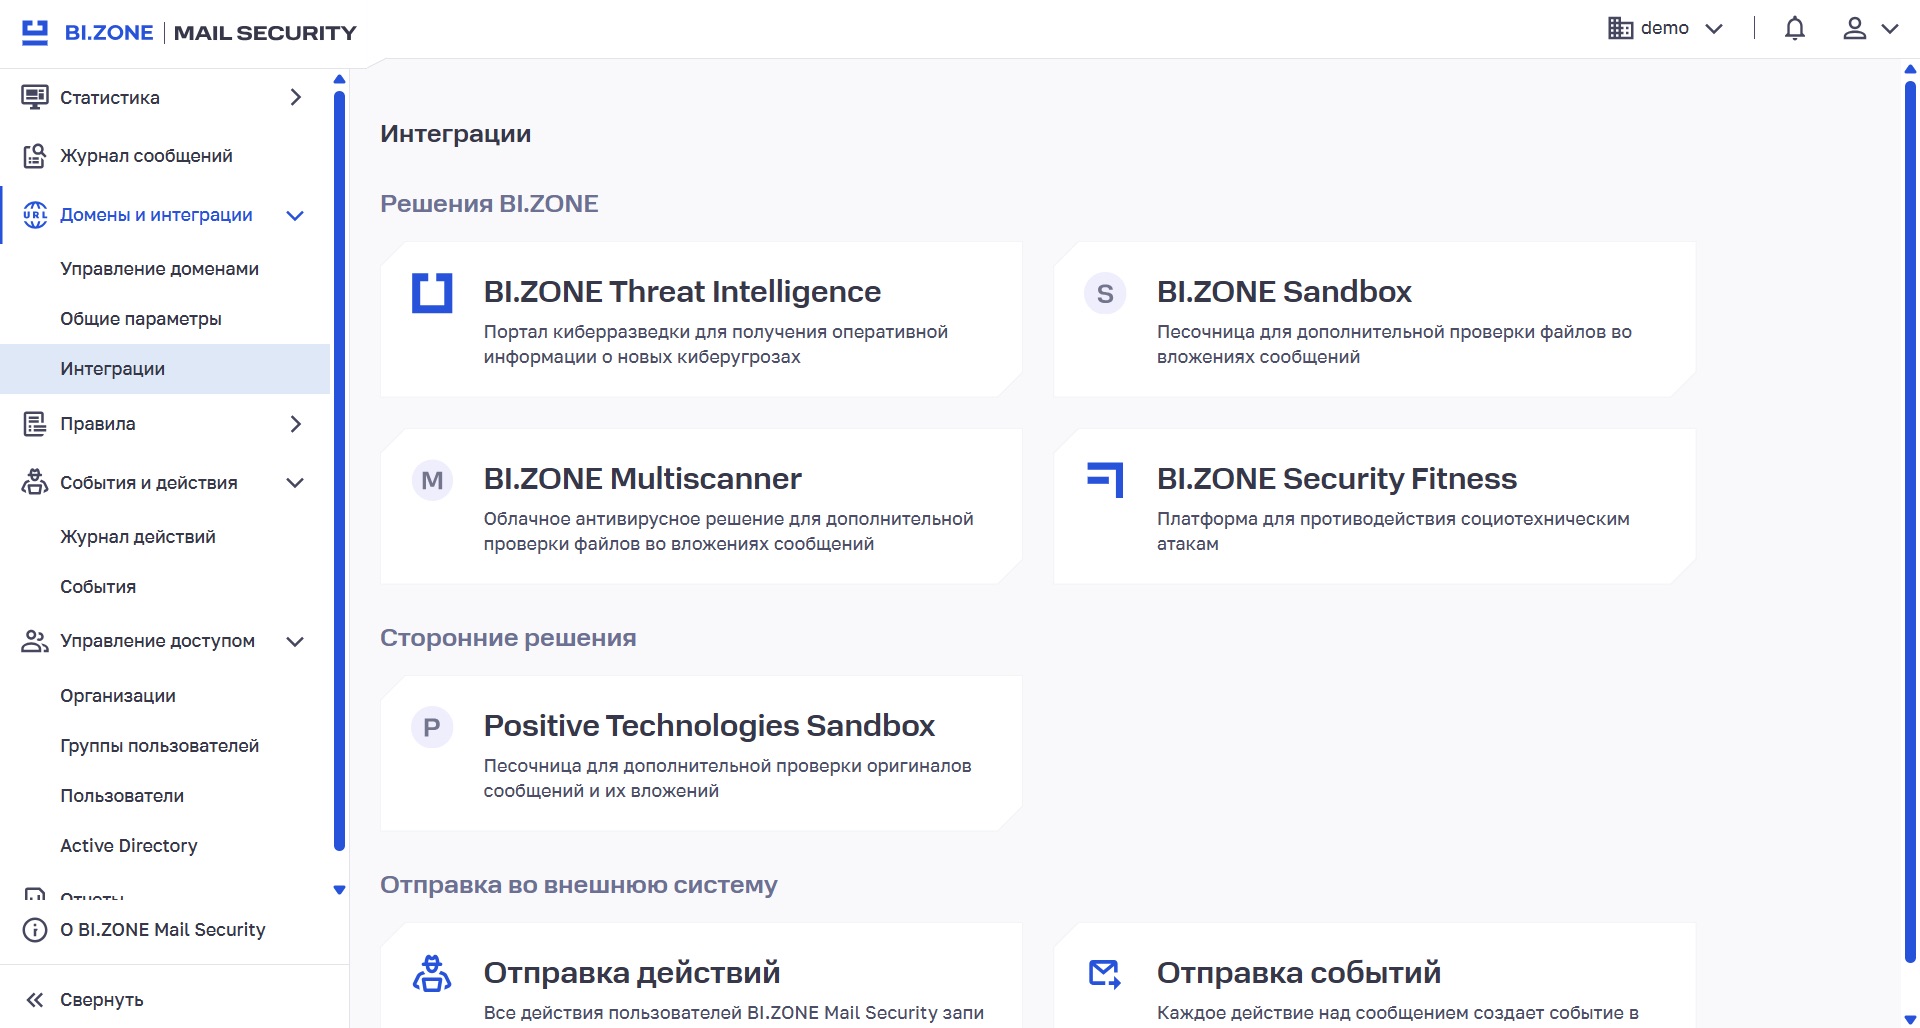
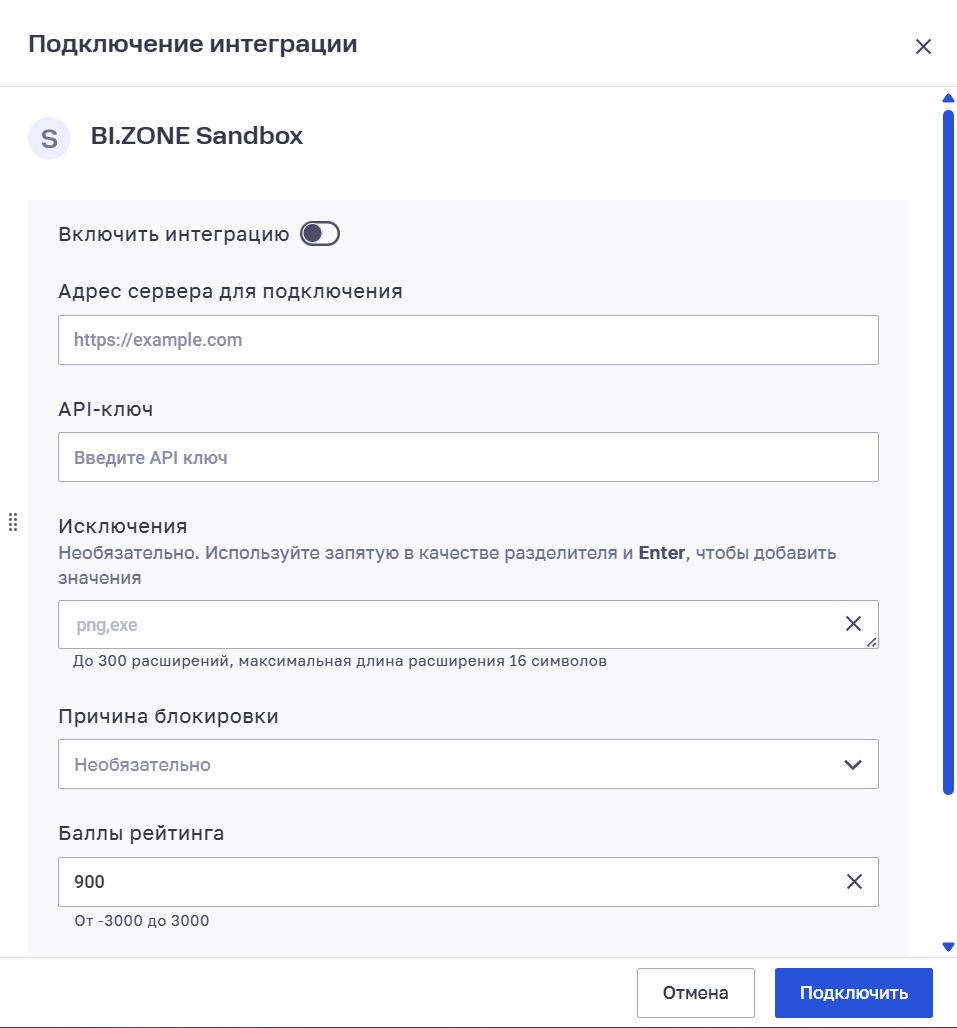
Например, для настройки BI.ZONE Sandbox достаточно указать адрес сервера и API-ключ, а при необходимости — задать исключения, причину блокировки и влияние результата проверки на рейтинг письма.
Рисунок 33. Подключение модуля BI.ZONE Sandbox
В on-prem-варианте BI.ZONE Mail Security также можно интегрировать с BI.ZONE Threat Intelligence, при этом сам портал располагается в облачной инфраструктуре BI.ZONE.
Проверка сообщений
После поступления письма в BI.ZONE Mail Security система обрабатывает его в несколько этапов. После каждого этапа определяется, нужен ли дальнейший анализ. Если опасные факторы удалось распознать на одном из этапов, следующие проверки не запускаются. Такой подход ускоряет обработку почтового трафика и снижает потребление ресурсов при локальном развёртывании.
Весь цикл проверки можно разделить на три уровня:
- Первичная проверка. На этом этапе система устанавливает соединение и выполняет первичную фильтрацию: оценивает корректность заголовков письма и параметры SMTP-диалога, а также применяет DNSBL и серые списки. Затем на основе IP-адресов, доменов или хеш-суммы срабатывают быстрые правила. Если сообщение отклоняется на этом этапе, дальнейший глубокий анализ не проводится.
При временной недоступности почтового сервера система сохраняет входящий трафик в очереди. После восстановления соединения задержанная почта снова направляется на сервер в исходном порядке. - Контентная фильтрация. На втором этапе применяются правила контентной фильтрации: система сопоставляет письмо с заданными администратором условиями и ищет подозрительные паттерны с помощью пользовательских YARA-правил, предназначенных для выявления специфических сигнатур в тексте или файлах.
- Глубокий анализ. На третьем этапе используются статистические методы, лингвистический анализ и машинное зрение, а также учитывается уровень риска пользователя. Дополнительно выполняются детальный анализ файлов с помощью BI.ZONE Multiscanner в облачном варианте поставки и распаковка архивов до 50 уровней вложенности, в том числе с подбором паролей из тела письма или списка паролей, добавленного администратором. Также используются интеграции с внешними песочницами и BI.ZONE Threat Intelligence.
После прохождения всех этапов письмо получает финальный рейтинг, отражающий уровень выявленной угрозы.
Рисунок 34. Карточка письма по итогам проверок
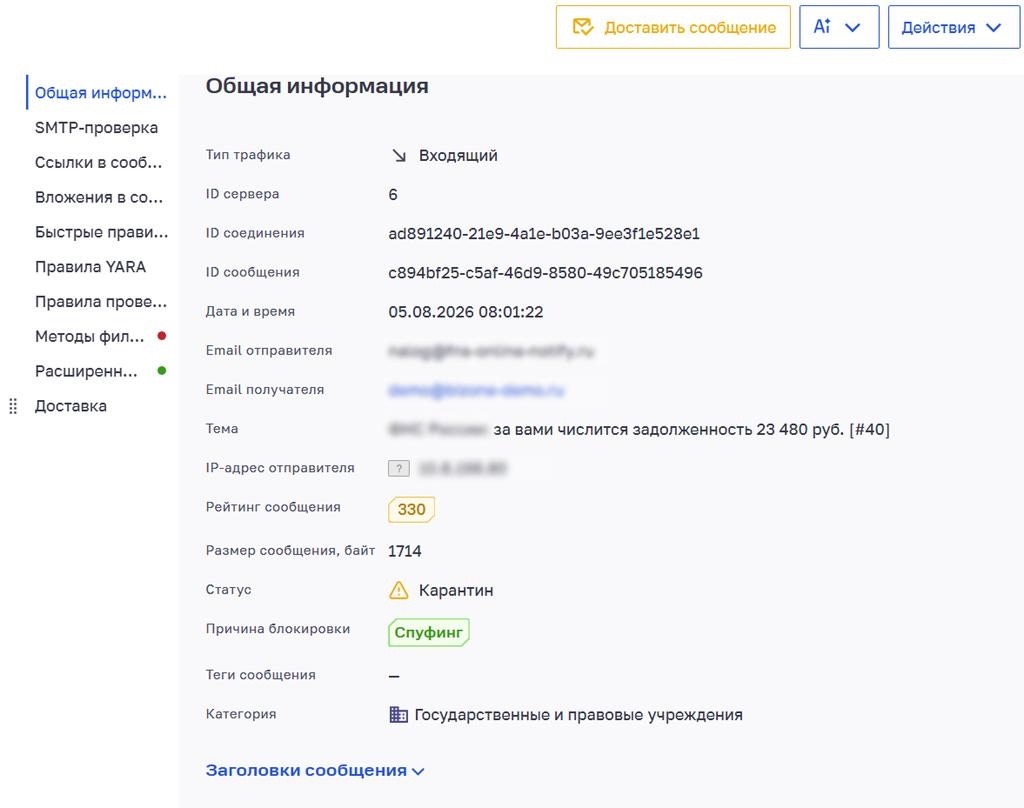
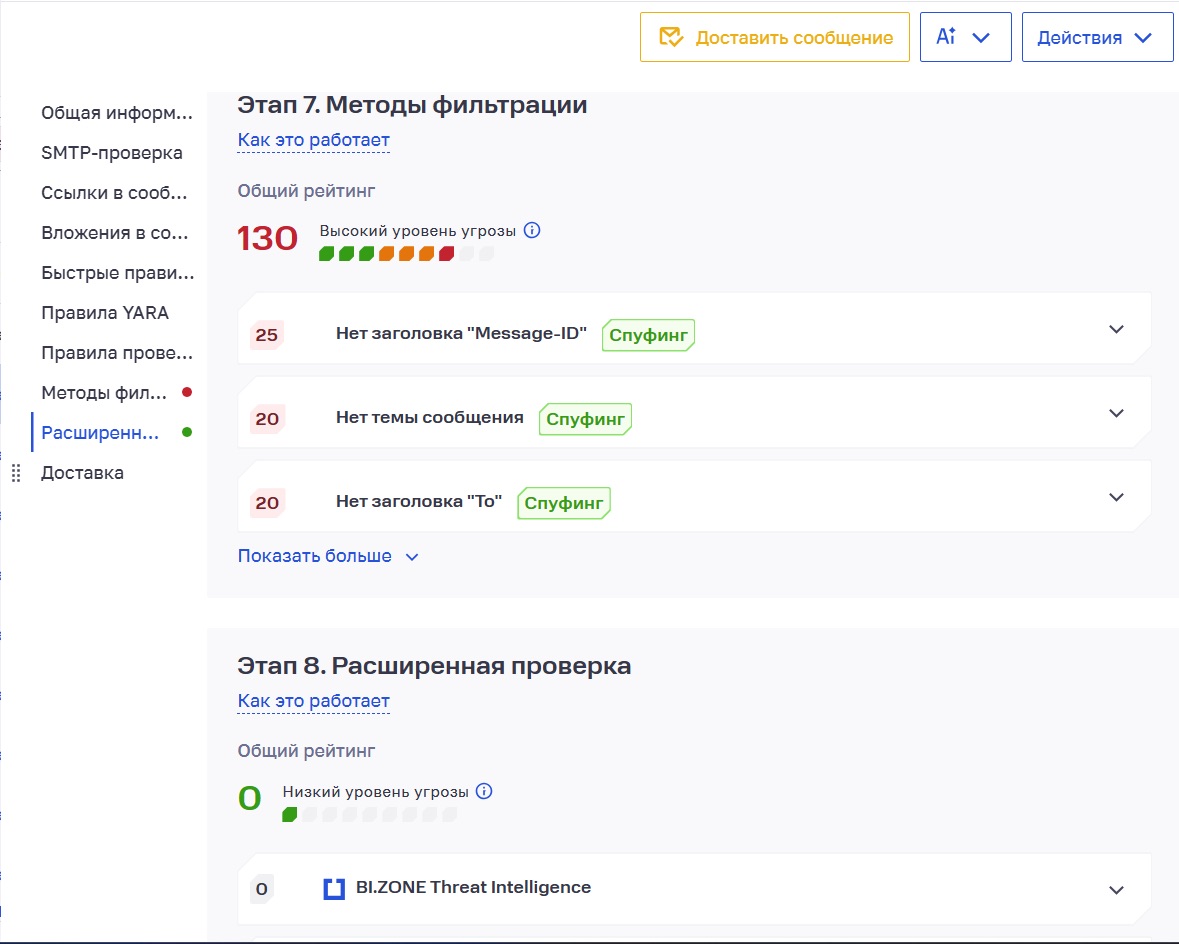
В карточке сообщения администратор может изучить подробный отчёт с вкладом каждого сработавшего механизма в итоговый балл.
Рисунок 35. Детализация итогового рейтинга письма
Масштабирование и отказоустойчивость
Архитектура BI.ZONE Mail Security поддерживает горизонтальное масштабирование и резервирование компонентов. При локальном развёртывании с помощью инсталлятора можно добавлять отдельные узлы фильтрации для входящего и исходящего трафика и размещать их на разных виртуальных машинах. Это позволяет распределять нагрузку при резком увеличении почтового трафика.
Дополнительные узлы работают автономно. Если основная инсталляция all-in-one временно недоступна, они продолжают обрабатывать трафик с учётом ранее полученной конфигурации. Проверенные письма при этом хранятся локально, а после восстановления соединения передаются на основной компонент.
Архитектура также поддерживает резервирование ключевых компонентов, включая фронтенд- и бэкенд-узлы, а также базы данных, в которых хранятся конфигурации, события и логи. Это позволяет строить отказоустойчивые схемы для крупных интеграционных проектов.
Мультитенантность
Решение BI.ZONE Mail Security построено по мультитенантной модели, которая позволяет в одной инсталляции управлять несколькими организациями или доменами с независимыми настройками безопасности. Для каждой организации можно задать:
- собственные политики фильтрации,
- индивидуальные белые и чёрные списки,
- отдельные настройки обработки почтового трафика,
- разграниченные права доступа администраторов.
Рисунок 36. Сравнение однотенантной и мультитенантной моделей
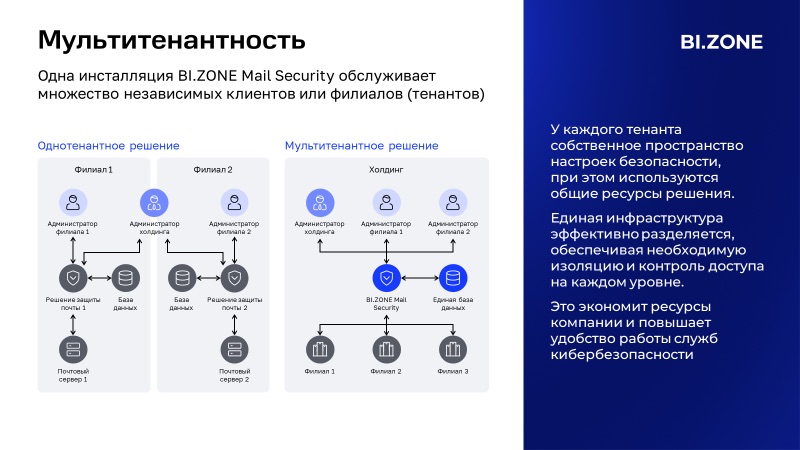
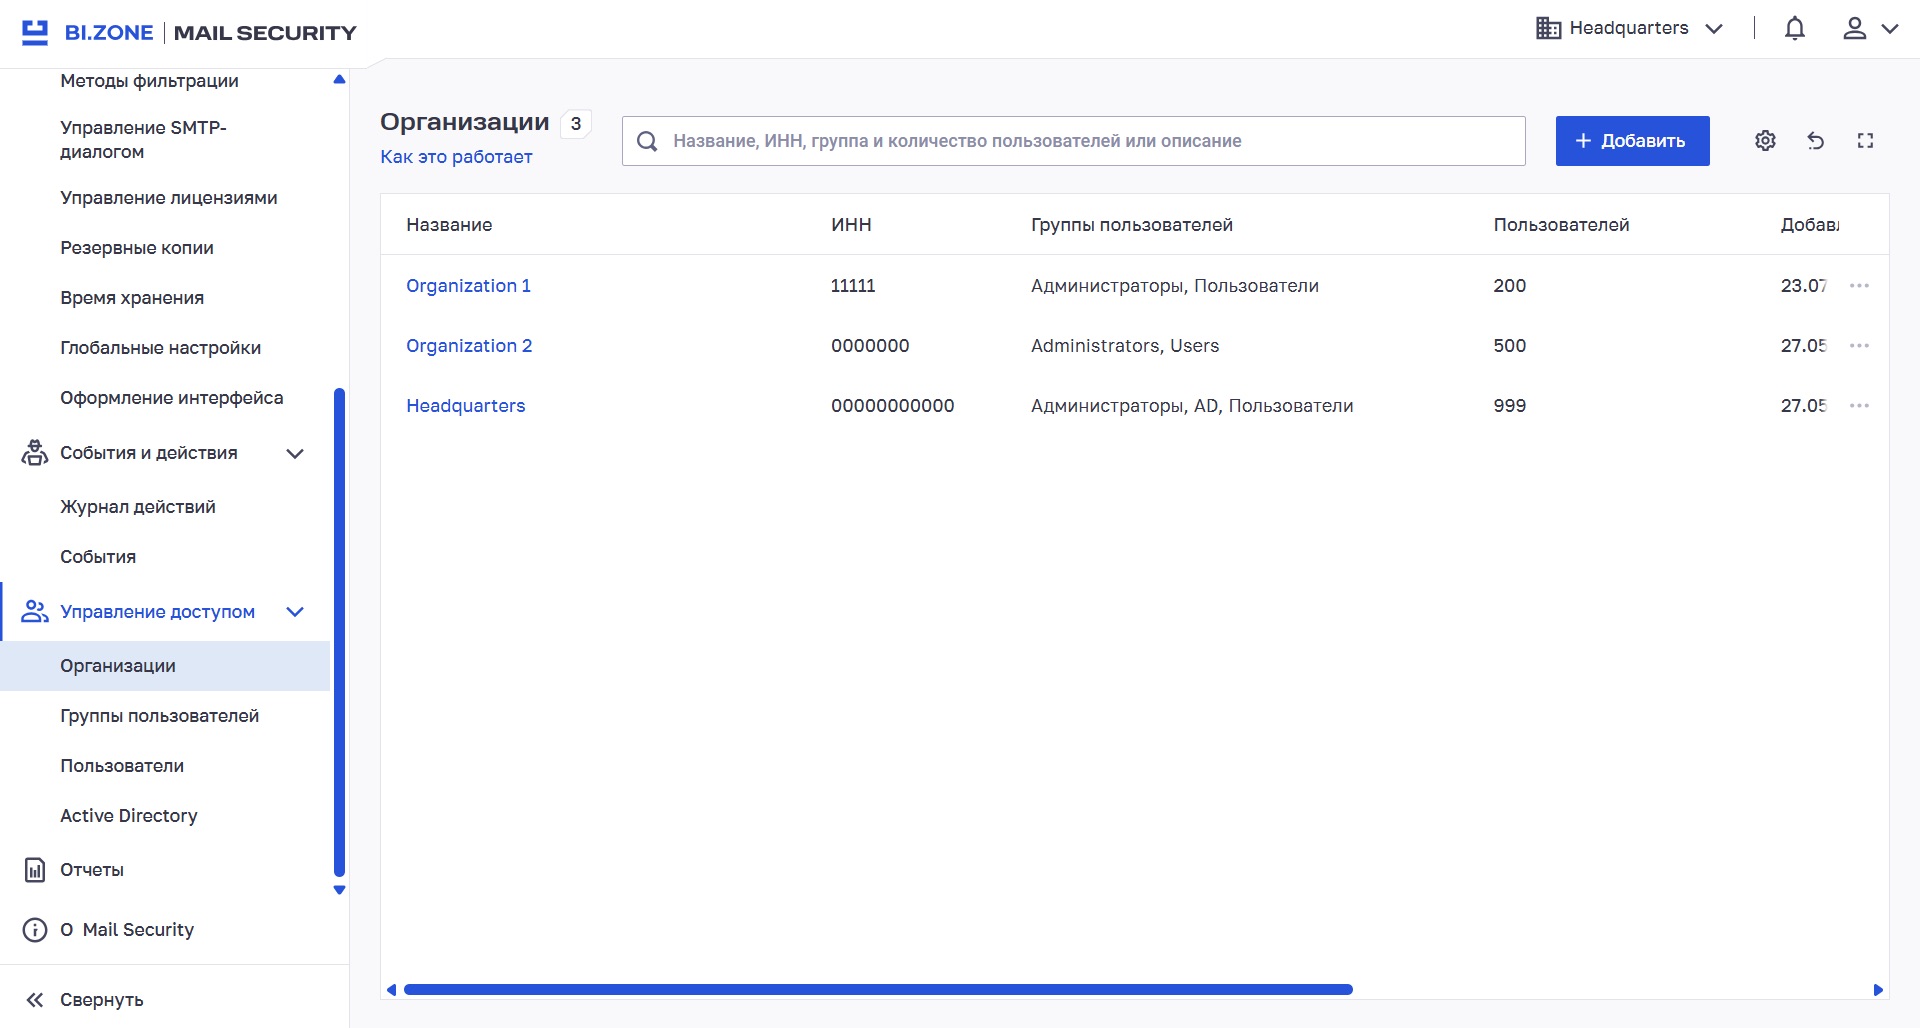
Помимо индивидуальных настроек, можно применять глобальные правила ко всем организациям. Такой подход упрощает централизованное управление безопасностью. В облачной поставке глобальные параметры настраивают специалисты BI.ZONE.
Рисунок 37. Вкладка для управления организациями
API
В продукте реализован подход API-first: все инструменты и настройки, доступные в личном кабинете, можно использовать через API. Это позволяет интегрировать решение в существующий ИТ-ландшафт организации и автоматизировать его настройку, например автоматически расширять чёрные списки.
Системные требования и лицензирование
Системные требования для инсталляции, рассчитанной на обработку 1000 сообщений в минуту, приведены в таблице.
Таблица 1. Системные требования BI.ZONE Mail Security для обработки 1000 сообщений в минуту
Компонент | CPU, ядер | RAM, ГБ | SSD, ГБ | ОС |
Основной узел BI.ZONE Mail Security | 8 | 16 | 300 |
|
Дополнительный узел фильтрации входящего/исходящего трафика | 4 | 8 | 100 |
|
Лицензирование зависит от количества активных почтовых ящиков. На стоимость поставки также влияет её формат: облачная или локальная.
Применение
Для почтовых систем с нагрузкой до 1000 писем в минуту, которым не требуется отказоустойчивость, предусмотрена установка в режиме all-in-one. Инсталлятор автоматически разворачивает все необходимые компоненты на одной виртуальной машине.
Рисунок 38. Компоненты решения в конфигурации all-in-one
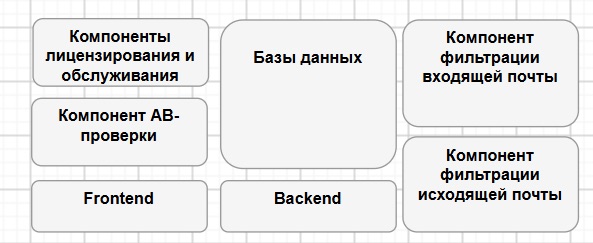
Если требуется повысить отказоустойчивость, с помощью того же инсталлятора можно развернуть дополнительные узлы фильтрации входящей или исходящей почты на отдельных виртуальных машинах. Они продолжат обрабатывать трафик, даже если основная виртуальная машина BI.ZONE Mail Security окажется временно недоступна.
Рисунок 39. Добавление компонентов фильтрации
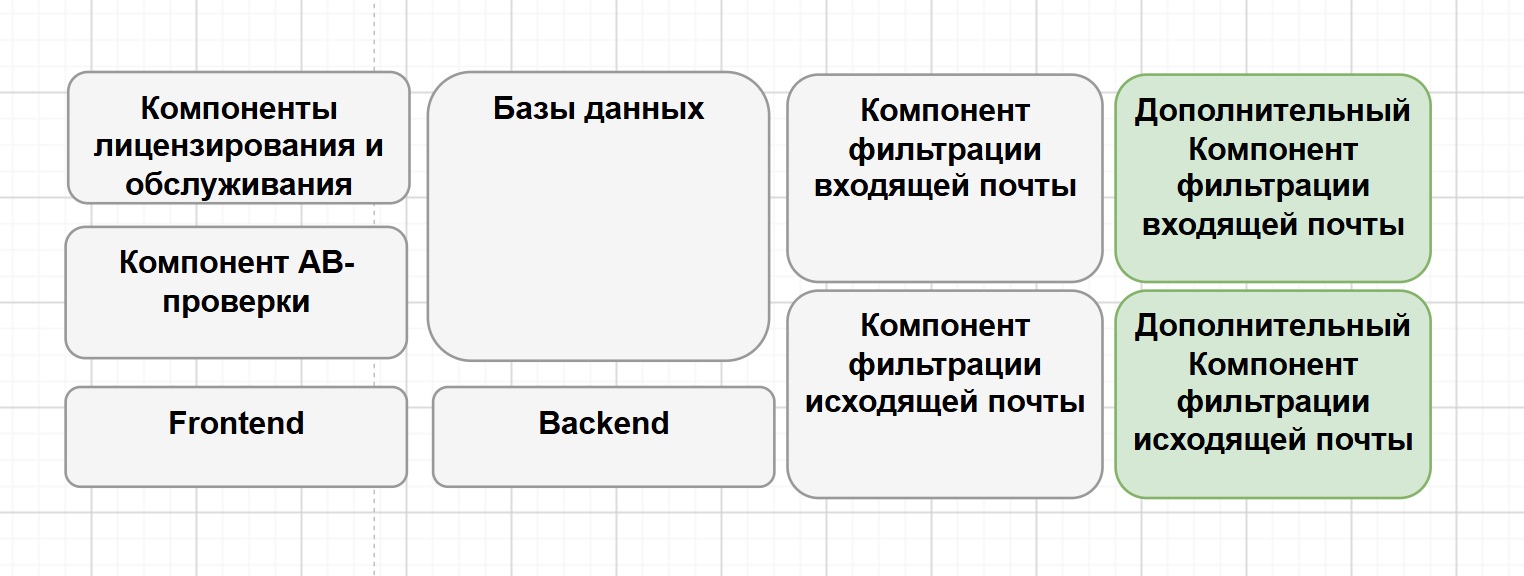
Более сложные конфигурации нужны, когда объём почтового трафика значительно превышает стандартные значения или требуется максимальная отказоустойчивость за счёт резервирования каждого компонента. Такие конфигурации подходят для высоконагруженных контуров, геораспределённых инфраструктур и платформ для предоставления MSSP-сервисов.
Масштабируемость и резервирование отдельных компонентов позволяют настроить требуемый уровень доступности (SLA) под конкретные бизнес-задачи. Модульная архитектура также позволяет наращивать производительность по мере роста нагрузки.
Пример 1. Изоляция ресурсов под специфические требования
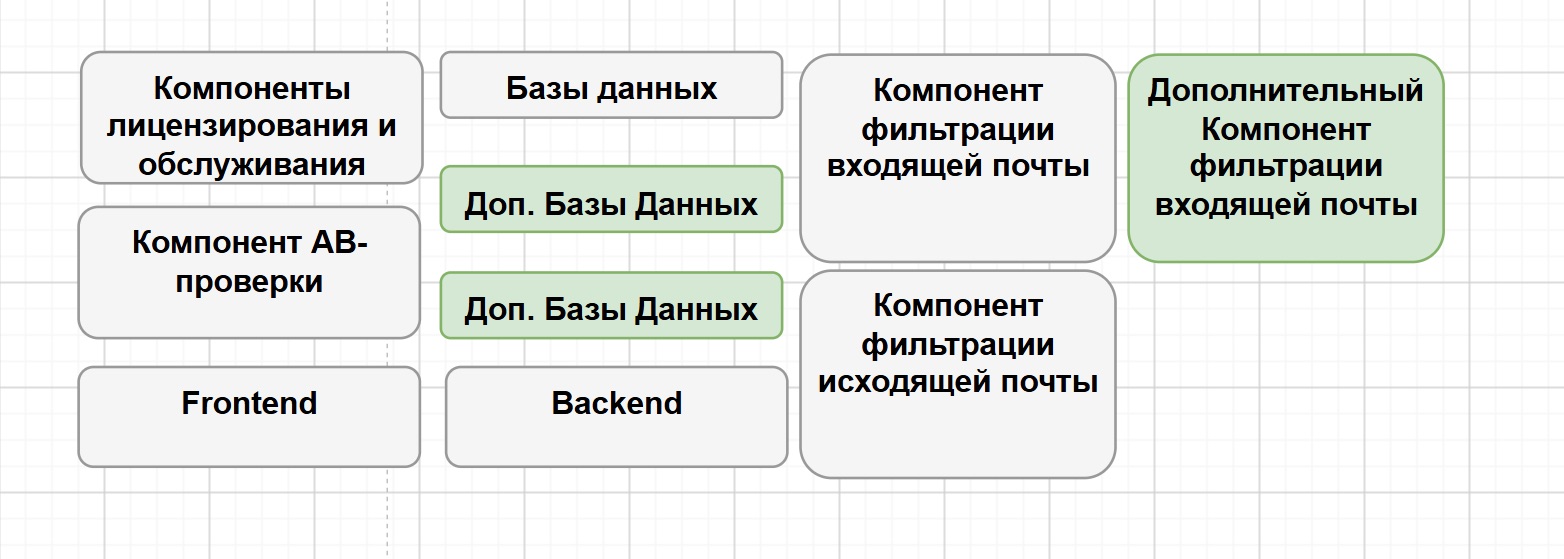
Предположим, крупная холдинговая структура планирует подключить к защите одну из своих дочерних организаций. При текущей конфигурации ресурсов может не хватить для дополнительной нагрузки, а дискового пространства — для хранения почты. При этом требования организации к глубине хранения почты в 3 раза превышают корпоративный стандарт. В таком случае для неё можно выделить дополнительные компоненты: отдельный узел фильтрации входящего трафика и экземпляр базы данных для хранения специфических данных.
Рисунок 40. Изоляция ресурсов под специфические требования
Пример 2. Оптимизация маршрутизации в геораспределённых сетях
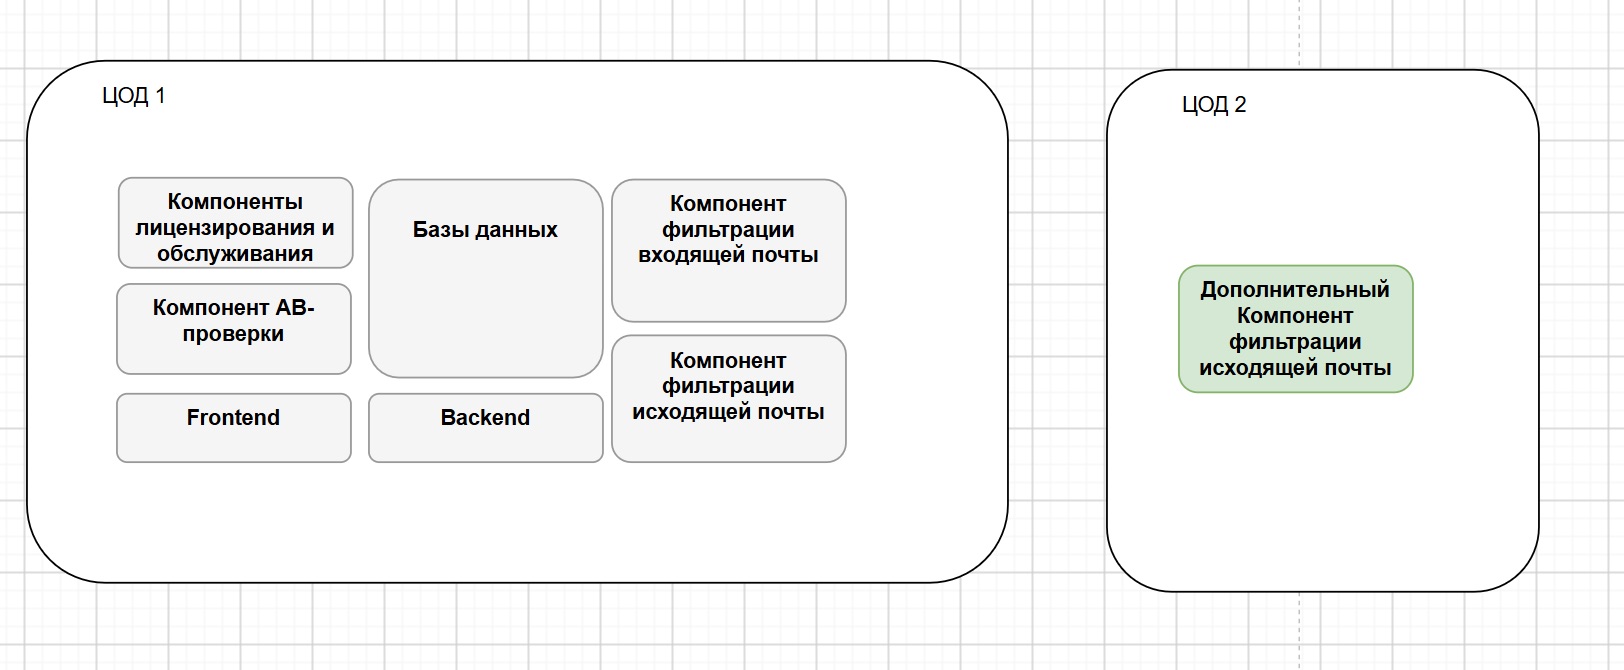
Модульная архитектура позволяет распределять почтовый трафик с учётом географического расположения инфраструктуры. Например, если компания использует несколько почтовых доменов в разных географических зонах, а её инфраструктура распределена между несколькими ЦОДами, трафик конкретного домена можно направить через определённый дата-центр. Для этого достаточно развернуть дополнительный узел фильтрации исходящего трафика и настроить маршрутизацию соответствующего домена через него в интерфейсе управления.
Рисунок 41. Компоненты BI.ZONE Mail Security в геораспределённой инфраструктуре
Выводы
BI.ZONE Mail Security сохраняет ключевые принципы защиты почты, реализованные в BI.ZONE CESP: многоэтапную фильтрацию, проверку репутации отправителей, анализ ссылок и вложений, использование данных киберразведки и карантин. При этом новое решение предоставляет больше возможностей для самостоятельного управления защитой: поддерживает облачную и локальную поставку, пользовательские правила, интеграции с песочницами и другими средствами безопасности, профили почтового поведения и мультитенантную модель.
По сравнению с BI.ZONE CESP BI.ZONE Mail Security также позволяет точнее адаптировать фильтрацию под особенности инфраструктуры и почтового трафика конкретной организации.
Достоинства:
- Мультитенантная архитектура.
- Гибкая масштабируемость.
- Антивирусная проверка в on-prem-поставке.
- Возможность самостоятельного горизонтального масштабирования при увеличении нагрузки.
- Встроенная двухфакторная аутентификация по протоколу TOTP.
- Поддержка ролевой модели доступа.
- Возможность интеграции с LDAP-каталогами.
- Автоматизация через API.
- Гибкая настройка маршрутизации и фильтрации трафика.
- Фильтрация исходящей почты, в том числе в облачной поставке.
- Простая установка и обновление с использованием инсталлятора.
- Нативная интеграция с решениями других вендоров.
- Присутствие в реестре отечественного ПО.
Недостатки:
- Проверка ссылок в момент перехода. Сейчас ссылки анализируются при доставке письма. Дополнительная проверка непосредственно в момент перехода по ссылке (Time-of-click), которая позволит учитывать изменение репутации URL уже после доставки, запланирована на Q2 2027.
- Интеграция с внешними движками по ICAP. В текущей версии передача файлов на сторонние средства анализа по протоколу ICAP не поддерживается. Возможность такой интеграции рассматривается в рамках развития продукта и при наличии соответствующего спроса может быть реализована в Q3–Q4 2027.
- Личный кабинет пользователя. Сейчас управление карантином осуществляется централизованно — у пользователей нет отдельного интерфейса для просмотра собственных писем в карантине. Личный кабинет пользователя запланирован к реализации в Q3–Q4 2027.


