



Платформенная инженерия помогает ускорить выпуск ПО и снизить нагрузку на инфраструктурные команды. Разбираемся, как устроены внутренние платформы разработчика, какие возможности должен предоставлять портал самообслуживания и как внедрить его в компании.
- 1. Введение
- 2. Что такое платформенная инженерия и зачем она нужна
- 3. Internal Developer Platform: из чего состоит внутренняя платформа
- 4. Готовые IDP и порталы разработчика
- 5. Выводы
Введение
Число сервисов стремительно увеличивается. Не остаётся в стороне от изменений и инфраструктура, становясь для разработчиков всё более замысловатой и тяжеловесной. Для запуска нового приложения нужно подготовить окружение, настроить CI/CD, запросить доступы, подключить мониторинг и согласовать конфигурацию — в общем, предусмотреть всё и сразу.
На выручку приходит благо современности — платформенная инженерия. С помощью готовых стандартизированных кусочков инфраструктуры разработчик может за считанные минуты собрать всё для того, чтобы вдохнуть в приложение жизнь — и каждый раз «изобретать велосипед» вдруг становится не нужно.
Разберём, из каких компонентов состоит внутренняя платформа, какие задачи решает портал самообслуживания, как организовать его внедрение и по каким метрикам оценить результаты.
Что такое платформенная инженерия и зачем она нужна
Как мы уже выяснили, платформенная инженерия помогает организовать взаимодействие разработчиков и инфраструктурных специалистов так, чтобы типовые операции выполнялись быстрее и с меньшим количеством ручных действий. Теперь разберёмся, чем этот подход отличается от смежных практик и какие задачи решает.
Platform Engineering, DevOps и SRE: в чём разница
Вопрос отличия этих подходов друг от друга возникает неспроста. И Platform Engineering, и DevOps, и SRE помогают повысить эффективность разработки и эксплуатации ПО. При этом у каждого подхода своя особая задача и область ответственности.
- DevOps — некий кодекс правил, культура взаимодействия и набор практик, которые сближают разработку (Development) и эксплуатацию (Operations). Главная идея — убрать барьеры между командами, наладить совместную работу и автоматизировать процессы доставки ПО. Например, вместо того чтобы передавать готовый код от разработчиков к системным администраторам, команды совместно отвечают за его сборку, тестирование, развёртывание и работу в production.
- SRE (Site Reliability Engineering) — инженерный подход к надёжности и эксплуатации сервисов. Он использует программирование, автоматизацию и измеримые показатели для решения задач эксплуатации. SRE-инженеры следят за доступностью и производительностью систем, управляют инцидентами, анализируют причины сбоев и минимизируют ручную работу.
- Platform Engineering — создание и развитие внутренней платформы, которая предоставляет командам разработки инфраструктурные возможности в виде готовых сервисов. Вместо самостоятельной настройки окружений, CI/CD и других компонентов команды используют стандартизированные инструменты и сервисы через портал самообслуживания. Платформенная команда отвечает за развитие, удобство для пользователя, надёжность и безопасность.
Рисунок 1. DevOps и Platform Engineering (источник: IT compare)
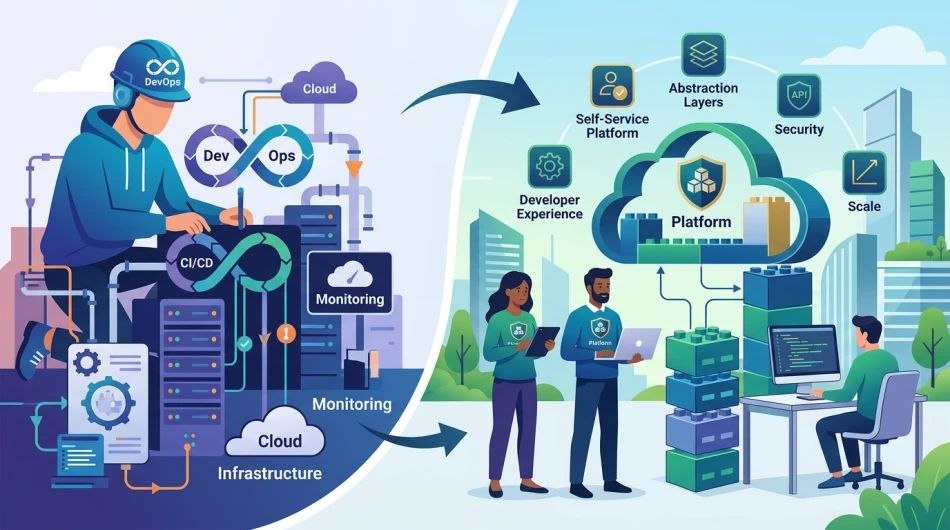
О конкуренции между Platform Engineering, DevOps и SRE говорить не стоит: они дружат, гармонично дополняя друг друга.
DevOps определяет, как должны взаимодействовать команды разработки и эксплуатации. SRE помогает обеспечить надёжную работу сервисов и управлять эксплуатационными рисками. Platform Engineering предоставляет инфраструктурные инструменты, которые упрощают и стандартизируют работу разработчиков.
Чтобы проиллюстрировать работу этого тандема, приведём пример. DevOps задаёт принципы совместной работы команд, платформенная команда создаёт внутреннюю платформу с готовыми CI/CD-конвейерами и шаблонами развёртывания, а SRE помогает определить требования к надёжности этих инструментов и контролировать их выполнение.
Какие проблемы решает платформенная инженерия
Начав хвалить платформенную инженерию, мы пришли к тому, что это ключ от решения многих проблем. Остановимся подробнее на неоспоримых преимуществах подхода и разберёмся, какие процессы он облегчает.
- Очереди на получение инфраструктурных ресурсов и доступов. Чтобы запустить новый сервис, разработчику может потребоваться запросить виртуальную машину, базу данных, сетевые настройки или права доступа. И если каждый запрос обрабатывается вручную, команда тратит львиную долю своего и без того недостающего времени на праздное ожидание. Платформа же позволяет получать необходимые ресурсы через самообслуживание моментально, что позволяет лишний раз не стопорить работу.
- Ручная настройка CI/CD и окружений. Подготовка окружения, настройка сборки, тестирования и деплоя — все эти этапы изобилуют повторяющимися, монотонными операциями, которые так и хочется перенести в зону ответственности машины. Палочка-выручалочка — автоматизация. Она позволяет запускать типовые процессы по готовым шаблонам, сокращая время подготовки проекта и вероятность ошибок.
- Различия в конфигурациях и подходах разных команд. Если каждая команда самостоятельно выбирает инструменты и настраивает инфраструктуру, неизбежен побочный эффект — несовместимые решения. Это усложняет сопровождение и перенос приложений между окружениями. Платформенная инженерия предвосхищает такие ошибки, изначально сводя к единому знаменателю шаблоны и стандарты, которые упрощают работу с сервисами.
- Дублирование инфраструктурного кода и скриптов. Здесь опять платформенная инженерия экономит наше время. Команды нередко создают собственные решения для развёртывания приложений, настройки ресурсов и автоматизации процессов. Чревато это тем, что одинаковые задачи решаются несколько раз, а изменения приходится вносить в разные проекты. Общие платформенные компоненты позволяют повторно использовать готовые решения и централизованно развивать их. Опять же, не изобретаем то, что уже давно цветёт и пахнет.
- Сложность соблюдения требований безопасности и эксплуатации. Человеческий фактор никто не отменял: при самостоятельной настройке инфраструктуры разработчик может не учесть требования к доступам, хранению секретов, мониторингу или конфигурации ресурсов. Платформа минимизирует ошибки, позволяя встроить необходимые проверки и ограничения в стандартные процессы.
- Высокая нагрузка на инфраструктурных специалистов из-за повторяющихся запросов. Опять же: освобождаем себя от однотипных действий: создать окружение, настроить доступ, подключить базу данных или запустить деплой. Автоматизация таких операций освобождает специалистов от безрадостной рутины и позволяет сосредоточиться на развитии инфраструктуры.
Преимущества подхода налицо: платформенная инженерия помогает сократить количество ручных операций и инфраструктурных заявок, ускорить выпуск ПО и унифицировать процессы разработки. При этом и результат работы надёжнее, чем плод трудов человека: команды используют проверенные конфигурации, а инфраструктурные специалисты сохраняют контроль над ресурсами, безопасностью и техническими стандартами.
Internal Developer Platform: из чего состоит внутренняя платформа
Перейдём к практической стороне платформенной инженерии. Если Platform Engineering — это идея, то какими же инструментами она претворяется в жизнь? Разберём, что такое внутренняя платформа и из чего она состоит.
Internal Developer Platform и портал разработчика
Внутри процесса создания для разработчиков удобной среды есть два ключевых элемента: Internal Developer Platform (IDP) и портал разработчика.
IDP — это интегрированная система инструментов, сервисов, инфраструктурных ресурсов и автоматизированных процессов, которую платформенная команда создаёт и поддерживает для разработчиков. Она объединяет существующие технологии и предоставляет к ним стандартизированный доступ: например, позволяет создавать сервисы, получать ресурсы, настраивать окружения и развёртывать приложения по заранее определённым сценариям.
Не следует путать платформу с порталом разработчика (Developer Portal). Портал — это пользовательский интерфейс, через который разработчики знакомятся с возможностями платформы и запускают доступные операции. Он может предоставлять каталог сервисов, документацию, шаблоны проектов и инструменты самообслуживания. Однако портал — не вся платформа: за выполнение запросов отвечают интеграции, системы автоматизации и инфраструктурные инструменты.
Также разработчики могут взаимодействовать с платформой через командную строку (CLI), API или другие интерфейсы.
Основные компоненты IDP:
- Портал и каталог сервисов. Единый интерфейс для доступа к инструментам, документации и информации о приложениях, их владельцах и зависимостях.
- Шаблоны проектов. Готовые заготовки приложений с типовой структурой, настройками и CI/CD-конвейерами.
- Слой автоматизации и IaC. Механизмы создания инфраструктурных ресурсов и настройки окружений. Для описания инфраструктуры используют Terraform или OpenTofu.
- CI/CD. Инструменты для автоматизации сборки, тестирования и доставки приложений.
- Наблюдаемость и управление доступом. Сбор логов, метрик и трассировок, а также контроль разрешений и соблюдения инфраструктурных политик.
Рисунок 2. Архитектура Backstage (источник: Backstage — Architecture overview)
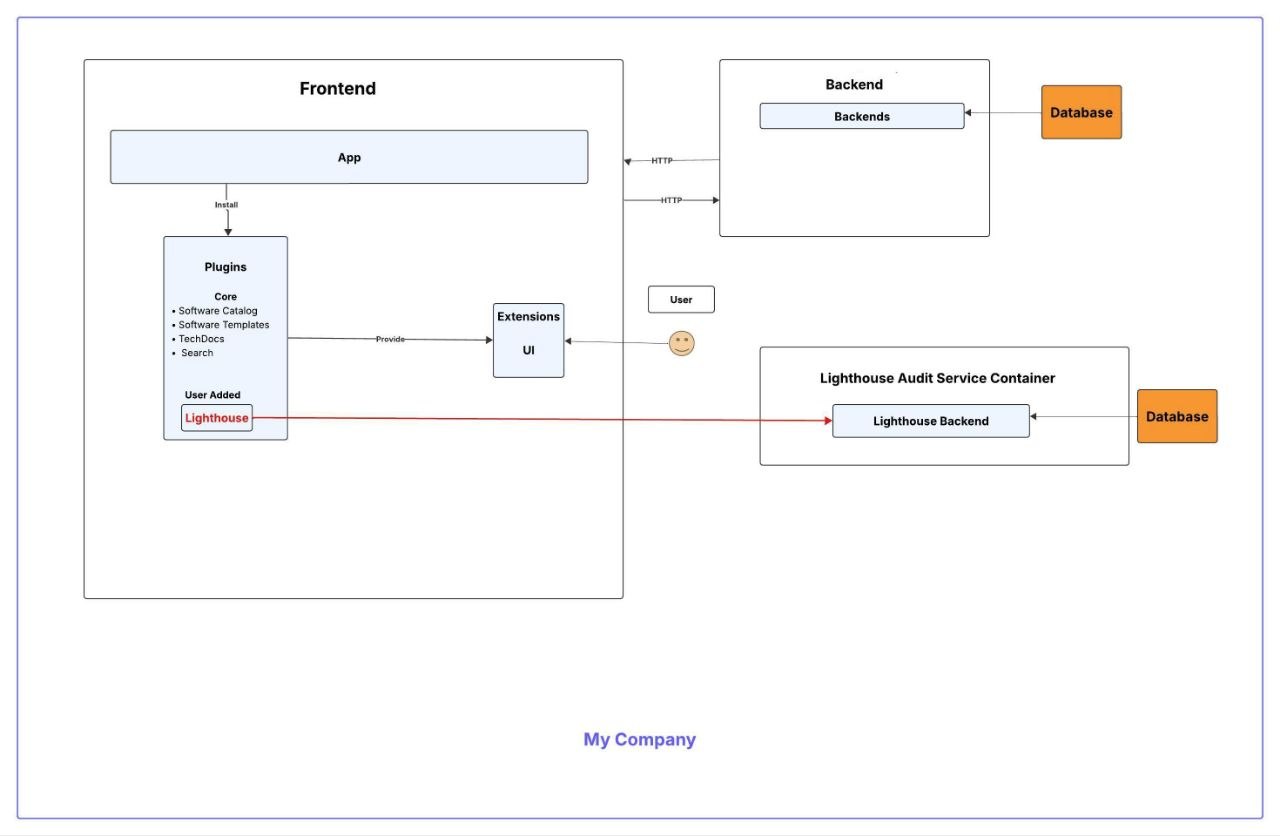
Конкретный состав IDP зависит от задач компании и уже используемого технологического стека. Платформенная команда интегрирует необходимые инструменты и поддерживает их совместную работу, а разработчики используют готовые сценарии, не погружаясь в настройку каждого компонента.
IDP не обязательно создавать с нуля: можно использовать готовый продукт, адаптировать открытый фреймворк или объединить существующие инструменты. В любом случае важно, чтобы они работали как единая система и предоставляли разработчикам понятные и безопасные способы самообслуживания.
Портал самообслуживания: возможности и технологии
В замысловатой на первый взгляд структуре платформенной инженерии открываем ещё одну ветвь — портал самообслуживания. Это пользовательский интерфейс внутренней платформы разработчика, через который команды получают те самые инфраструктурные заготовки и запускают типовые процессы. Главная задача портала — сделать разработчика максимально независимым и дать возможность выполнять типовые операции без оглядки на инфраструктурных специалистов. Вместо монотонной ручной настройки — уже имеющиеся готовые шаблоны и единый интерфейс для типовых операций — словом, настоящая находка.
Что разработчик может делать самостоятельно
Остановимся подробнее на привилегиях, которые открываются пользователю портала самообслуживания. Разработчик может:
- Создавать проекты и репозитории по готовым шаблонам. Получать готовую структуру приложения, конфигурационные файлы и базовые настройки.
- Подготавливать окружения. Запрашивать тестовые и рабочие среды, подключать базы данных и другие инфраструктурные ресурсы.
- Запускать CI/CD. Выполнять сборку, тестирование и развёртывание приложений с использованием готовых конвейеров.
- Управлять сервисами. Отслеживать состояние приложений, просматривать логи, получать доступ к документации и запускать повторное развёртывание.
Получается, что разработчику не нужно вручную настраивать инфраструктуру и согласовывать каждый этап с профильными специалистами.
Практический сценарий: от создания сервиса до первого деплоя
Перейдём, наконец, к практической стороне вопроса: как создать сервис. Последовательность действий разработчика будет такова:
- Создание проекта. Разработчик открывает портал, выбирает шаблон микросервиса и указывает название проекта, язык программирования и другие параметры.
- Подготовка репозитория. Платформа автоматически создаёт репозиторий с базовой структурой проекта, конфигурационными файлами и необходимыми настройками.
- Настройка инфраструктуры. Через портал разработчик запрашивает тестовое окружение и необходимые ресурсы, например базу данных. Портал передаёт запрос слою автоматизации, который запускает заранее настроенные сценарии Terraform или OpenTofu. Платформа создаёт ресурсы в соответствии с установленными шаблонами и политиками.
- Настройка CI/CD. К проекту автоматически подключается типовой конвейер сборки, тестирования и доставки приложения. Его конфигурацию и интеграции с системами сборки заранее подготовила платформенная команда.
- Первый деплой. Разработчик запускает развёртывание через портал или после отправки изменений в репозиторий. Система выполняет сборку и доставляет приложение в тестовое окружение.
- Контроль результата. В портале можно посмотреть статус развёртывания, логи и состояние сервиса, а при необходимости — запустить повторный деплой или откатить версию.
Рисунок 3. Пример self-service: запуск автоматизированных операций через портал разработчика (источник: Port — Self-service actions)
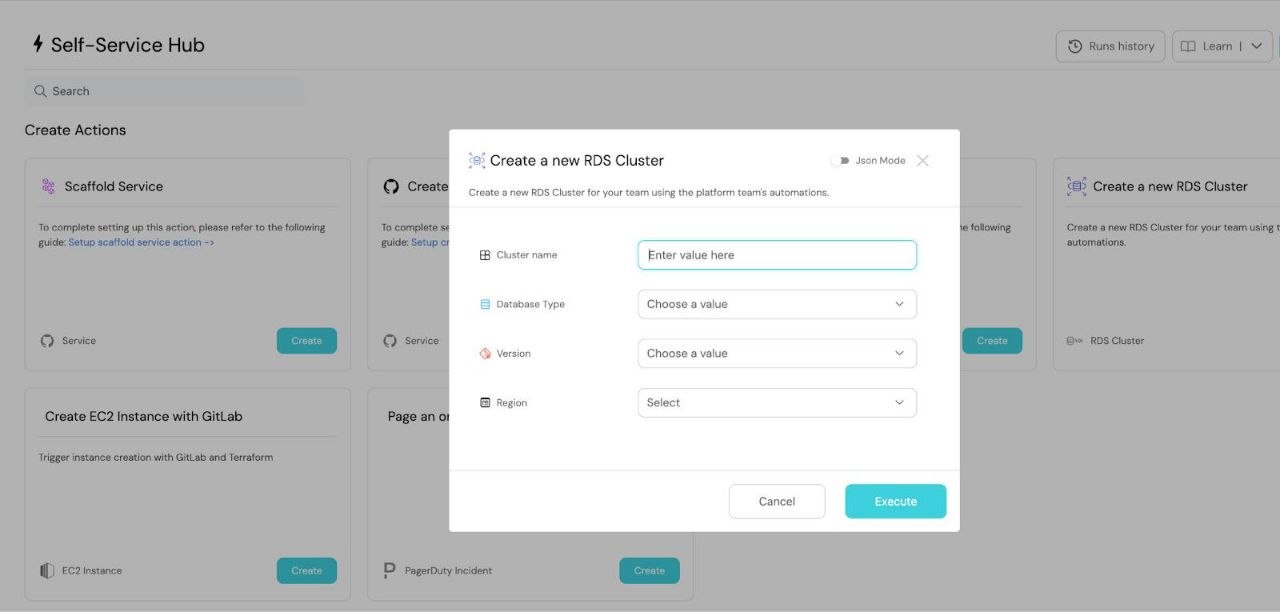
Но прежде чем разработчик воспользуется этим сценарием, платформенная команда должна подготовить саму платформу. Она разворачивает портал, подключает к нему систему управления учётными записями и каталог сервисов, настраивает интеграции с Git-репозиториями, CI/CD, облачной инфраструктурой или Kubernetes. Затем создаёт шаблоны проектов и автоматизированные сценарии, связывающие действия в портале с Terraform или OpenTofu, системами сборки и инструментами развёртывания.
Запрос из портала не должен напрямую предоставлять пользователю административный доступ к инфраструктуре. Вместо этого он передаётся сервису автоматизации, который проверяет права, применяет политики и выполняет разрешённую операцию. Результат — например, адрес созданного окружения или статус деплоя — возвращается в портал. Так платформенная команда управляет технической реализацией, а разработчик получает удобный интерфейс для работы.
В этом сценарии разработчик самостоятельно выбирает шаблон, задаёт параметры приложения и запускает необходимые операции. Создание ресурсов, настройка конвейера и развёртывание выполняются автоматически. При этом доверять машине можно: платформа проверяет права доступа, использует разрешённые конфигурации и не позволяет запрашивать ресурсы за пределами дозволенного.
Какие технологии используют для создания платформы
Для создания внутренней платформы используют набор инструментов, каждый из которых отвечает за определённую часть инфраструктуры.
При выборе технологий важно разделять готовые продукты класса IDP и отдельные инструменты, из которых платформенная команда собирает собственное решение. Это разные категории: например, Kubernetes не заменяет Backstage, а Backstage не заменяет Kubernetes.
- Backstage — портал разработчика, каталог сервисов и шаблоны проектов.
- Kubernetes — оркестрация контейнеров и управление приложениями.
- Terraform или OpenTofu — описание и управление инфраструктурой как кодом.
- Ansible — автоматизация настройки систем и серверов.
- GitLab CI/CD, GitHub Actions и другие системы — сборка, тестирование и доставка приложений.
- Prometheus и Grafana — сбор метрик, мониторинг и визуализация состояния сервисов.
Рисунок 4. Интерфейс платформы Backstage (источник: Backstage)
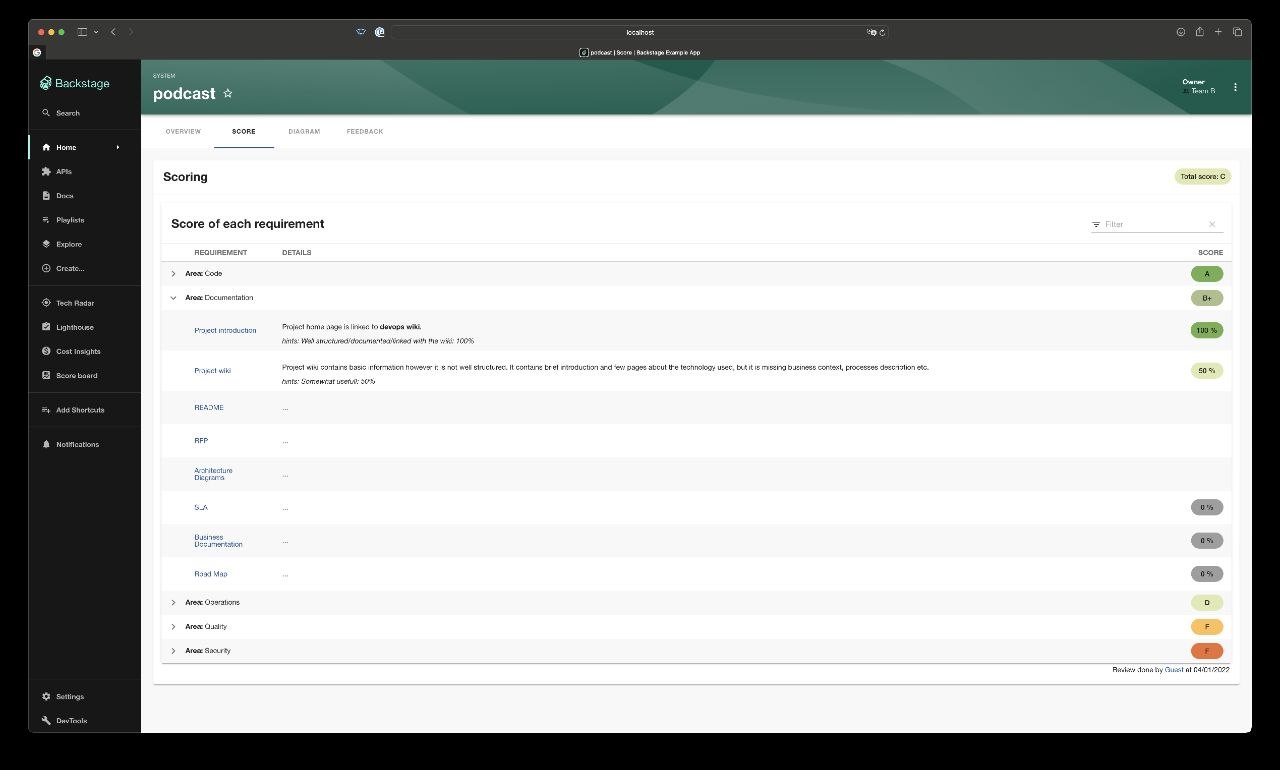
Конечно, набор технологий зависит от инфраструктуры и задач компании. Например, Kubernetes подходит для управления контейнеризированными приложениями, но не является обязательным условием для создания внутренней платформы. В небольших инфраструктурах можно обойтись более простыми инструментами автоматизации. Ясно, что главное — не количество используемых технологий, а их интеграция. Портал должен не просто предоставлять доступ к инструментам, а связывать их в единый процесс, в котором разработчик может получить необходимые ресурсы и запустить приложение с минимальным количеством ручных действий.
Готовые IDP и порталы разработчика
На российском рынке есть несколько готовых продуктов, которые охватывают разные части платформенной инженерии:
- Basis Digital Energy — DevOps-платформа для организации полного цикла разработки и тестирования ПО. Объединяет инструменты CI/CD и управления Kubernetes-кластерами, предоставляет шаблоны микросервисов и портал самообслуживания для команд разработки. Поддерживает интеграцию с ИТ-инфраструктурой заказчика через API.
- Synplity Platform — платформа на базе микросервисной архитектуры для создания корпоративных приложений и автоматизации бизнес-процессов. В её состав входят инструменты разработки и тестирования, компоненты CI/CD, средства мониторинга и управления доступом. Решение также вошло в рейтинг российских IDP CNewsMarket. При этом его основное позиционирование связано с разработкой корпоративных CRM- и BPM-систем, поэтому при выборе платформы стоит отдельно оценить соответствие задачам внутреннего портала разработчика.
- - VK Dev Platform (VK Tech) — готовая платформа для построения внутренней среды разработки. Объединяет инструменты, инфраструктуру и ресурсы в едином портале. Может разворачиваться как в публичном облаке, так и на инфраструктуре заказчика.
- Astra Developer Platform («Группа Астра») — платформа для автоматизации полного цикла разработки ПО. Использует адаптированный Backstage в качестве портала самообслуживания, включает каталог сервисов, шаблоны, CI/CD и инструменты безопасной разработки.
- «Сфера: Портал разработки» (Т1) — корпоративное IDP-решение с единым интерфейсом для управления разработкой, каталогом компонентов, генерацией сервисов и операциями самообслуживания.
- Marlin (HDTech) — российская платформа автоматизации жизненного цикла ПО: от хранения исходного кода и сборки до тестирования, развёртывания и эксплуатации.
- Deckhouse Development Portal (Флант) — портал разработчика с каталогом сервисов, шаблонами, управлением окружениями и автоматизацией инфраструктурных операций. Поставляется как компонент Deckhouse Platform.
Эти продукты не полностью идентичны по возможностям и архитектуре. Например, одни предоставляют готовый комплекс инструментов для всего цикла разработки, другие делают акцент на портале, каталоге сервисов и автоматизации отдельных операций. Поэтому при сравнении нужно смотреть не только на наличие интерфейса самообслуживания, но и на возможности интеграции с существующей инфраструктурой.
Зарубежные альтернативы Backstage
Backstage — популярный открытый фреймворк для создания порталов разработчика, но не единственный вариант. Среди зарубежных альтернатив можно выделить:
- - Port — готовый коммерческий портал разработчика с каталогом сервисов, шаблонами и механизмами самообслуживания. Позволяет связывать пользовательские действия с существующими инфраструктурными инструментами.
- - OpsLevel — платформа с каталогом сервисов, автоматическим сбором информации об инфраструктуре, контролем инженерных стандартов и self-service-сценариями.
- - Cortex — платформа для управления внутренней инженерной средой. Помимо каталога сервисов, предоставляет scorecards для контроля технических стандартов, надёжности и безопасности.
- - Roadie — управляемая облачная версия Backstage. Позволяет использовать его экосистему плагинов и каталог без самостоятельного обслуживания всей инфраструктуры портала.
- Port, OpsLevel и Cortex — самостоятельные коммерческие продукты, а Roadie — управляемая поставка Backstage. Поэтому последнюю корректнее рассматривать не как независимую альтернативу по архитектуре, а как вариант использования Backstage с меньшими затратами на сопровождение.
Таким образом, готовая IDP предоставляет основу внутренней платформы, а инфраструктурные инструменты обеспечивают её работу.
Как внедрить платформу самообслуживания
И сразу оговорка: установить IDP и ждать, что теперь всё будет рождаться по щучьему веленью, не получится. Создание платформы самообслуживания — не разовая установка портала, а скрупулёзная, последовательная работа над инфраструктурой и пользовательскими сценариями. Чтобы не усложнять проект на старте, лучше двигаться от наиболее востребованных задач к более сложным.
Основные этапы внедрения
- Изучить потребности команд. Для начала нужно выяснить, какие инфраструктурные запросы разработчики отправляют чаще всего, сколько времени занимает их обработка и какие операции повторяются. Это поможет определить задачи, автоматизация которых принесёт наибольшую пользу.
- Выбрать несколько сценариев для автоматизации — например, создание сервиса и подготовку тестового окружения. Не стоит излишне усердствовать и сразу охватывать всю инфраструктуру. Для первого этапа достаточно нескольких типовых сценариев, например создания микросервиса, подготовки тестового окружения или подключения базы данных.
- Разработать стандарты и шаблоны. Необходимо определить типовые конфигурации приложений, требования к инфраструктуре, настройки CI/CD и правила доступа. Они станут основой для автоматизации и помогут избежать различий между командами.
- Выбрать инструменты и интегрировать их. На этом этапе выбирают портал разработчика и связывают его с системами CI/CD, IaC, управления инфраструктурой и мониторинга. Важно обеспечить взаимодействие компонентов, чтобы операции выполнялись автоматически, а не требовали ручного переключения между инструментами.
- Настроить безопасность и контроль. Для каждого сценария определить доступные ресурсы, права пользователей и ограничения. Также настраивают аудит операций и проверку конфигураций.
- Запустить пилот. Платформу подключить к одной команде разработки и проверить на реальных задачах. По результатам собрать обратную связь, устранить проблемы и оценить эффективность автоматизации.
- Постепенно расширять платформу. И только после успешного пилота можно подключить другие команды и добавить новые сценарии. При этом важно учитывать их потребности, а не стремиться к универсальному решению с самого начала.
После пилотного запуска и проверки результатов платформу можно масштабировать на остальные команды.
Ограничения внедрения и выбор решения
Платформенная инженерия требует первоначальных вложений и постоянного сопровождения. Нужно не только развернуть портал, но и поддерживать интеграции, обновлять шаблоны, следить за безопасностью и адаптировать платформу к изменениям инфраструктуры. Если автоматизировать процессы без учёта реальных потребностей команд, IDP может оказаться сложнее и дороже привычных способов работы.
Причём в выборе между готовым продуктом и собственной разработкой стоит учитывать несколько факторов.
Готовая IDP подходит, если нужно быстрее запустить платформу, использовать готовые сценарии и сократить объём самостоятельной разработки. При выборе важно проверить совместимость с существующим стеком, возможности доработки, модель развёртывания и стоимость сопровождения.
Backstage или собственная разработка оправданы, если компании нужна высокая гибкость, специфические интеграции или полный контроль над архитектурой. Но в этом случае потребуется команда, которая будет развивать портал, поддерживать плагины и отвечать за его надёжность.
Есть и промежуточный вариант: взять готовый продукт или Backstage за основу, а специфические интеграции и сценарии разработать самостоятельно. Такой подход позволяет не создавать всю платформу с нуля и при этом учитывать особенности инфраструктуры компании.
Безопасность и контроль
Выяснив, как заставить платформенную инженерию служить нашим потребностям, перейдём к животрепещущему вопросу информационной безопасности. Портал самообслуживания хоть и находка нашего времени, но и с ним следует быть осторожным: разработчики не должны получать неограниченные полномочия. Безопасность необходимо учитывать на уровне архитектуры платформы и каждого автоматизированного сценария.
Это требования безопасности, которые непременно стоит учесть:
- Принцип минимальных привилегий. Разработчик получает только те права, которые необходимы для его задач. Для управления доступом используют ролевые модели (RBAC), а при необходимости — атрибутные политики (ABAC).
- Аутентификация и управление доступом. Портал интегрируют с корпоративной системой идентификации и единого входа (SSO). Для критичных операций можно предусмотреть многофакторную аутентификацию и дополнительное согласование.
- Проверка конфигураций. Платформа проверяет настройки ресурсов на соответствие корпоративным требованиям и блокирует недопустимые конфигурации. Для этого применяют политики как код (Policy as Code), например Open Policy Agent или Kyverno.
- Защита секретов, учётных данных и ключей доступа. Пароли, токены и закрытые криптографические ключи нельзя хранить в открытом виде в репозиториях или конфигурациях. Для них используют специализированные хранилища секретов, например HashiCorp Vault. Доступ к секретам должен предоставляться только нужным сервисам и на ограниченное время.
- Проверка приложений. Перед развёртыванием выполняют анализ исходного кода, зависимостей и образов контейнеров на известные уязвимости. Дополнительно можно использовать SBOM — перечень компонентов программного обеспечения — и проверку подписи артефактов.
- Сетевые ограничения. Необходимо ограничивать взаимодействие между сервисами и окружениями, разделять тестовую и продуктивную инфраструктуру и контролировать сетевые доступы.
- Аудит операций. Система фиксирует действия пользователей, создание ресурсов и изменения инфраструктуры. Журналы аудита должны быть защищены от несанкционированного изменения и доступны для расследования инцидентов.
- Разделение ответственности. Для критичных операций, например изменений в production, можно предусмотреть подтверждение другим сотрудником. Это снижает риск случайных или несанкционированных изменений.
Отдельное внимание нужно уделить самой платформенной команде. Её технические учётные записи и сервисы автоматизации не должны иметь избыточных полномочий. Доступ к инфраструктуре лучше организовывать через отдельные сервисные учётные записи с ограниченными правами, а административные действия — журналировать и регулярно проверять.
Важно не забывать, что самообслуживание не означает бесконтрольный доступ к инфраструктуре. Платформа должна упрощать работу разработчиков и вместе с тем обеспечивать соблюдение корпоративных требований.
Как оценить эффективность платформенной инженерии
А может платформенная инженерия вдруг оказаться неэффективной? Точно ли IDP ускоряет работу команд? Чтобы понять, что платформа действительно преданный инструмент для вашего прогресса, отслеживайте эти показатели:
- время создания окружения и подготовки проекта
- время от изменения кода до деплоя
- частота релизов
- доля неудачных изменений и время восстановления
- доля операций, выполненных через самообслуживание
- количество обращений разработчиков к платформенной команде
- доступность портала и успешность выполнения автоматизированных сценариев
- количество команд и разработчиков, которые регулярно используют платформу
При этом важно учитывать не только технические метрики, но и прислушиваться к разработчикам. Платформа может автоматизировать множество операций, но оставаться неудобной, если её интерфейс сложен, шаблоны не применимы к реальным задачам или документация недостаточна.
Главный критерий эффективности IDP — не количество автоматизированных процессов, а то, насколько платформа сокращает время и усилия, необходимые для разработки и выпуска ПО.
Выводы
Платформенная инженерия действительно очень ловко и приятно экономит наше время, превращая монотонные инфраструктурные операции в стандартизированные сервисы самообслуживания. Портал разработчика становится единой точкой входа, но важно не упускать, что ценность платформы определяется не интерфейсом, а автоматизацией, надёжностью и удобством работы.
Рекомендуем начинать с нескольких востребованных сценариев, проверять их на практике и развивать платформу по обратной связи. При этом важно заранее оценить затраты на внедрение и сопровождение, выбрать подходящий вариант — готовую IDP, Backstage или собственную разработку — и встроить требования безопасности в архитектуру платформы.
Главный результат — разработчики быстрее выпускают изменения, а инфраструктурная команда тратит меньше времени на типовые заявки.


