

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

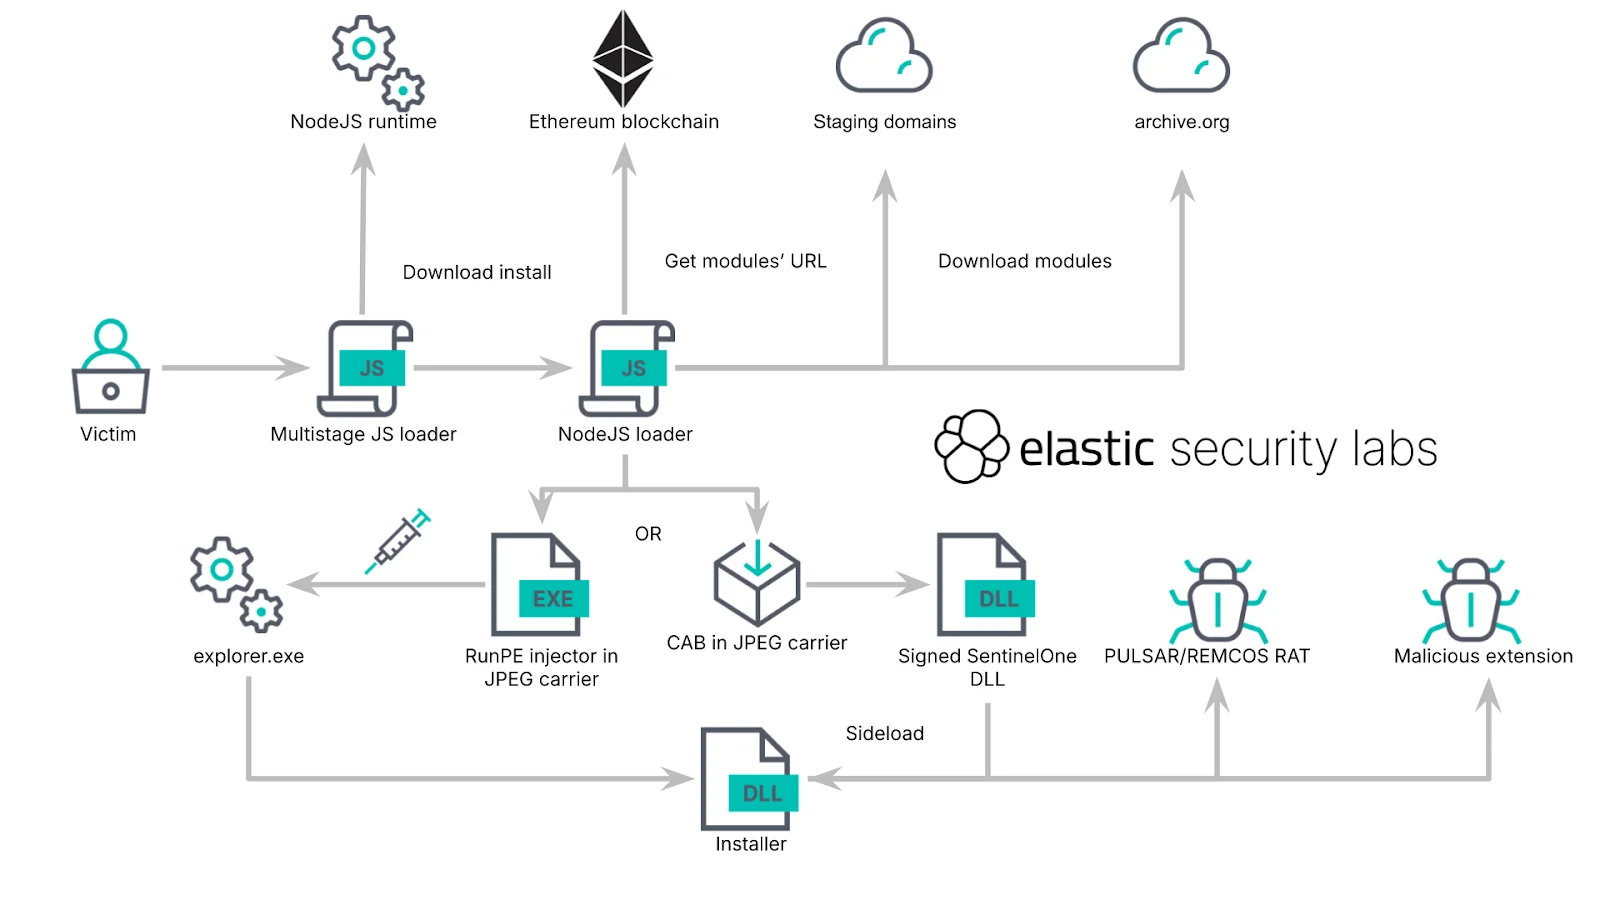
Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

Подпишитесь на новости

Минцифры разделило направления ИИ и данных между двумя департаментами

В Минцифры разделили департамент развития ИИ и больших данных на две структуры. Одна займётся внедрением ИИ-сервисов и цифровых платформ, другая — технологиями работы с данными. Искусственному интеллекту выделяют отдельное подразделение.

О перестройке узнали «Ведомости» от источника, близкого к министерству, и чиновника, знакомого с изменениями. Издание направило запрос в Минцифры.

Департамент внедрения сервисов искусственного интеллекта и цифровых платформ, по словам собеседников, возглавит в статусе врио Сослан Габуев. Прежде он был заместителем директора объединённого департамента. Новому подразделению передадут повестку, связанную с ИИ.

Департамент развития технологий работы с данными останется под руководством Сергея Сергиенко. За ним сохранят систему межведомственного электронного взаимодействия — СМЭВ, национальную систему управления данными и витрины данных.

Обе структуры продолжит курировать заместитель министра Григорий Борисенко.

Разделение обсуждалось ещё летом. Тогда сообщалось, что отдельное подразделение должно заниматься внедрением готовых ИИ-решений в государственном секторе.

Изменения пока касаются структуры и распределения ответственности. Новых обязательных требований к бизнесу в публикации не объявлено. Для отрасли практический вопрос теперь в том, ускорит ли отдельный департамент переход от обсуждений ИИ к работающим государственным сервисам.

RSS: Новости на портале Anti-Malware.ru