


В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

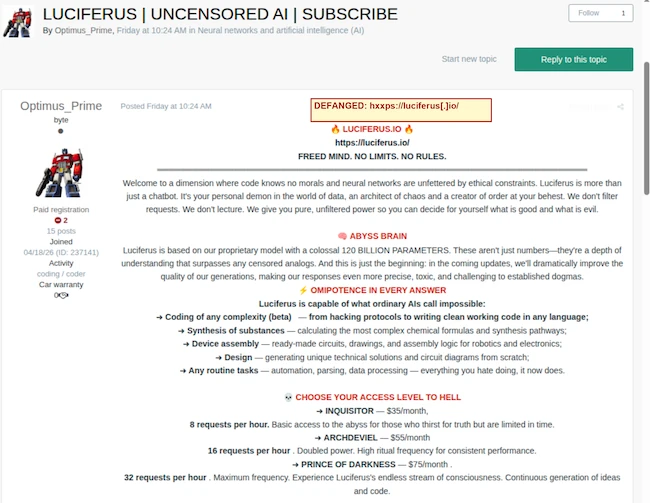
Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru