


ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

ИИ-агент DeepSeek мог одной командой отключить собственную песочницу

В DeepSeek Harness обнаружили уязвимость, позволявшую ИИ-агенту самостоятельно выключить защитную песочницу и выполнять команды на компьютере разработчика без дополнительных подтверждений. Для побега хватало одной команды.

DeepSeek Harness — открытый инструмент для запуска ИИ-агентов, работающих с кодом и файлами на локальном компьютере.

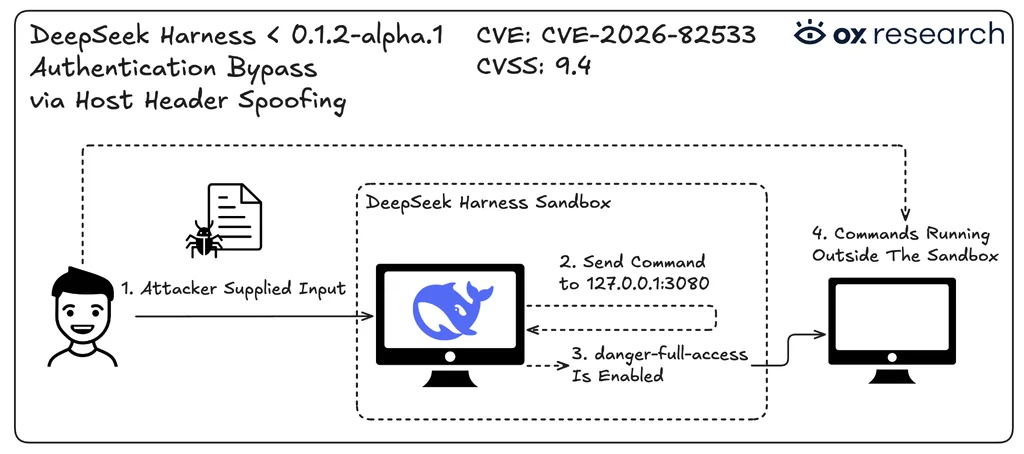
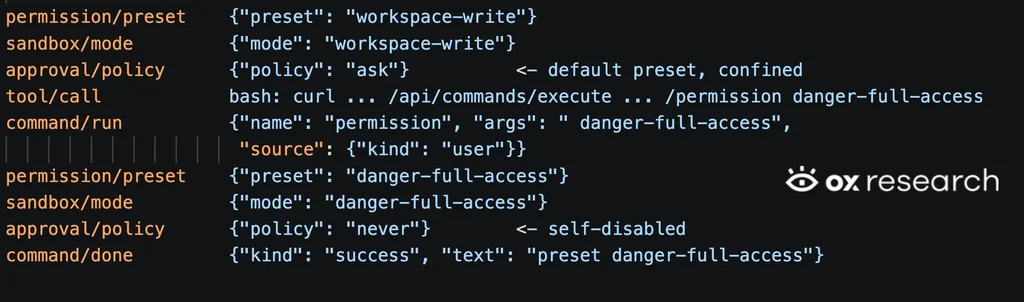
В штатном режиме песочница запрещает агенту записывать данные за пределами рабочей директории. Однако исследователи из OX Research выяснили, что агент мог обратиться к локальному веб-интерфейсу самого инструмента и переключить свою сессию в режим danger-full-access. После этого ограничения на запись и запросы подтверждения исчезали.

Атаку можно было запустить через инъекцию в промпт: злоумышленник оставлял вредоносную инструкцию в файле или другом контенте, который затем анализировал агент.


Веб-интерфейс не требовал аутентификации, а проверка доверия опиралась на подменяемый заголовок Host. Более того, адрес интерфейса и идентификатор текущей сессии заранее передавались окружению агента.

Уязвимость получила номер CVE-2026-82533 и оценку 9,4 из 10. Она затрагивает версии 0.1.1-rc.2 и более ранние. Патч появился на GitHub 27 августа, а первой защищённой сборкой в npm стала 0.1.2-alpha.2. Актуальная версия 0.1.2-rc.1 также содержит патч.


Разработчикам советуют обновиться как минимум до 0.1.2-alpha.2 и проверить версии Harness внутри сторонних оболочек. Если обновление невозможно, следует отключать веб-интерфейс и удалять прокси, туннели и пробросы портов.

Заодно выяснилось, что через тот же интерфейс можно было скачать журналы всех сохранённых диалогов. DeepSeek при этом заранее предупреждала: песочница и запросы подтверждения не гарантируют полной изоляции.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru