


Fedora разгромила Windows 11 в тестах на одинаковых ноутбуках

Fedora разгромила Windows 11 в тестах на одинаковых ноутбуках

Fedora разгромила Windows 11 в тестах на одинаковых ноутбуках

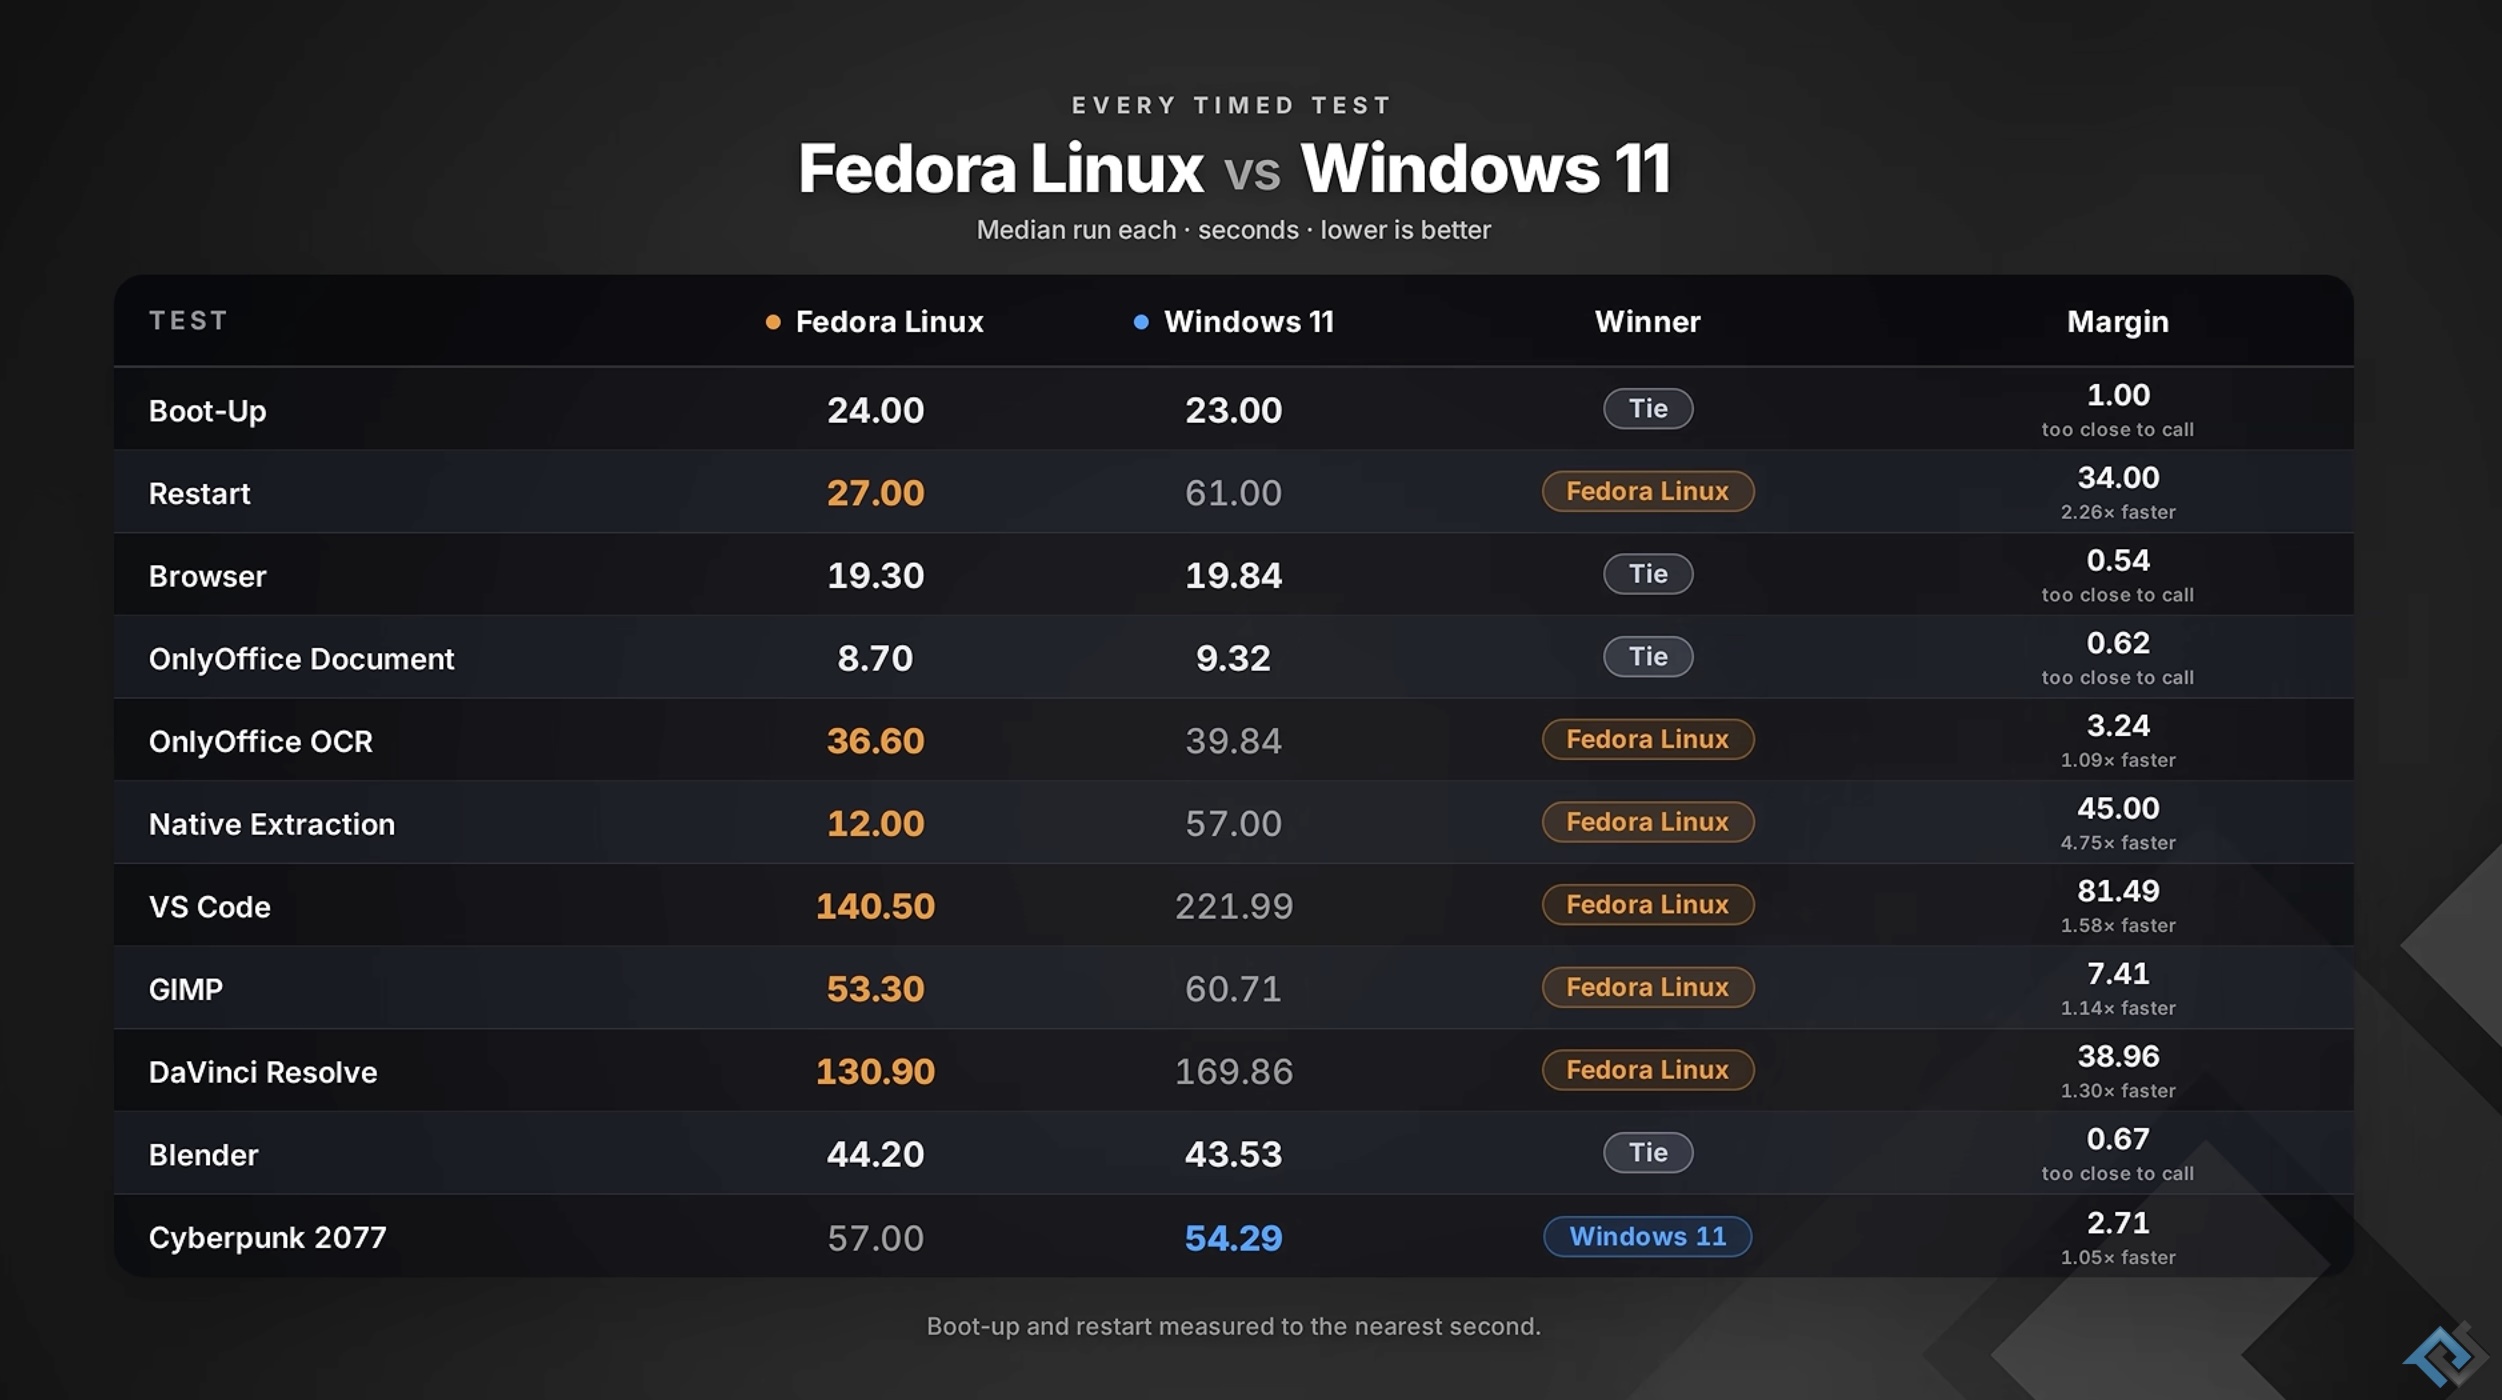
Windows 11 и Fedora столкнули лбами на двух одинаковых Dell XPS 13 с процессорами Intel Core 5 320, 8 ГБ ОЗУ и SSD на 512 ГБ. Итог эксперимента PhoneBuff получился для Microsoft не самым приятным: Linux оказался быстрее почти во всех рабочих сценариях.

Обе системы загрузились примерно за одинаковое время, однако Windows заметно дольше перезагружалась.

Ещё веселее стало при проверке оперативной памяти. Система Microsoft вместе с утилитами Dell, Defender и Edge WebView2 заняла 85,2% доступной ОЗУ. Fedora ограничилась 31%.

Особенно болезненным оказался тест распаковки архива объёмом 6 ГБ. Встроенный инструмент Fedora справился за 12 секунд, а Проводнику Windows понадобилось 57 секунд.

Установка 7-Zip сократила результат до 17 секунд, фактически продемонстрировав, что главным тормозом была не сама Windows, а её штатный распаковщик.


Fedora также обошла соперника при работе с VS Code — приложением, которое по иронии разрабатывает сама Microsoft. Небольшое преимущество Linux показал в OnlyOffice OCR и GIMP.

Windows смогла отыграться в играх, однако в Cyberpunk 2077 разрыв оказался небольшим. Каждый тест запускали от трёх до пяти раз, после чего брали медианный результат. Яркость экранов и расстояние до роутера были одинаковыми.

Авторы подчёркивают, что Fedora — лишь один из множества дистрибутивов Linux, поэтому переносить результаты на всю экосистему нельзя. Да и один тест не ставит окончательный диагноз.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru