


WhatsApp разрешит командовать сторонними ИИ-агентами прямо из чата

WhatsApp разрешит командовать сторонними ИИ-агентами прямо из чата

WhatsApp разрешит командовать сторонними ИИ-агентами прямо из чата

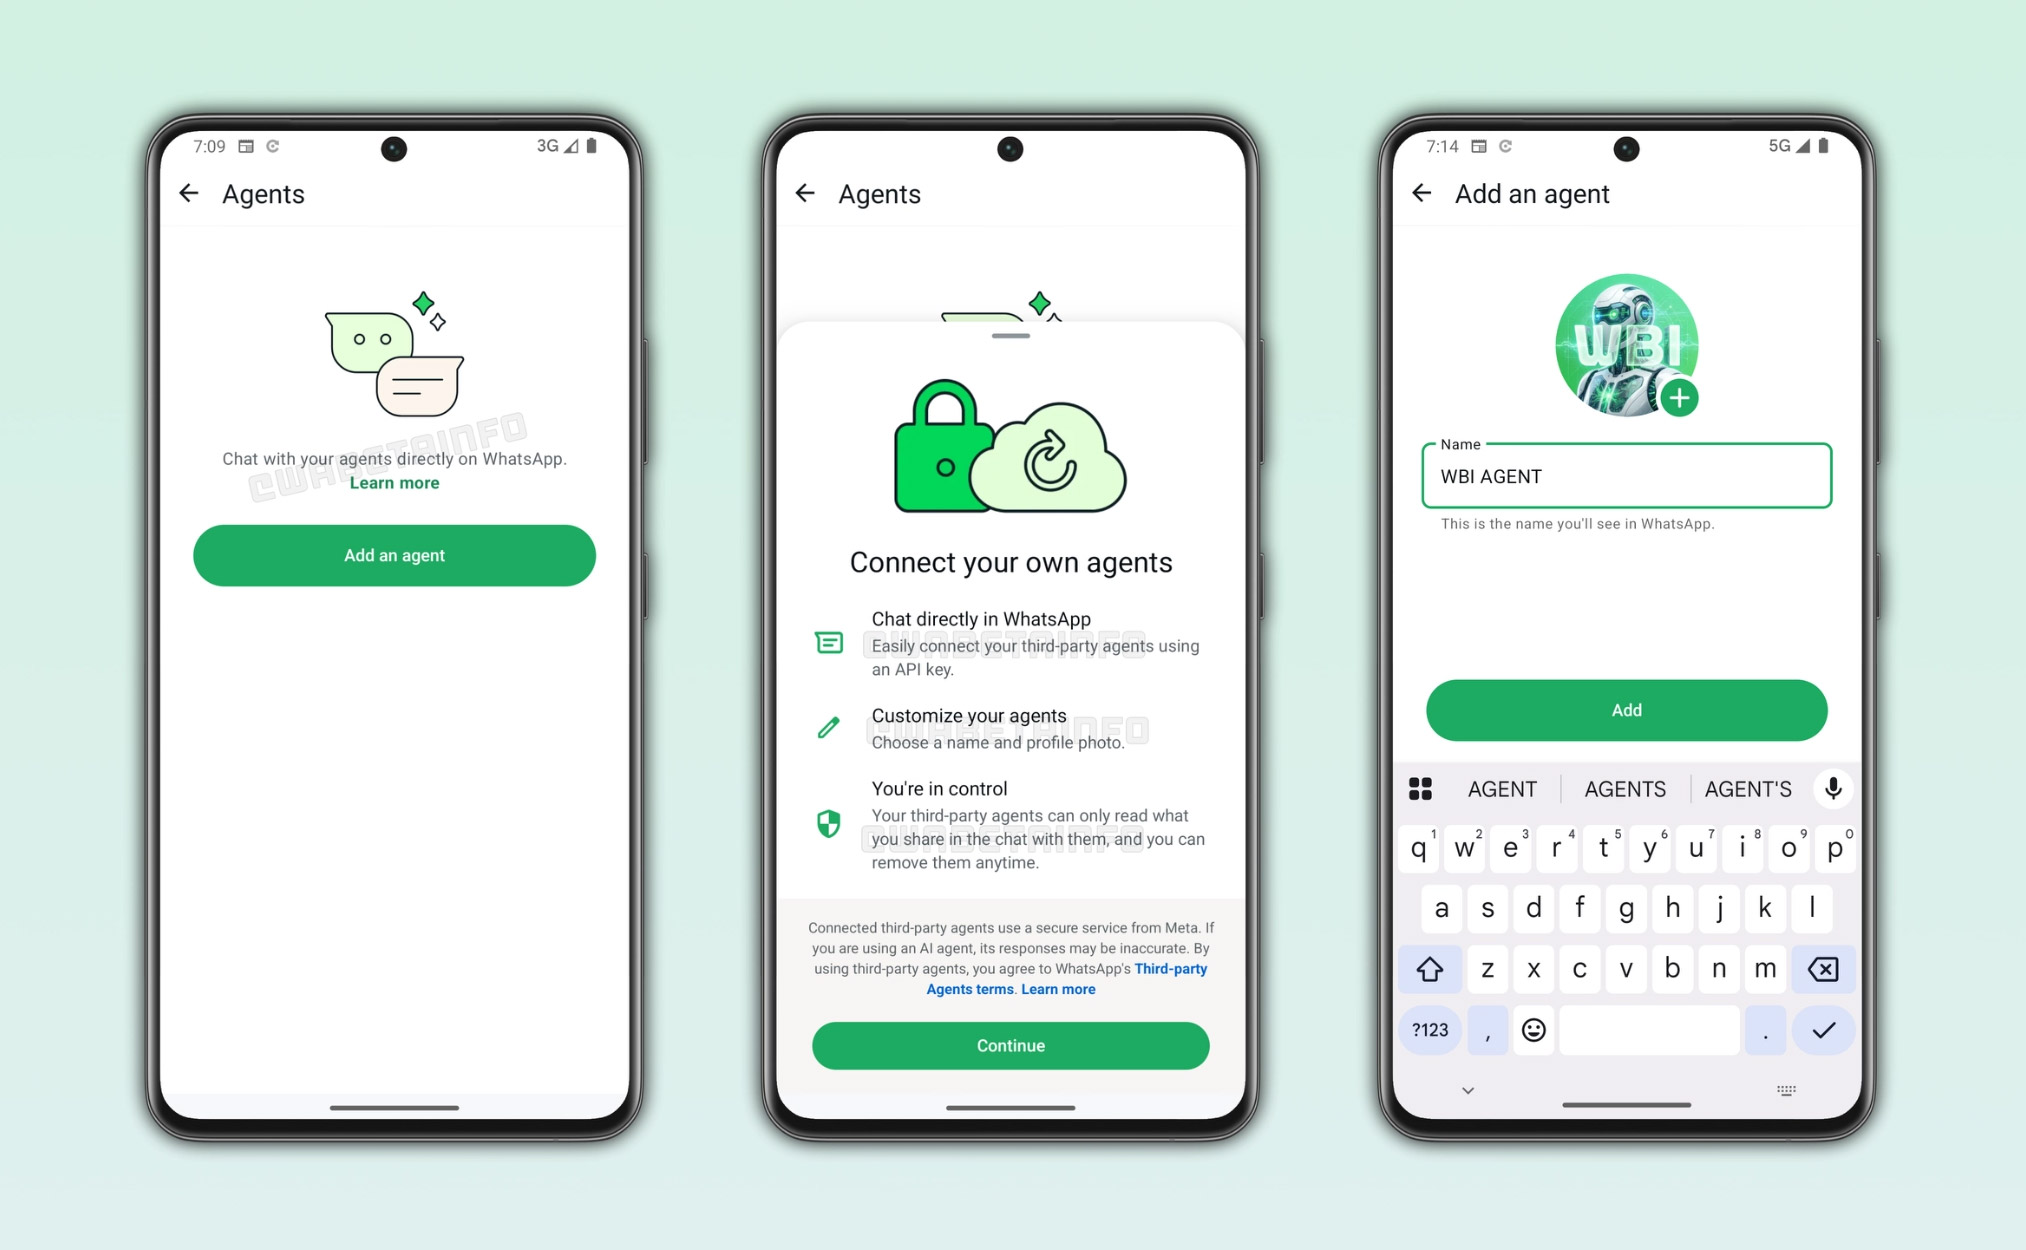
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал ограниченное тестирование функции подключения сторонних ИИ-агентов. Пользователи смогут создать для такого помощника отдельный чат, отправлять ему команды и получать результаты прямо в мессенджере.

После настройки бота WhatsApp сформирует API-ключ. Его нужно будет добавить в сервис, где работает агент, после чего тот подключится к выделенному диалогу.

Поддерживаются до пяти помощников на одну учётную запись, каждому можно назначить имя и фотографию.

По данным WABetaInfo, агент увидит только сообщения и файлы, которые пользователь отправил непосредственно ему. Доступа к другим чатам, контактам и медиатеке он не получит. Добавлять таких ботов в группы и сообщества пока тоже нельзя.


Есть нюанс размером с красный флаг: переписка со сторонними агентами на текущем этапе не защищена сквозным шифрованием. WhatsApp также предупреждает, что ИИ способен ошибаться, поэтому его ответы и выполненные действия следует проверять.

Раньше попытки самостоятельно привязать стороннего бота к WhatsApp могли закончиться блокировкой аккаунта. Теперь Meta, похоже, решила не бороться с агентами, а выделить им официальный вход.

Функция уже появилась у части пользователей WhatsApp на Android. Сроки массового запуска пока неизвестны.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru