


WhatsApp разрешит командовать сторонними ИИ-агентами прямо из чата

WhatsApp разрешит командовать сторонними ИИ-агентами прямо из чата

WhatsApp разрешит командовать сторонними ИИ-агентами прямо из чата

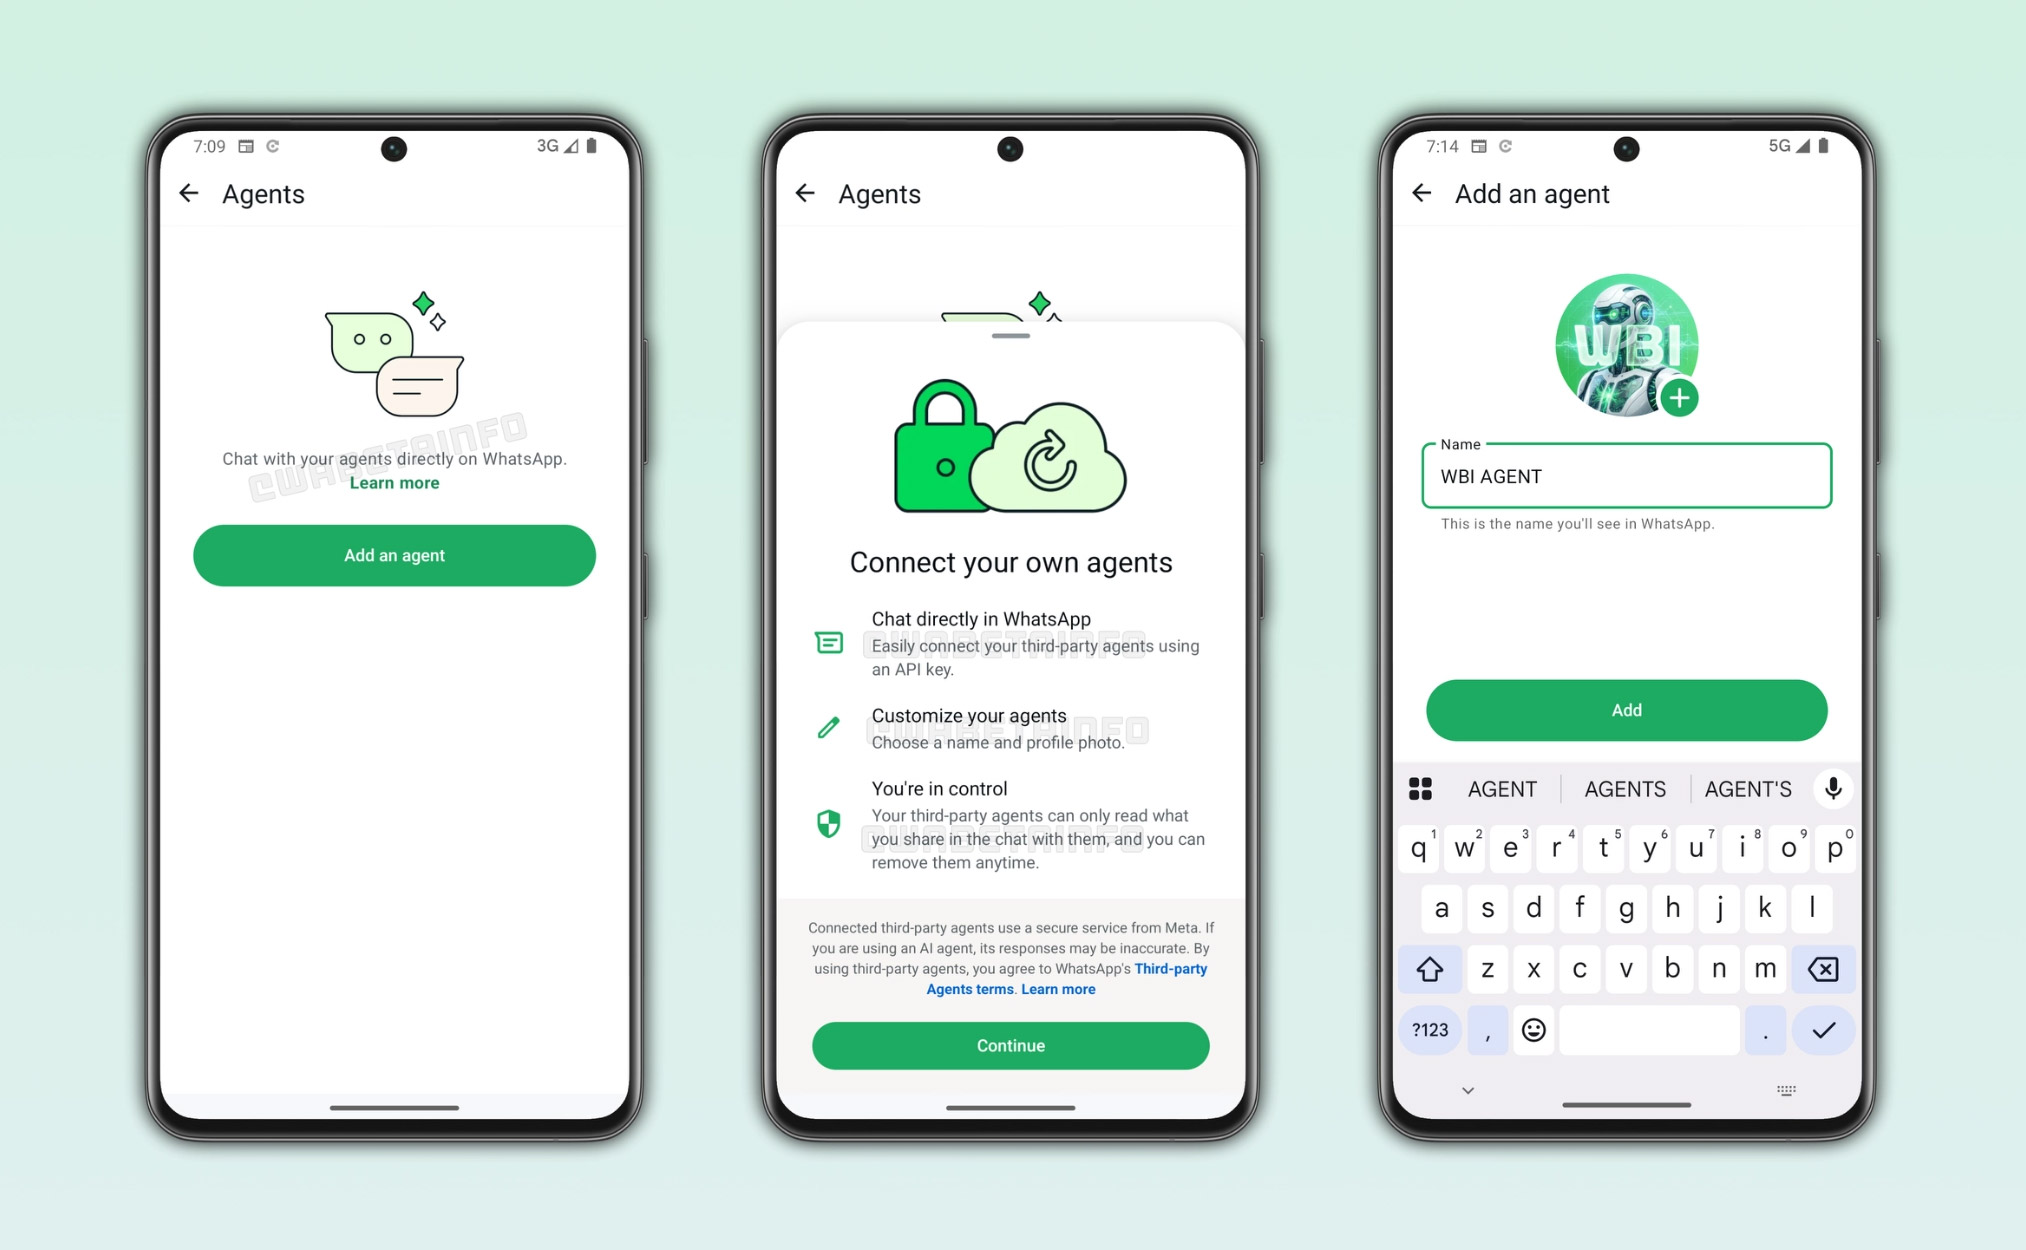
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал ограниченное тестирование функции подключения сторонних ИИ-агентов. Пользователи смогут создать для такого помощника отдельный чат, отправлять ему команды и получать результаты прямо в мессенджере.

После настройки бота WhatsApp сформирует API-ключ. Его нужно будет добавить в сервис, где работает агент, после чего тот подключится к выделенному диалогу.

Поддерживаются до пяти помощников на одну учётную запись, каждому можно назначить имя и фотографию.

По данным WABetaInfo, агент увидит только сообщения и файлы, которые пользователь отправил непосредственно ему. Доступа к другим чатам, контактам и медиатеке он не получит. Добавлять таких ботов в группы и сообщества пока тоже нельзя.


Есть нюанс размером с красный флаг: переписка со сторонними агентами на текущем этапе не защищена сквозным шифрованием. WhatsApp также предупреждает, что ИИ способен ошибаться, поэтому его ответы и выполненные действия следует проверять.

Раньше попытки самостоятельно привязать стороннего бота к WhatsApp могли закончиться блокировкой аккаунта. Теперь Meta, похоже, решила не бороться с агентами, а выделить им официальный вход.

Функция уже появилась у части пользователей WhatsApp на Android. Сроки массового запуска пока неизвестны.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru