


Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Android предупредит перед отправкой интимных фотографий, пока ты не пожалел

Google готовит для системного фотовыборщика Android проверку изображений и видео на откровенный контент. Функция сможет предупредить пользователя, если он собрался поделиться фотографией с обнажённым телом (случайно или поддавшись внезапному приступу смелости).

Следы нововведения обнаружили специалисты Android Authority в коде Android 17 QPR2 Beta 4.

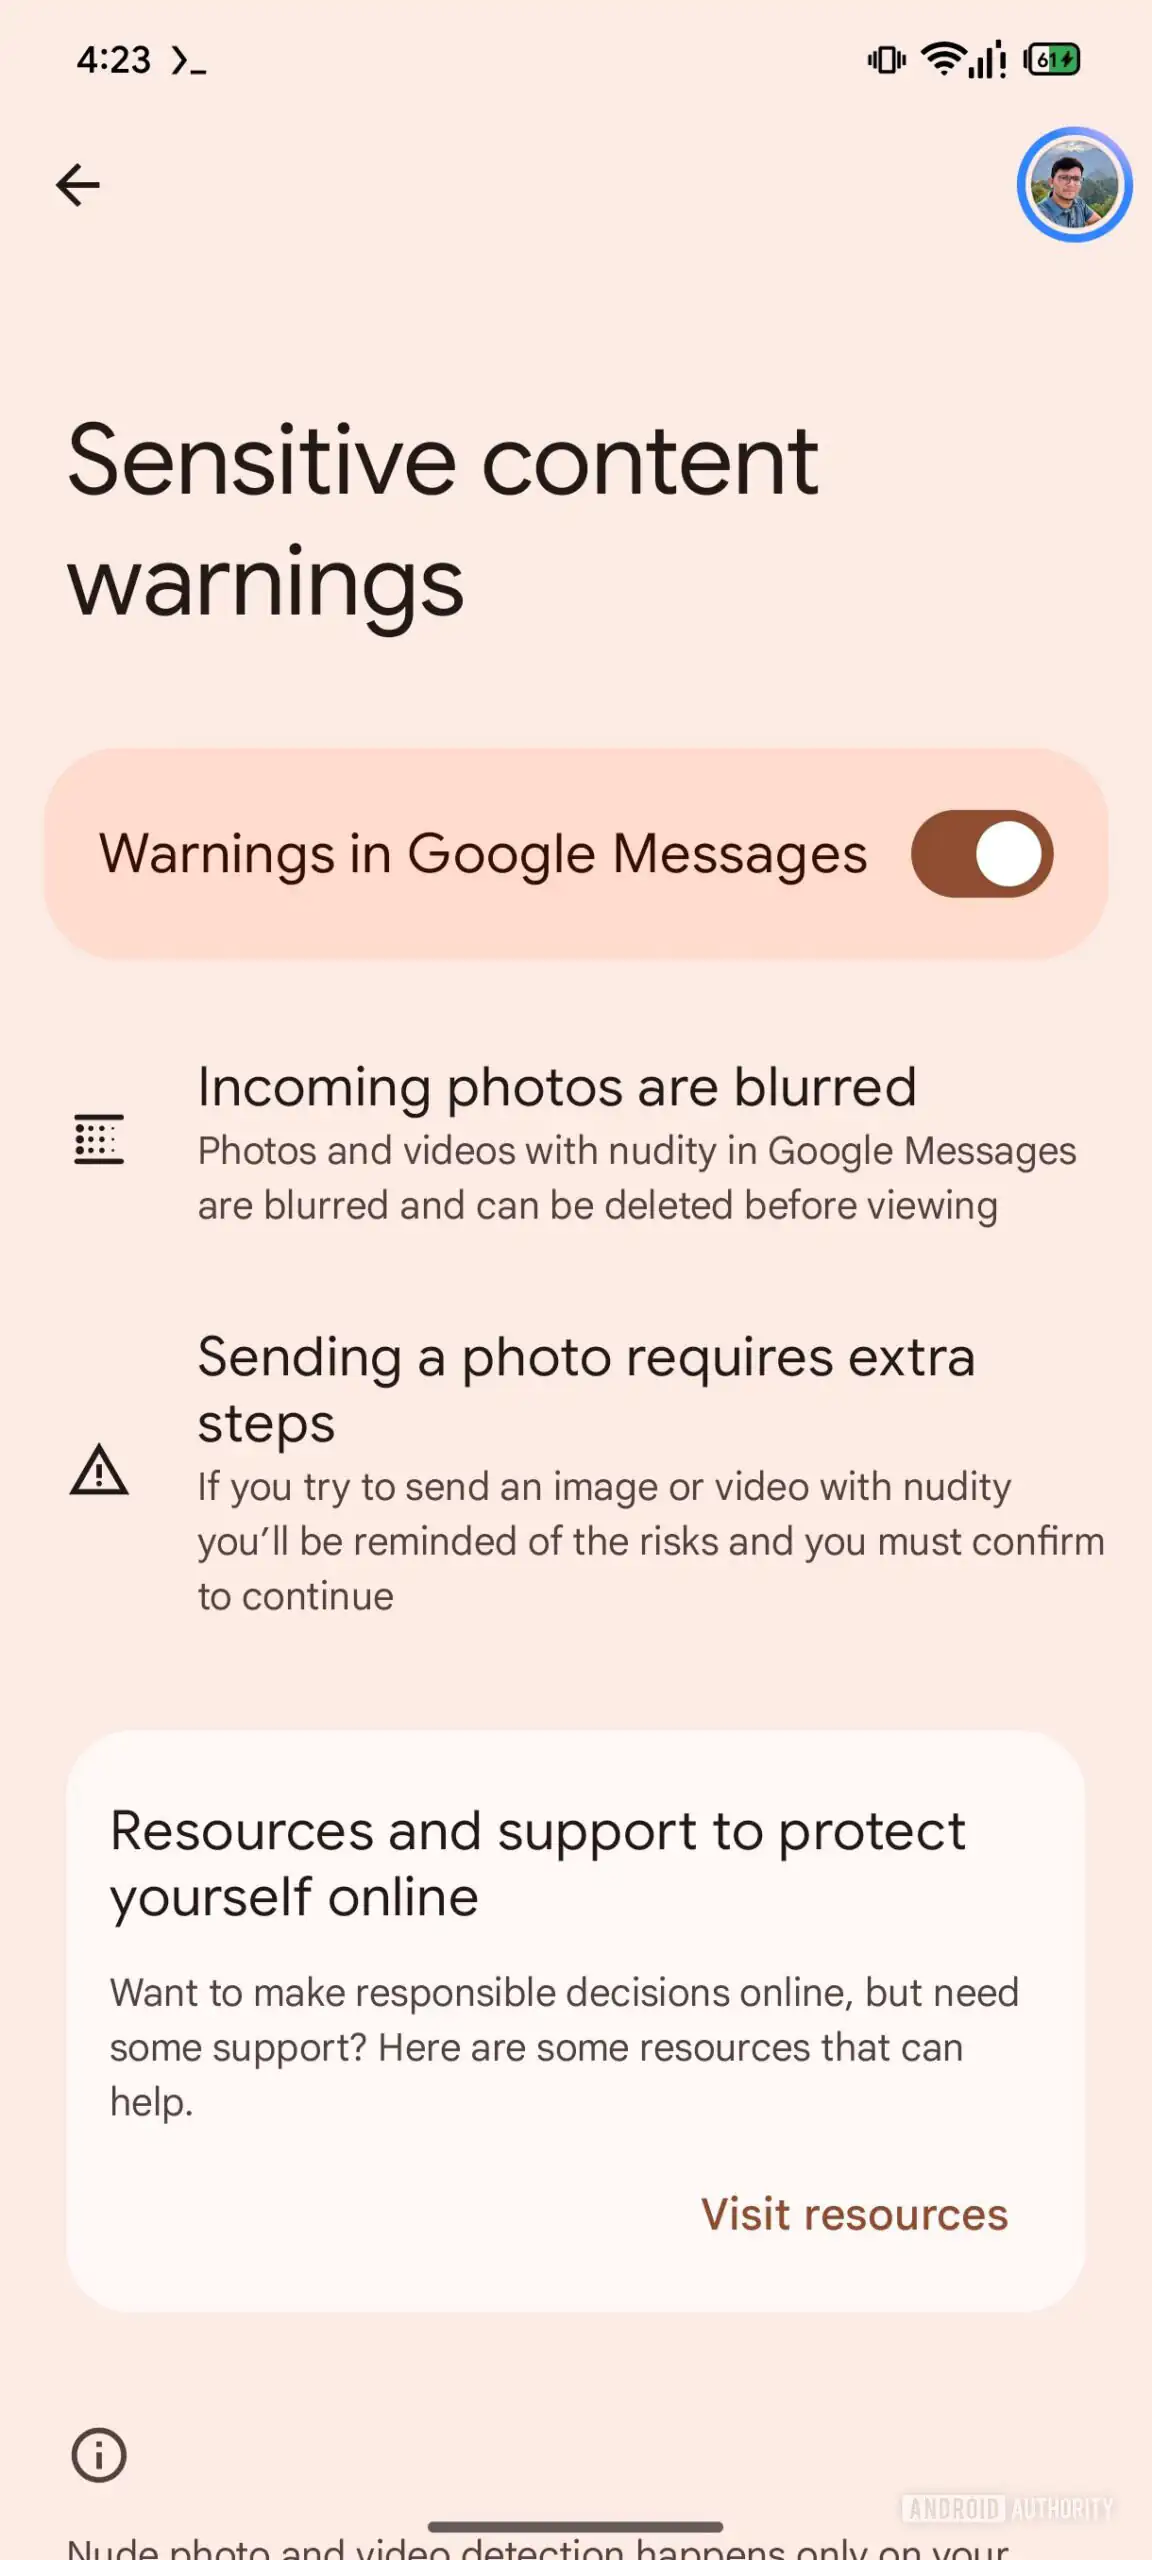
Для анализа контента Google планирует использовать системный сервис Android System SafetyCore, уже знакомый пользователям Google Messages. Там он выявляет, размывает и сопровождает предупреждениями входящие и исходящие материалы с наготой.

Проверка выполняется непосредственно на устройстве. По утверждению Google, изображения и результаты классификации не отправляются на серверы компании. SafetyCore включается только по запросу приложения и не должен бесконтрольно перебирать всю пользовательскую галерею.


После интеграции с Photo Picker сторонние приложения смогут запрашивать проверку выбранного контента перед отправкой. Это позволит разработчикам добавить предупреждения без создания собственной системы распознавания изображений.

Особенно полезной функция может оказаться для защиты несовершеннолетних: приложения потенциально смогут не только показывать уведомление, но и блокировать отправку откровенных материалов с учётом возраста пользователя.

Впрочем, абсолютным цифровым целомудрием Android не накроет. Проверку, вероятно, можно будет обойти, отправив изображение как обычный файл, минуя Photo Picker. Кроме того, окончательное поведение будет зависеть от конкретного приложения.

Пока Google официально не представила функцию, а исследователям не удалось запустить её полностью. Поэтому сроки релиза неизвестны.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru