


ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

ChatGPT перестал открываться у россиян: соединение рвётся ещё до серверов

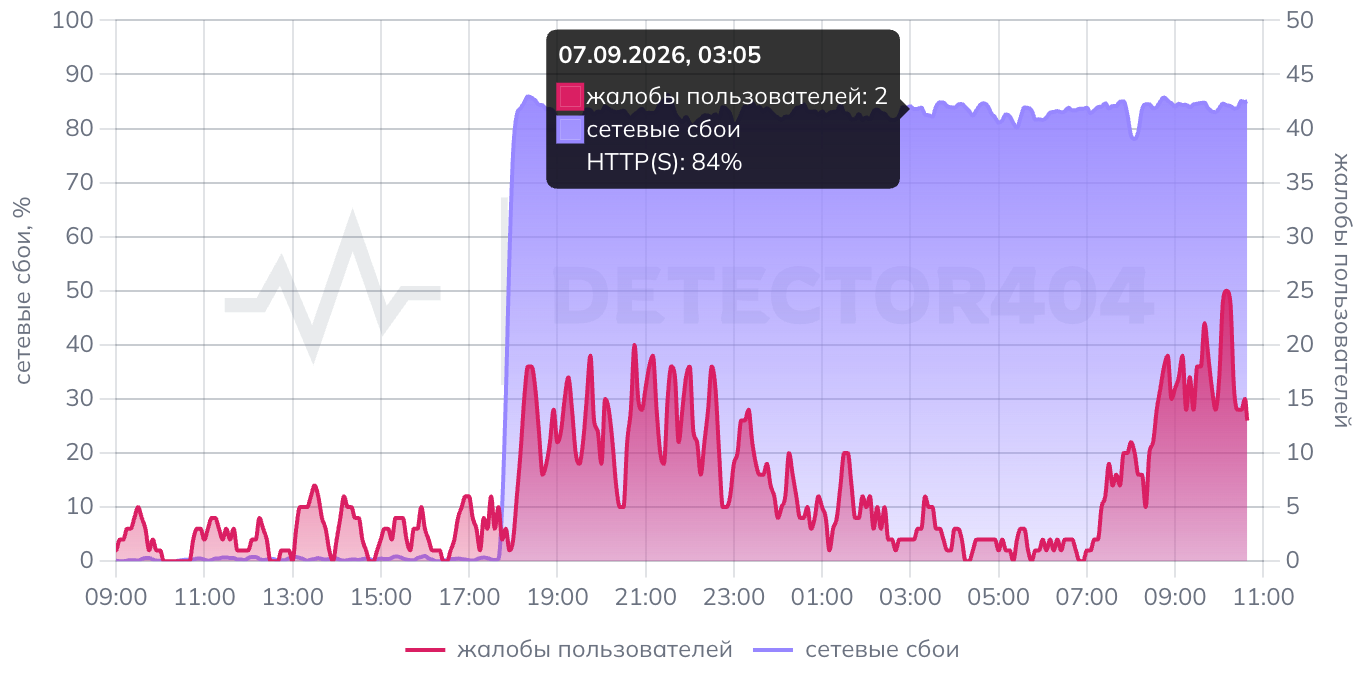
С 6 сентября пользователи из разных регионов России столкнулись с проблемами при открытии ChatGPT. По данным сервиса detector404, сбои затронули сети нескольких провайдеров, а жалобы поступают из десятков городов. Характер неполадки изменился.

Раньше соединение доходило до серверов OpenAI, после чего компания определяла российский IP-адрес и отвечала кодом 403: сервис недоступен в регионе.

Теперь chatgpt.com в ряде сетей не успевает даже поздороваться с OpenAI — подключение обрывается на этапе TLS-рукопожатия.


Из-за фильтрации основного домена перестаёт загружаться не только сайт, но и приложение ChatGPT, использующее тот же адрес. Браузеры могут показывать ошибки PR_CONNECT_RESET_ERROR, ERR_CONNECTION_RESET или ERR_TIMED_OUT. Обычная смена DNS здесь не спасает: имя сайта передаётся в начале TLS-соединения и может быть видно сетевому оборудованию.

При этом официальная страница состояния OpenAI сообщает, что все системы работают штатно и глобального инцидента нет. Роскомнадзор или другие ведомства на момент публикации официально о блокировке ChatGPT не объявляли, поэтому говорить о подтверждённом ограничении со стороны государства пока нельзя.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru