


Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Криптоинвестор потерял $2,1 млн после перехода по ссылке из ChatGPT

Пользователь из России лишился около 1,9 млн токенов FXRP стоимостью примерно $2,1 млн, перейдя на фишинговый сайт из ответа ChatGPT. Об инциденте сообщил блокчейн-исследователь под псевдонимом VAL.

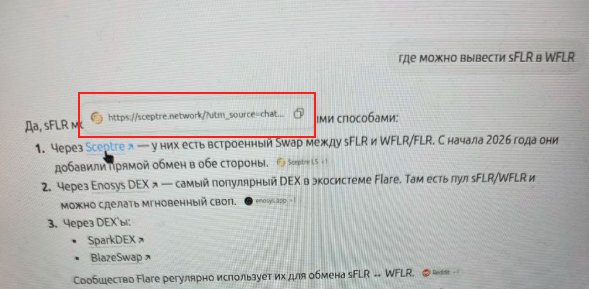
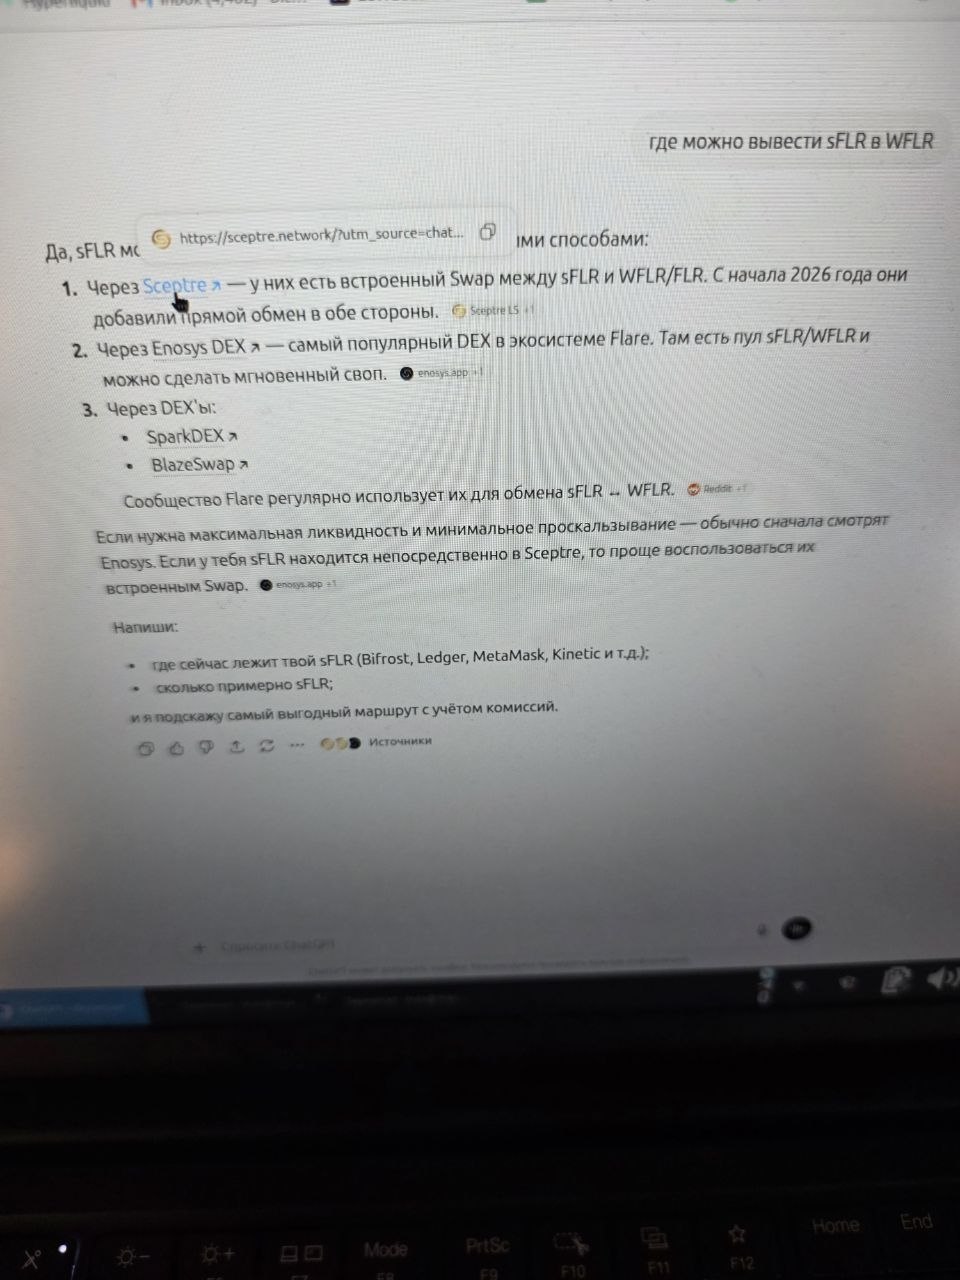
По его версии, 12 июня инвестор Alex спросил у чат-бота, где обменять токены sFLR на WFLR в сети Flare. Среди предложенных вариантов оказалась ссылка на поддельную копию сервиса Sceptre.

Пользователь принял ресурс за настоящий, подключил криптокошелёк и подтвердил unlimited approve — неограниченное разрешение распоряжаться токенами.

Через несколько секунд злоумышленник вызвал функцию transferFrom и вывел около 1,9 млн FXRP. На момент кражи активы составляли примерно 1,3% общего выпуска токена и оценивались в 180 млн рублей.


По данным VAL, связанная мошенническая инфраструктура могла похитить более $2,2 млн. Часть добычи обменяли на DAI и Ethereum, после чего 50 ETH отправили в миксер Tornado Cash для запутывания следов.


Позже исследователь повторил похожие запросы к ChatGPT на разных языках, но получить ту же ссылку больше не смог. Независимого подтверждения того, почему фишинговый адрес оказался в ответе модели, в приведённых данных нет.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru