


Один ЦОД на три региона: в России задумали 40 крупных вычислительных хабов

Один ЦОД на три региона: в России задумали 40 крупных вычислительных хабов

Один ЦОД на три региона: в России задумали 40 крупных вычислительных хабов

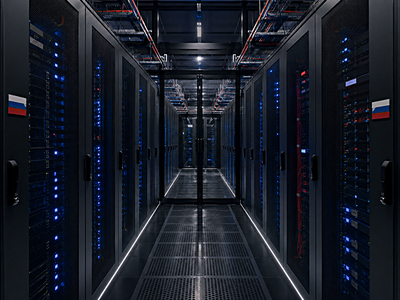
Российскую инфраструктуру хранения и обработки данных хотят вывести за пределы Москвы и распределить между регионами. Участники рынка обсуждают создание 30-40 крупных межрегиональных ЦОД, каждый из которых сможет обслуживать сразу несколько субъектов страны.

Первые проекты, по данным «Ведомостей», планируют проработать для Урала, Поволжья и Ленинградской области.

Идея проста: вместо отдельного дорогостоящего дата-центра в каждом регионе построить один мощный вычислительный хаб на два-три субъекта. Так можно эффективнее использовать серверные и сетевые ресурсы, а заодно не искать для каждого объекта собственную энергетическую розетку размером с электростанцию.

В Минцифры подтвердили, что обсуждают с регионами и бизнесом различные варианты развития инфраструктуры ЦОД. Конкретных параметров, сроков и источников финансирования проекта пока нет.

Эксперты считают, что межрегиональные кластеры должны быть нейтральными и не зависеть от одного оператора. Для их запуска придётся синхронизировать интересы заказчиков, владельцев инфраструктуры и местных властей. Кроме электричества потребуется надёжная магистральная сеть.

Особый спрос на региональные ЦОД могут обеспечить проекты искусственного интеллекта, которым нужны крупные вычислительные мощности. Сейчас российский рынок дата-центров сильно сосредоточен в Москве, где свободной электроэнергии для новых объектов становится всё меньше.

Предполагается, что одним из участников проекта может стать РТК-ЦОД из группы «Ростелеком», однако официально оператор проекта пока не назван. Яндекс, «Сбер», VK и МТС инициативу не прокомментировали.

С середины августа в России также действует классификация ЦОД по классам A, B, C и D. Высший класс A примерно соответствует Tier IV и предполагает продолжение работы даже при отказе одного из основных инженерных компонентов.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru