


ИИ заглянул в унитаз: стартапы предлагают анализировать стул по подписке

ИИ заглянул в унитаз: стартапы предлагают анализировать стул по подписке

ИИ заглянул в унитаз: стартапы предлагают анализировать стул по подписке

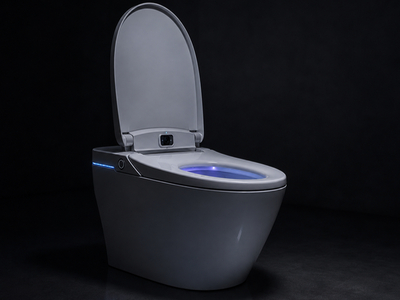
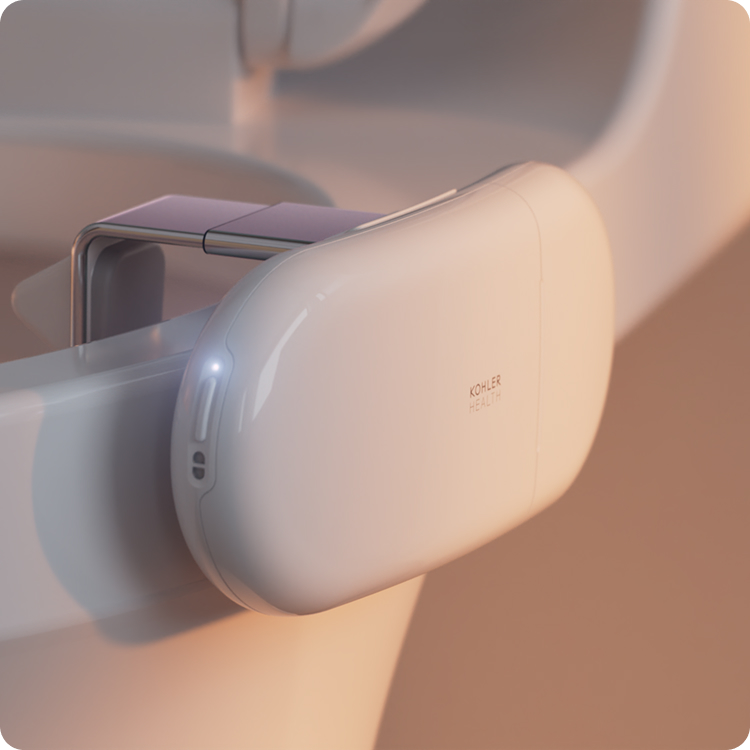
Трекеры уже считают шаги, оценивают сон и следят за пульсом, теперь технологические компании решили проанализировать и то, что пользователь оставляет в унитазе. Kohler Health и стартап Throne продают устройства с камерами, которые изучают мочу и стул, а затем выставляют владельцу очередную оценку здоровья.

Гаджеты крепятся к унитазу и направляют камеру строго вниз (производители отдельно подчёркивают, что развернуть её вверх нельзя).

Датчик фиксирует поход в туалет, после чего алгоритм анализирует цвет и консистенцию выделений, оценивает уровень гидратации и ищет отклонения от индивидуальной нормы. Отчёт появляется в мобильном приложении через несколько минут.

Удовольствие недешёвое. Устройство Kohler Health стоит $449 (почти 40 тыс. руб.), семейная подписка — ещё $130 (11 250 руб.) в год. Throne просит $399 за гаджет и $70 (чуть более 6000 руб.) ежегодно за доступ к сервису. Иными словами, даже собственные биологические данные теперь доступны по подписке.


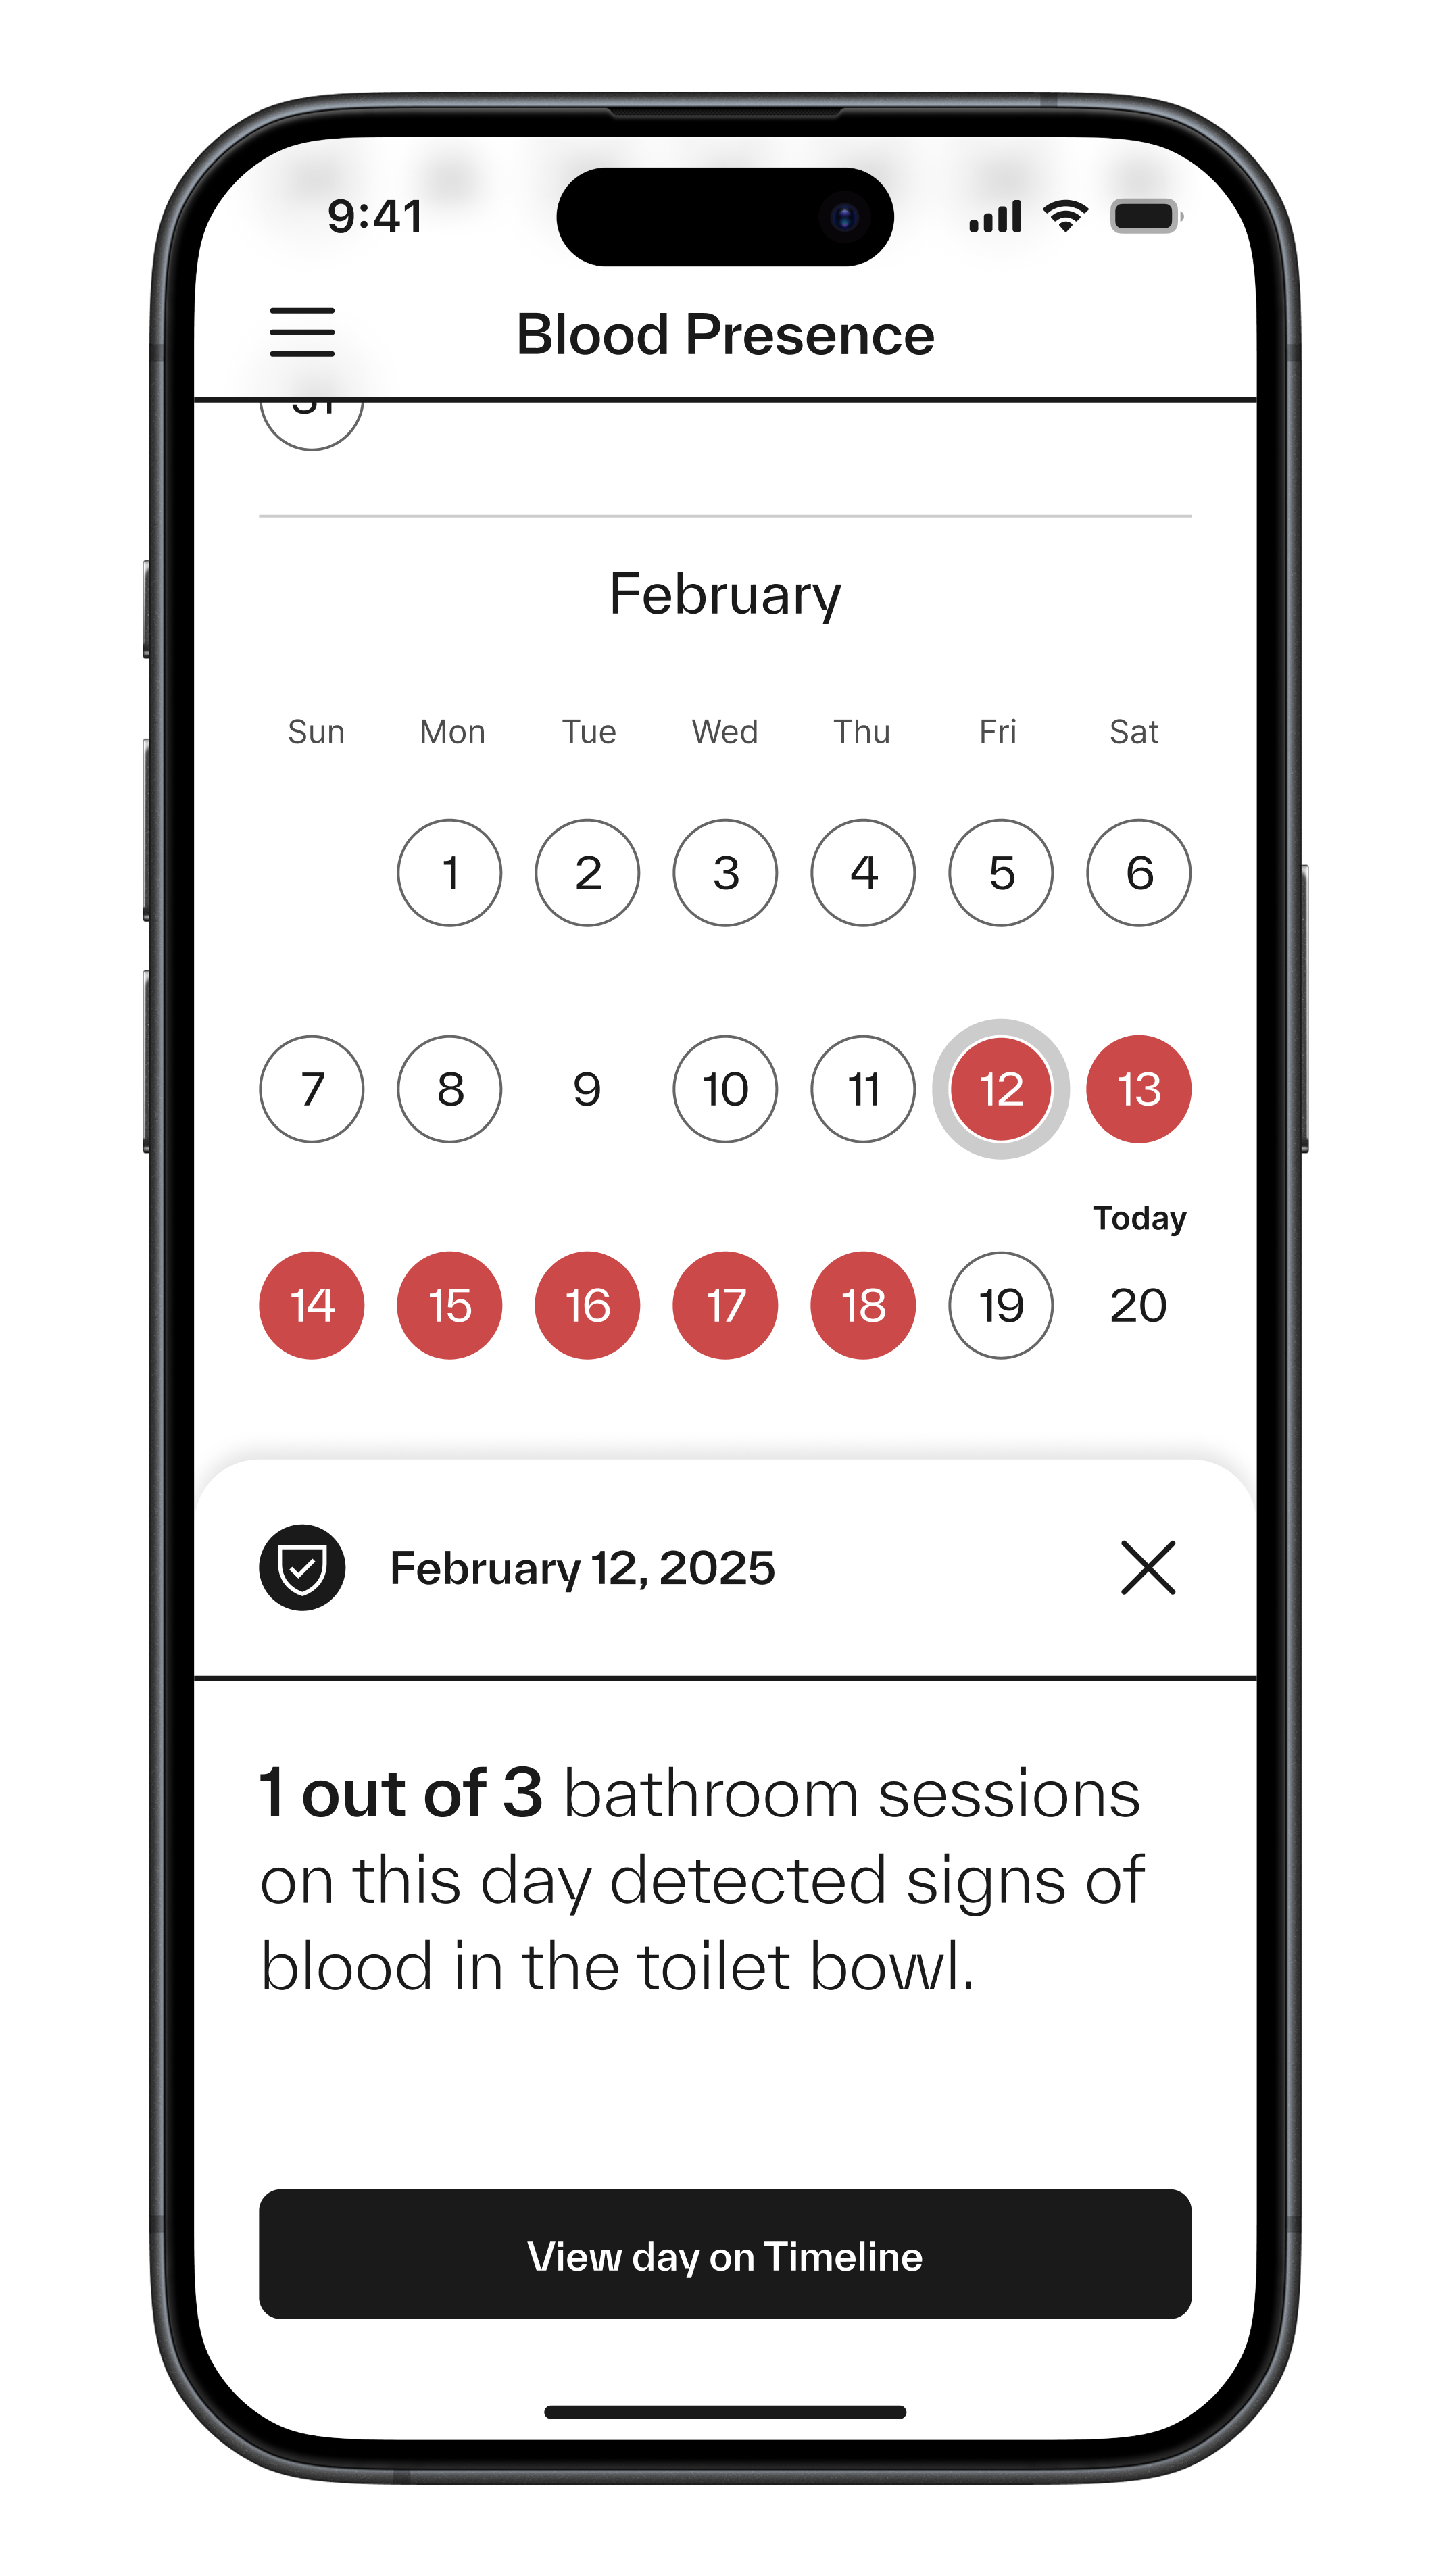
Производители обещают выявлять закономерности и помогать людям с заболеваниями кишечника вести автоматический дневник. Kohler Health уже заявляет о функции обнаружения крови, а Throne разрабатывает модель с мультиспектральной камерой, которая теоретически сможет замечать признаки кровотечения раньше человеческого глаза.

В перспективе технологию хотят использовать для раннего выявления колоректального рака, но клиническая эффективность такого подхода пока не доказана.


Гастроэнтерологи встречают такой подход без восторга. Здоровому человеку, по их мнению, проще самому посмотреть на результат, а ИИ пока не добавляет к этому много новой науки.

Есть вопросы и к конфиденциальности. Компании собирают сведения о здоровье, питании и лекарствах, а также обычные персональные данные. Информация может передаваться подрядчикам, новому владельцу бизнеса или правоохранительным органам.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru