


Скрытые камеры в отелях теперь можно найти смартфоном за пять секунд

Скрытые камеры в отелях теперь можно найти смартфоном за пять секунд

Скрытые камеры в отелях теперь можно найти смартфоном за пять секунд

Заселились в отель, увидели подозрительный датчик дыма и теперь думаете, не снимает ли он вас? Ученые придумали штуку специально для таких случаев. И стоит она смешные $7 (чуть больше 607 рублей).

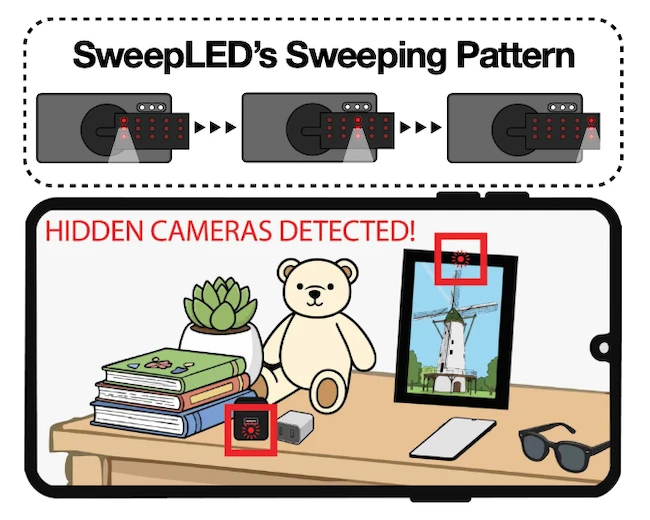
Исследователи из KAIST вместе с коллегами из Сингапура разработали SweepLED — компактный детектор скрытых камер, который цепляется к смартфону и способен обнаружить объектив примерно за пять секунд.

Работает все так: на задней части смартфона размещаются 15 светодиодов, которые по очереди подсвечивают подозрительный объект с разных углов. Камера телефона в это время снимает отражения, а алгоритм анализирует, как они меняются.

В этом и весь фокус. Обычные детекторы тоже ищут блики, но блестеть может что угодно: рамка фотографии, пластик, стекло, металлическая деталь. В итоге пользователь смотрит на десяток светящихся точек и гадает, какая из них — объектив.


SweepLED пытается убрать эту угадайку. Система сравнивает кадры с включенными и выключенными светодиодами, отбрасывает влияние окружающего света и тряску рук, а затем ищет характерное поведение именно линзы. Для проверки смартфон нужно подержать под тремя углами.

И это не просто концепт на бумаге. Разработчики испытали систему на 30 объектах: в 12 были спрятаны камеры, еще 18 были обычными отражающими предметами. При использовании с рук точность составила 93,9%, а при неподвижном смартфоне — 95,1%.

Самое интересное — цена. Для прототипа нужны 15 светодиодов и немного электроники общей стоимостью менее $7.

То есть потенциально вместо покупки отдельного детектора достаточно будет нацепить дешевую приблуду на смартфон и за несколько секунд проверить часы, телевизор, датчик дыма или любой другой подозрительный предмет в гостиничном номере.

Паранойя? Возможно. Но за семь баксов можно и попробовать.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru