


Скрытые камеры в отелях теперь можно найти смартфоном за пять секунд

Скрытые камеры в отелях теперь можно найти смартфоном за пять секунд

Скрытые камеры в отелях теперь можно найти смартфоном за пять секунд

Заселились в отель, увидели подозрительный датчик дыма и теперь думаете, не снимает ли он вас? Ученые придумали штуку специально для таких случаев. И стоит она смешные $7 (чуть больше 607 рублей).

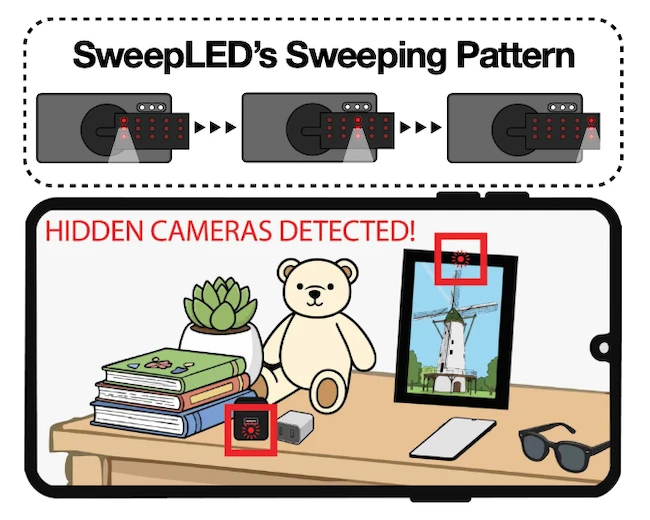
Исследователи из KAIST вместе с коллегами из Сингапура разработали SweepLED — компактный детектор скрытых камер, который цепляется к смартфону и способен обнаружить объектив примерно за пять секунд.

Работает все так: на задней части смартфона размещаются 15 светодиодов, которые по очереди подсвечивают подозрительный объект с разных углов. Камера телефона в это время снимает отражения, а алгоритм анализирует, как они меняются.

В этом и весь фокус. Обычные детекторы тоже ищут блики, но блестеть может что угодно: рамка фотографии, пластик, стекло, металлическая деталь. В итоге пользователь смотрит на десяток светящихся точек и гадает, какая из них — объектив.


SweepLED пытается убрать эту угадайку. Система сравнивает кадры с включенными и выключенными светодиодами, отбрасывает влияние окружающего света и тряску рук, а затем ищет характерное поведение именно линзы. Для проверки смартфон нужно подержать под тремя углами.

И это не просто концепт на бумаге. Разработчики испытали систему на 30 объектах: в 12 были спрятаны камеры, еще 18 были обычными отражающими предметами. При использовании с рук точность составила 93,9%, а при неподвижном смартфоне — 95,1%.

Самое интересное — цена. Для прототипа нужны 15 светодиодов и немного электроники общей стоимостью менее $7.

То есть потенциально вместо покупки отдельного детектора достаточно будет нацепить дешевую приблуду на смартфон и за несколько секунд проверить часы, телевизор, датчик дыма или любой другой подозрительный предмет в гостиничном номере.

Паранойя? Возможно. Но за семь баксов можно и попробовать.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru