


Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

Уязвимость в плагине WordPress поставила под угрозу более 5 млн сайтов

В плагине All-in-One WP Migration and Backup обнаружили возможность SQL-инъекции, которая может привести к удалённому выполнению кода и полному захвату сайта. Под угрозой оказались все версии до 7.109 включительно. Уязвимость CVE-2026-19949 получила 8,8 балла из 10 по шкале CVSS.

Плагин установлен более чем на 5 млн сайтов и используется для резервного копирования, переноса и восстановления WordPress вместе с базой данных, темами, файлами и расширениями.

Атака работает не мгновенно. Злоумышленник без аутентификации отправляет специально подготовленные данные через механизм trackback WordPress. Они сохраняются в базе и спокойно ждут своего часа.

Полезная нагрузка срабатывает, когда администратор экспортирует, а затем импортирует сайт. Во время восстановления плагин неправильно обрабатывает обратные слеши и кавычки, превращая сохранённые данные в исполняемый SQL-запрос.


С его помощью атакующий может вытащить секретный ключ ai1wm_secret_key и опубликовать его в доступном комментарии. Затем ключ используется для импорта вредоносного архива .wpress с исполняемым кодом. Итог — удалённое выполнение команд и возможность полностью прибрать сайт к рукам.

Необходимость дождаться действий администратора немного снижает срочность угрозы. Но экспорт и восстановление — основное предназначение плагина, поэтому рассчитывать, что опасная кнопка никогда не будет нажата, довольно смело.

Исследователь Джек Тейлор сообщил об ошибке через Wordfence в середине августа. Разработчик ServMask выпустил исправленную версию 7.110 уже 20 августа. Wordfence рекомендует обновиться немедленно.

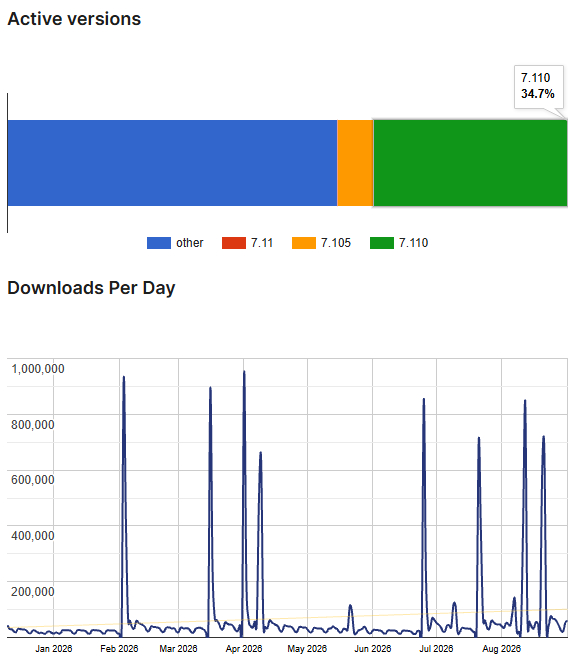
По имеющимся оценкам, патч установили лишь около 35% пользователей. Примерно 3,25 млн сайтов всё ещё остаются уязвимыми.

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru