


Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

В Android 17 QPR2 Beta 4 появился отдельный раздел для журналов Private Compute Core — изолированной среды, в которой работают локальные функции машинного обучения. Пользователи смогут отслеживать исходящие данные, скачивать логи на смартфон и удалять их.

Private Compute Core обслуживает Live Caption, Now Playing, Smart Reply и другие интеллектуальные возможности Android.

Среда отделена от приложений и облачных сервисов, чтобы конфиденциальная информация обрабатывалась непосредственно на устройстве. Раньше пользователю оставалось просто верить, что песочница действительно ведёт себя прилично. Теперь за ней можно будет немного присмотреть.

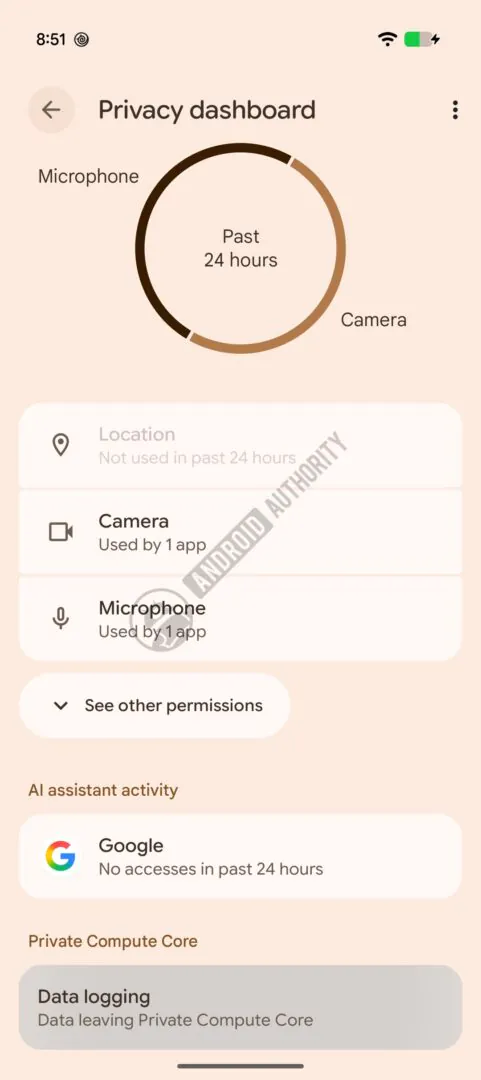
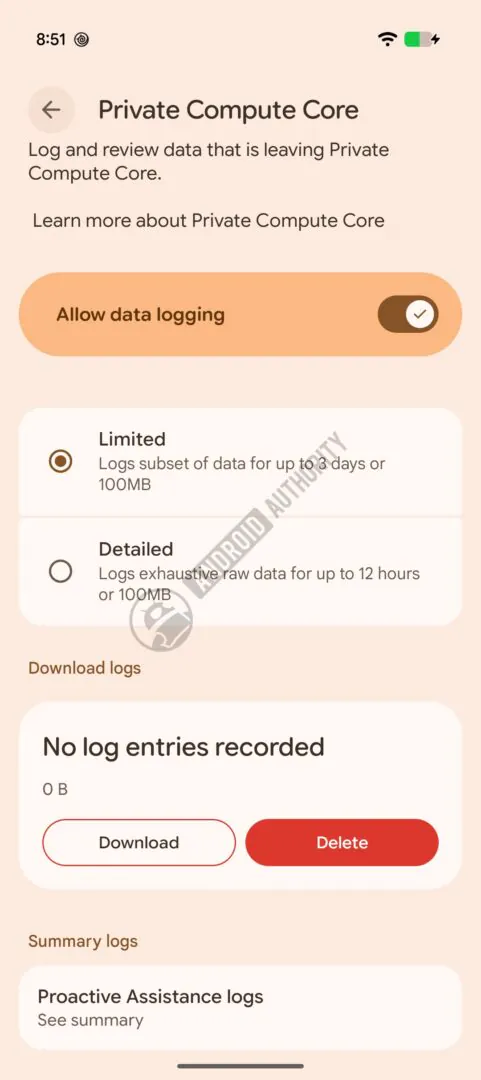
Новое меню «Журналирование данных» расположено в панели конфиденциальности. Сбор информации разрешается полностью отключить или вести в одном из двух режимов.


Ограниченный режим сохраняет часть данных в течение трёх дней либо до достижения объёма 100 МБ. Подробный собирает необработанные журналы максимум за 12 часов и с тем же лимитом в 100 МБ. При его включении Android отдельно предупреждает, что в файлах может оказаться персональная информация.

Пользователь сможет загрузить собранные логи в память устройства для самостоятельного изучения или удалить их одной кнопкой. Отдельный раздел покажет краткие сводки по работе конкретных функций, включая Proactive Assistance.

Пока инструмент доступен только участникам тестирования Android 17 QPR2 Beta 4, поэтому его интерфейс и возможности ещё могут измениться до стабильного релиза.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru