


Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

Android 17 покажет, какие данные покидают закрытую ИИ-песочницу

В Android 17 QPR2 Beta 4 появился отдельный раздел для журналов Private Compute Core — изолированной среды, в которой работают локальные функции машинного обучения. Пользователи смогут отслеживать исходящие данные, скачивать логи на смартфон и удалять их.

Private Compute Core обслуживает Live Caption, Now Playing, Smart Reply и другие интеллектуальные возможности Android.

Среда отделена от приложений и облачных сервисов, чтобы конфиденциальная информация обрабатывалась непосредственно на устройстве. Раньше пользователю оставалось просто верить, что песочница действительно ведёт себя прилично. Теперь за ней можно будет немного присмотреть.

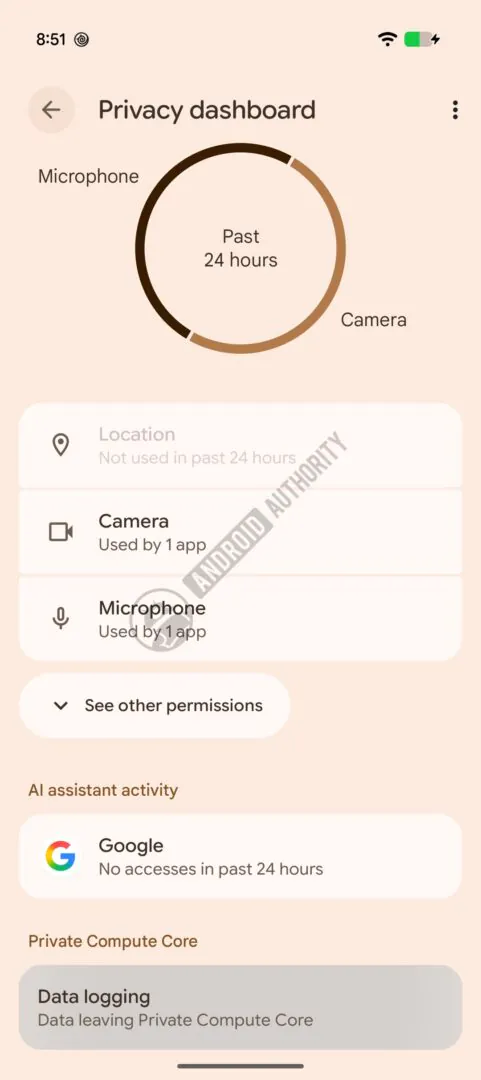
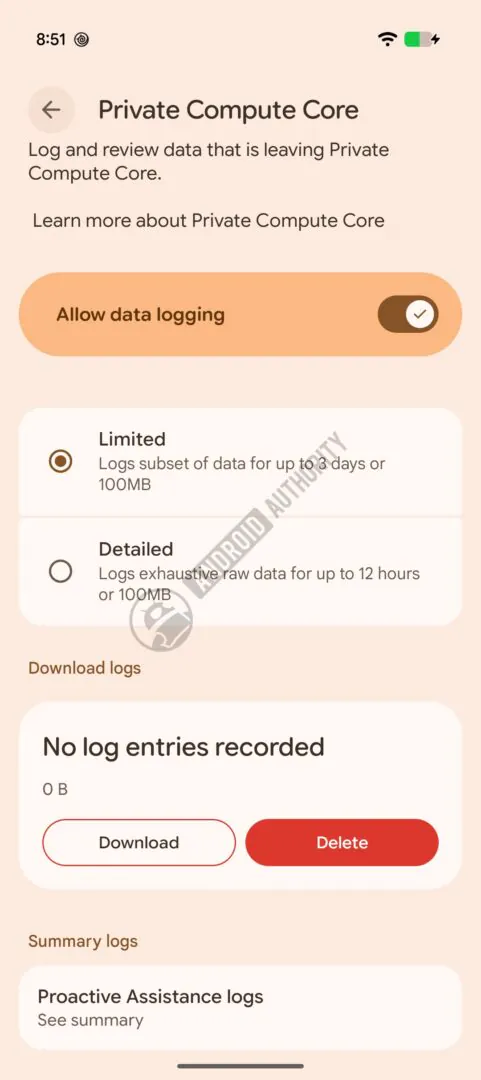
Новое меню «Журналирование данных» расположено в панели конфиденциальности. Сбор информации разрешается полностью отключить или вести в одном из двух режимов.


Ограниченный режим сохраняет часть данных в течение трёх дней либо до достижения объёма 100 МБ. Подробный собирает необработанные журналы максимум за 12 часов и с тем же лимитом в 100 МБ. При его включении Android отдельно предупреждает, что в файлах может оказаться персональная информация.

Пользователь сможет загрузить собранные логи в память устройства для самостоятельного изучения или удалить их одной кнопкой. Отдельный раздел покажет краткие сводки по работе конкретных функций, включая Proactive Assistance.

Пока инструмент доступен только участникам тестирования Android 17 QPR2 Beta 4, поэтому его интерфейс и возможности ещё могут измениться до стабильного релиза.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru