

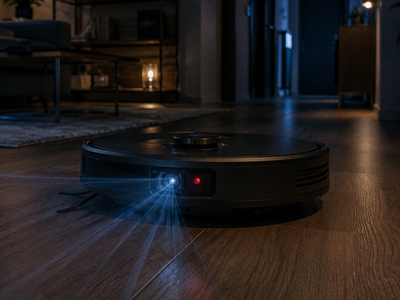

Мужчина доказал измену жены с помощью камеры робота-пылесоса

Мужчина доказал измену жены с помощью камеры робота-пылесоса

Мужчина доказал измену жены с помощью камеры робота-пылесоса

Житель Тайваня доказал измену жены с помощью камеры робота-пылесоса, отсудил компенсацию, а затем сам получил пять месяцев тюрьмы за незаконную съёмку. Мужчина заподозрил супругу после того, как нашёл чужую зубную щётку в их загородном доме. Записи с камеры на парковке показали человека, который ранее подвозил его жену.

Через три месяца мужчина попытался связаться с супругой через приложение робота-пылесоса и увидел в трансляции того же гостя.

Камера устройства записала, как жена переодевается, ложится с мужчиной в кровать и ходит по дому обнажённой. Владелец сохранил видео и предъявил его суду как доказательство романа.

Сама измена на Тайване не считается уголовным преступлением, однако нарушение супружеских прав может стать основанием для денежной компенсации. Мужчина потребовал 2 млн тайваньских долларов, но получил 500 тыс. — около $19 тыс.

После этого жена подала встречный иск. Она заявила, что интимные кадры были записаны без её согласия, а датчики и индикаторы пылесоса не давали понять, что ведётся съёмка. Муж утверждал, что суд уже принял видео как доказательство, а значит, оно допустимо.

Суд с такой логикой не согласился. Использовать запись в гражданском деле оказалось можно, но незаконный способ её получения никуда не исчез. Право на неприкосновенность частной жизни признали более значимым, чем супружеские обязанности.

В итоге мужчина получил пять месяцев заключения и штраф 150 тыс. тайваньских долларов — 30% от выигранной компенсации.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru