


Исследователь заставил Kaspersky Endpoint Security записать DLL в System32

Исследователь заставил Kaspersky Endpoint Security записать DLL в System32

Исследователь заставил Kaspersky Endpoint Security записать DLL в System32

Независимый исследователь под псевдонимом Nightmare Eclipse опубликовал экспериментальный эксплойт HardBreacher для уязвимости в Kaspersky Endpoint Security. По его словам, неизвестная ранее брешь позволяет обычному пользователю обойти ограничения Windows и создать файл в защищённой директории C:\Windows\System32.

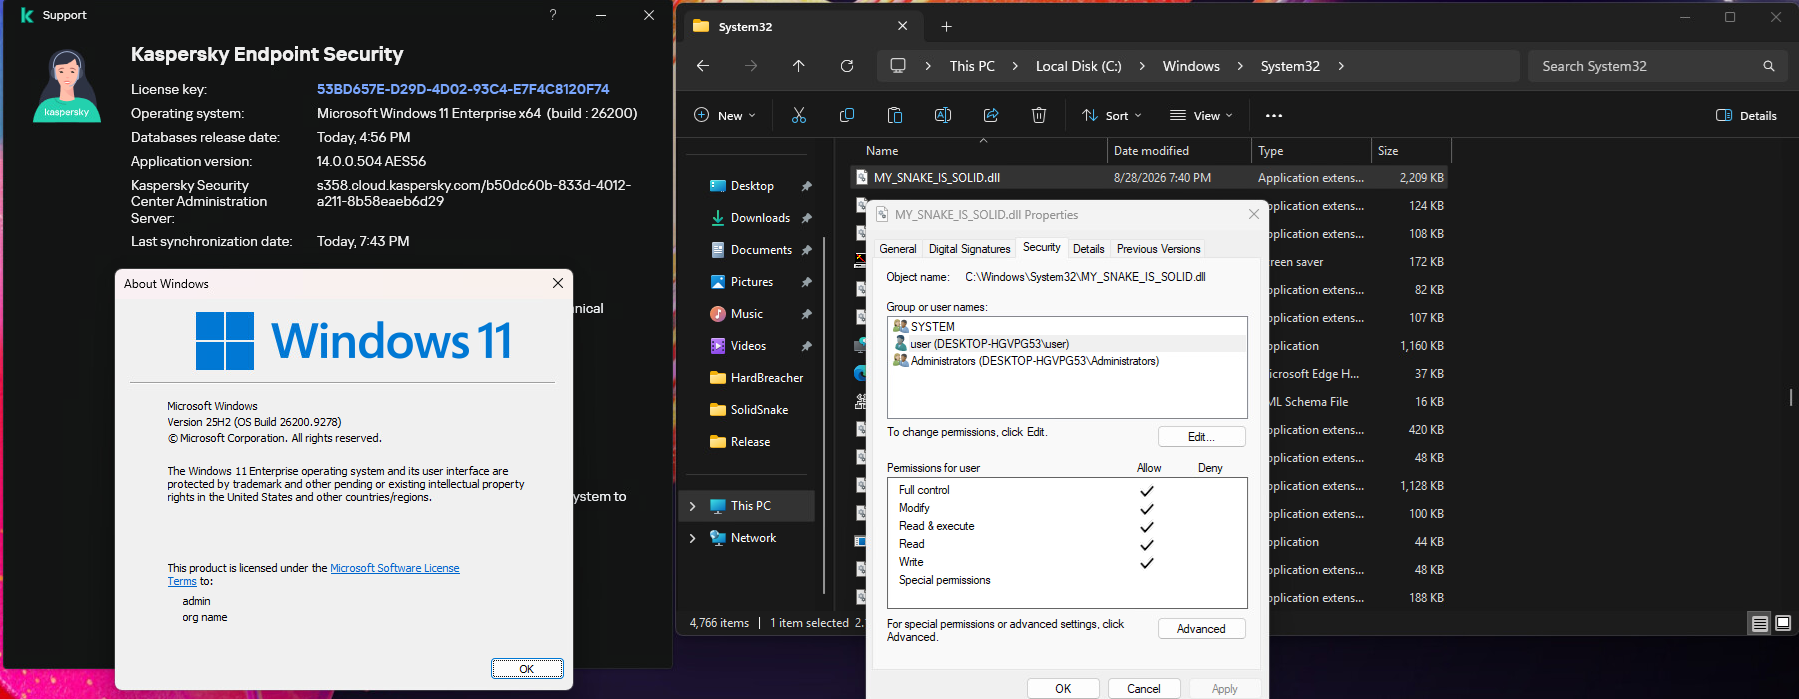
Эксплойт тестировался на полностью обновлённой Windows 11 25H2 с Kaspersky Endpoint Security 14.0.0.504.

При успешном запуске эксплойт создавал в System32 файл MY_SNAKE_IS_SOLID.dll, после чего предоставлял текущему непривилегированному пользователю полный доступ к нему. В нормальной ситуации стандартная учётная запись проделать такой трюк не может.

Предполагаемая проблема связана с взаимодействием защитного продукта и его интерфейсного процесса. Получив контроль над ним, исследователь смог влиять на операции с файлами и нарушать работу отдельных механизмов программы. Полные технические детали пока не раскрыты.


Сам автор признаёт, что HardBreacher работает нестабильно: запуски часто заканчиваются ошибкой, поэтому попытки приходится повторять. Стабильное выполнение произвольного кода с правами SYSTEM также не продемонстрировано.

Независимые специалисты пока не воспроизвели результат. Уязвимость не получила CVE, а «Лаборатория Касперского» публично не подтвердила проблему и не назвала возможные затронутые версии. Делать выводы обо всей линейке продуктов по одному испытанному выпуску рано.

Однако опубликованный код уже привлекает внимание. Ранее инструменты Nightmare Eclipse для обхода Microsoft Defender пытались применять в реальных атаках, хотя большинство попыток провалилось.

Update:

Официальный комментарий «Лаборатории Касперского»:

«"Лаборатория Касперского" устранила недостаток, обнаруженный с помощью экспериментальной утилиты HardBreacher. Обновление с необходимыми исправлениями выпущено и устанавливается автоматически — при необходимости пользователи также могут запустить его вручную».

Подпишитесь на новости

ChatGPT научился создавать GIF и редактировать отдельные кадры

Танцующего кота теперь можно заказать прямо в ChatGPT, причём вместе со скоростью танца и правками отдельных кадров. OpenAI выпустила Images 2.6: обновление добавляет создание GIF-анимаций по текстовому запросу или загруженному изображению.

О возможностях новой версии OpenAI рассказала в официальном анонсе. Готовую анимацию можно доработать в чате: изменить скорость воспроизведения, просмотреть последовательность покадрово и отредактировать отдельные кадры.

В демонстрации компания показывает создание GIF с танцующим котом по одной просьбе пользователя.

Сценарии выходят за пределы кошачьей дискотеки: анимированные маскоты, реакции для соцсетей, зацикленные изображения товаров и раскадровки для будущих видео. Исходником может стать даже простой набросок.


Заодно OpenAI заявляет об ускорении генерации изображений на 50%. Разработчикам предложили две модели в API: GPT-Image-2.6 Flare с акцентом на скорость и Sunburst — на качество и сохранение деталей при редактировании. Flare при низком качестве может создавать картинку всего за шесть секунд.

В API также появились разметка областей для точечных правок, экспорт SVG и параметр сложности, управляющий объёмом планирования при выполнении запроса.

По данным корпорации, через ChatGPT, Codex и API пользователи создают уже 4 млрд изображений в неделю. Images 2.6 объявлена доступной на всех тарифах ChatGPT и Codex в веб-версии, настольных и мобильных приложениях.

RSS: Новости на портале Anti-Malware.ru