


Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Компания «Эфшесть/F6» сообщила о блокировке теневого сервиса nulltrace, который позволял анонимно регистрировать домены в российских зонах без подтверждения личности. Через площадку, по данным специалистов, создавали сайты для фишинга, мошенничества и других киберпреступлений.

Расследование началось с фишингового ресурса в зоне .su, атаковавшего клиентов иностранного банка.

После его блокировки аналитики обнаружили, что связанный адрес электронной почты использовался для регистрации целой сети поддельных банковских сайтов.

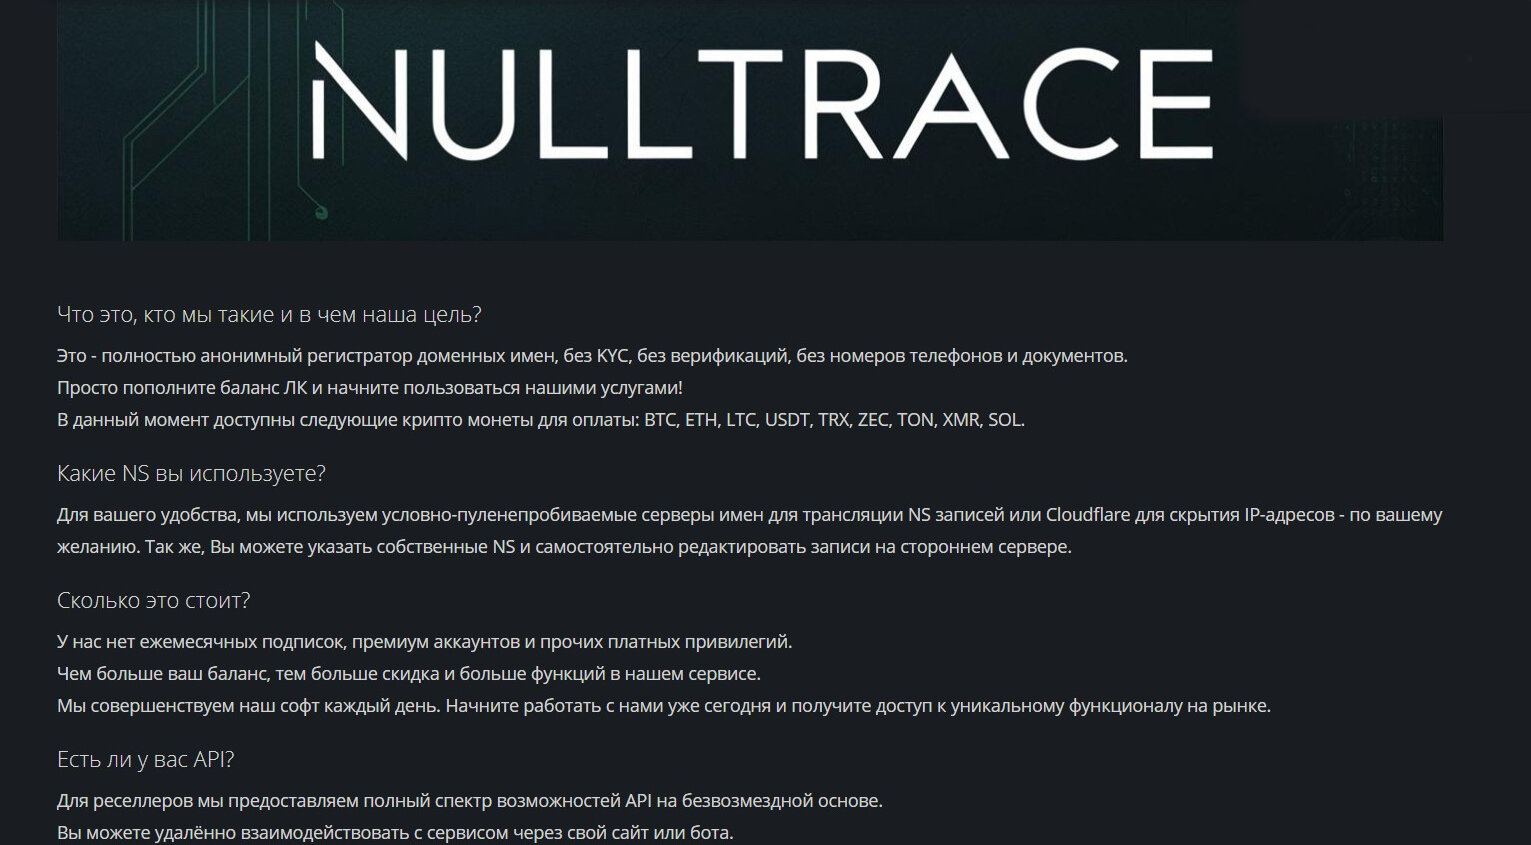
След привёл на закрытый форум и сайт nulltrace[.]su. Там клиентам предлагали получить домен без электронной почты, номера телефона и проверки личности, а расплатиться — криптовалютой. Удобный сервис: никаких документов, никаких вопросов.


25 февраля CERT F6 передал сведения о домене регистратору для проверки. Владелец nulltrace не смог подтвердить регистрационные данные, и 5 марта домен окончательно разделегировали. Вместе с витриной стали недоступны сайты клиентов, зарегистрированные через сервис в зонах .ru и .su.

Хозяин площадки после блокировки переехал в доменную зону .ws, сменил провайдера и продолжил работу. Однако регистрацию адресов в российских зонах из списка услуг убрал, оставив только .com и .info.

По данным F6, в 2025 году на зону .ru приходилось 42,3% фишинговых и 11,4% мошеннических доменов, нацеленных на россиян. Годом ранее доля фишинговых ресурсов достигала 72,9%. Снижение аналитики связывают с ускорением блокировок со стороны регуляторов и CERT.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru