


Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

Теневой регистратор доменов nulltrace лишился зон .ru и .su

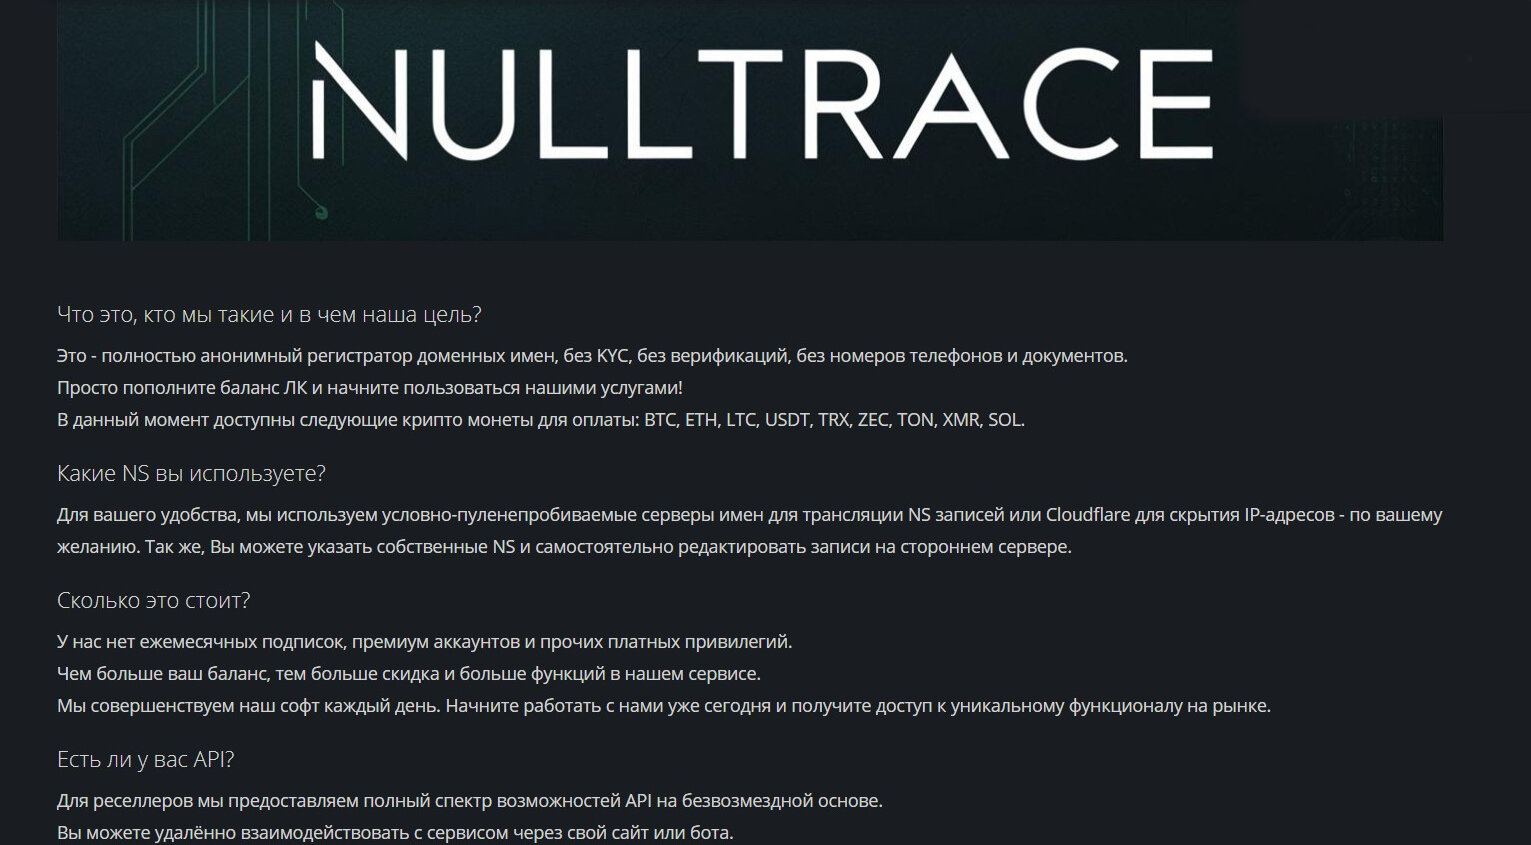
Компания «Эфшесть/F6» сообщила о блокировке теневого сервиса nulltrace, который позволял анонимно регистрировать домены в российских зонах без подтверждения личности. Через площадку, по данным специалистов, создавали сайты для фишинга, мошенничества и других киберпреступлений.

Расследование началось с фишингового ресурса в зоне .su, атаковавшего клиентов иностранного банка.

После его блокировки аналитики обнаружили, что связанный адрес электронной почты использовался для регистрации целой сети поддельных банковских сайтов.

След привёл на закрытый форум и сайт nulltrace[.]su. Там клиентам предлагали получить домен без электронной почты, номера телефона и проверки личности, а расплатиться — криптовалютой. Удобный сервис: никаких документов, никаких вопросов.


25 февраля CERT F6 передал сведения о домене регистратору для проверки. Владелец nulltrace не смог подтвердить регистрационные данные, и 5 марта домен окончательно разделегировали. Вместе с витриной стали недоступны сайты клиентов, зарегистрированные через сервис в зонах .ru и .su.

Хозяин площадки после блокировки переехал в доменную зону .ws, сменил провайдера и продолжил работу. Однако регистрацию адресов в российских зонах из списка услуг убрал, оставив только .com и .info.

По данным F6, в 2025 году на зону .ru приходилось 42,3% фишинговых и 11,4% мошеннических доменов, нацеленных на россиян. Годом ранее доля фишинговых ресурсов достигала 72,9%. Снижение аналитики связывают с ускорением блокировок со стороны регуляторов и CERT.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru