


Сторонние Android-приложения получат доступ к системе сканирования контента

Сторонние Android-приложения получат доступ к системе сканирования контента

Сторонние Android-приложения получат доступ к системе сканирования контента

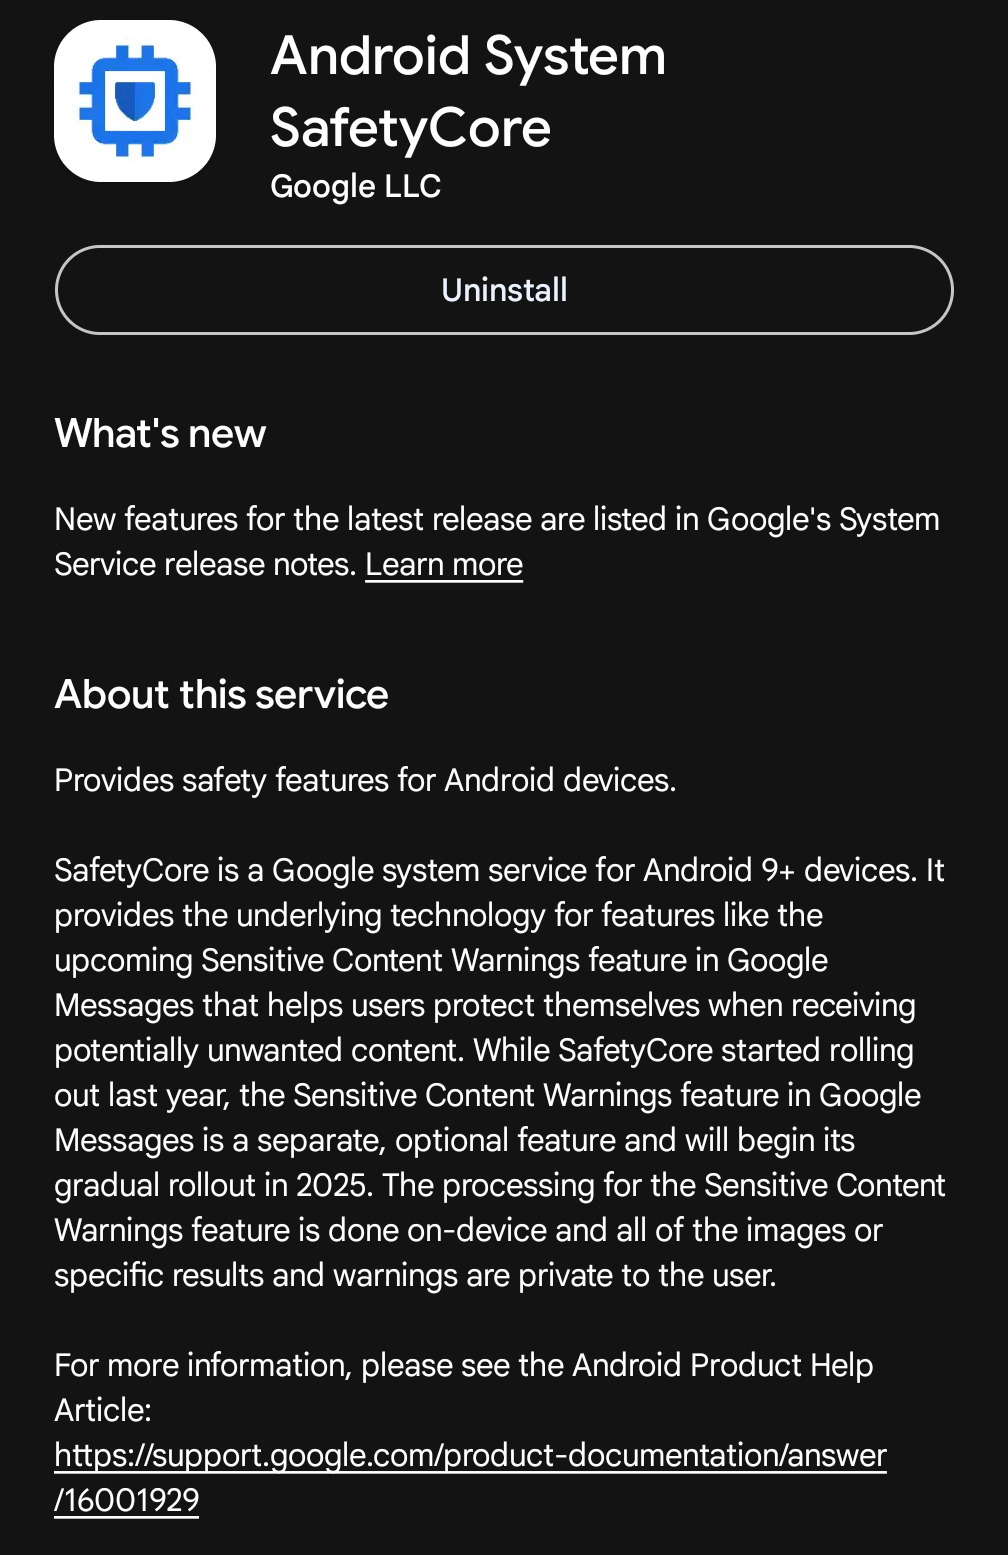
Google разрабатывает общедоступный Android API, с помощью которого сторонние приложения смогут проверять изображения и другие файлы на устройстве и классифицировать их по уровню безопасности. В основе механизма лежит идея SafetyCore — системного компонента, который уже размывает интимные изображения в Google Messages.

ContentSafetyManager сможет принимать изображения, необработанные файлы и другие типы мультимедиа.

После анализа система присвоит контенту один из четырёх статусов: разрешён, требует предупреждения, заблокирован или не классифицирован. Приложение затем само решит, показать изображение, размыть его или спрятать.

Обработка должна выполняться локально (без отправки фотографий на серверы Google). При этом сам API не даёт приложению доступа ко всей галерее: соответствующие разрешения всё равно придётся получить отдельно.


Именно здесь начинается неприятная часть. Эксперты опасаются, что вредоносная программа с избыточными правами сможет прогонять через классификатор большие объёмы пользовательских файлов, составлять профили владельцев или использовать результаты анализа не по назначению. Google рекомендует разработчикам запрашивать только минимально необходимые разрешения.


Сам SafetyCore ранее вызвал скандал из-за автоматической установки без явного согласия пользователей и отсутствия обычного ярлыка. Компонент скачали более миллиарда раз, а некоторые владельцы Android устанавливают специальную заглушку, чтобы Play Store не мог вернуть его после удаления.


Google обещает локальную обработку и конфиденциальность. Пользователи задают логичный вопрос: если всё настолько безопасно, почему приложение сначала появилось на смартфоне, а объяснения — потом?

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru