


Под видом новой Kingston DDR5 покупателю продали перепаянную DDR4

Под видом новой Kingston DDR5 покупателю продали перепаянную DDR4

Под видом новой Kingston DDR5 покупателю продали перепаянную DDR4

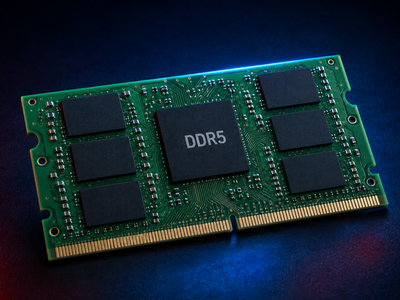
Пользователь соцсети X под ником watagjt столкнулся с необычной подделкой оперативной памяти. Купленный им якобы новый модуль Kingston Fury Beast DDR5-5600 объёмом 32 ГБ внешне не вызывал подозрений, но работать отказался. После снятия радиатора выяснилось: на плату DDR5 установили микросхемы DDR4.

Упаковка выглядела нераспечатанной, радиатор, наклейка и маркировка — стандартно.

Модуль выдавал себя за Kingston KF556C40BB-32 с частотой 5600 МГц и таймингами CL40.


Под радиатором обнаружились следы флюса и пустые контактные площадки, указывающие на перепайку. При этом на самих микросхемах красовалась маркировка Micron 2UG45 D8DDZ. Код D8DDZ действительно относится к чипам DDR5-5600, поэтому по одной надписи подвох заметить было практически невозможно.


Подделку выдала физическая конструкция. Некоторые микросхемы Micron DDR4 выпускаются в корпусах размером 9 × 11 мм — таких же, как DDR5. Однако их BGA-разводка различается: у DDR4 предусмотрено 78 контактов, а у DDR5 — 82. Чипы удалось припаять к плате, но часть площадок осталась незадействованной, поэтому модуль оказался электрически несовместимым и не мог запуститься.

Пока радиатор находился на месте, увидеть следы переделки и лишние контакты было невозможно. Владелец посоветовал осторожнее относиться к подозрительно дешёвой памяти, даже если продавец клянётся, что упаковку никто не вскрывал.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru