


Wildberries без анонса открыла мессенджер WB Chat для всех

Wildberries без анонса открыла мессенджер WB Chat для всех

Wildberries без анонса открыла мессенджер WB Chat для всех

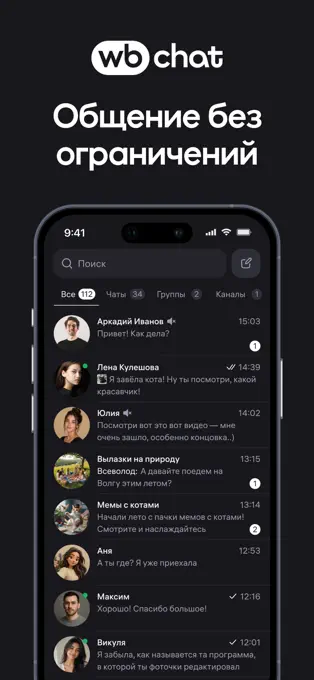
Wildberries без официального анонса открыла доступ к мессенджеру WB Chat. Аутентификация проходит через WB ID. Интерфейс предлагает знакомый набор: личные чаты, группы и каналы, которые можно создавать прямо с главного экрана.

Работающее приложение обнаружило издание «Код Дурова». Сервис уже можно скачать в Google Play, App Store и RuStore, а для любителей не устанавливать лишнее доступна веб-версия.

Диалоги распределены по вкладкам «Все», «Чаты», «Группы» и «Каналы». Также предусмотрены папки, «Избранное», статусы и юзернеймы.

Пользователи могут отправлять фотографии и видео, пересылать сообщения и отвечать на них. Есть и расшифровка голосовых: отдельная кнопка превращает аудиозапись в текст. Наконец-то можно узнать, что человек наговорил за три минуты, не включая его монолог в общественном транспорте.


Навигация построена вокруг плавающей панели с разделами профиля, чатов и настроек. В профиле доступны аватар, имя, статус и выбор уникального имени пользователя.

WB Chat находится на стадии бета-тестирования, поэтому разработчики предупреждают о возможных ошибках. В Google Play приложение собрало более тысячи загрузок и получило рейтинг 2,5 балла на основе 27 отзывов. Издателем указана компания WB FZE, зарегистрированная в свободной экономической зоне Хамрия в эмирате Шарджа.

Ранее Wildberries зарегистрировала десятки доменов, связанных с мессенджером. Глава компании Татьяна Ким рассказывала, что после российского запуска сервис планируют вывести и на зарубежные рынки.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru