


WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

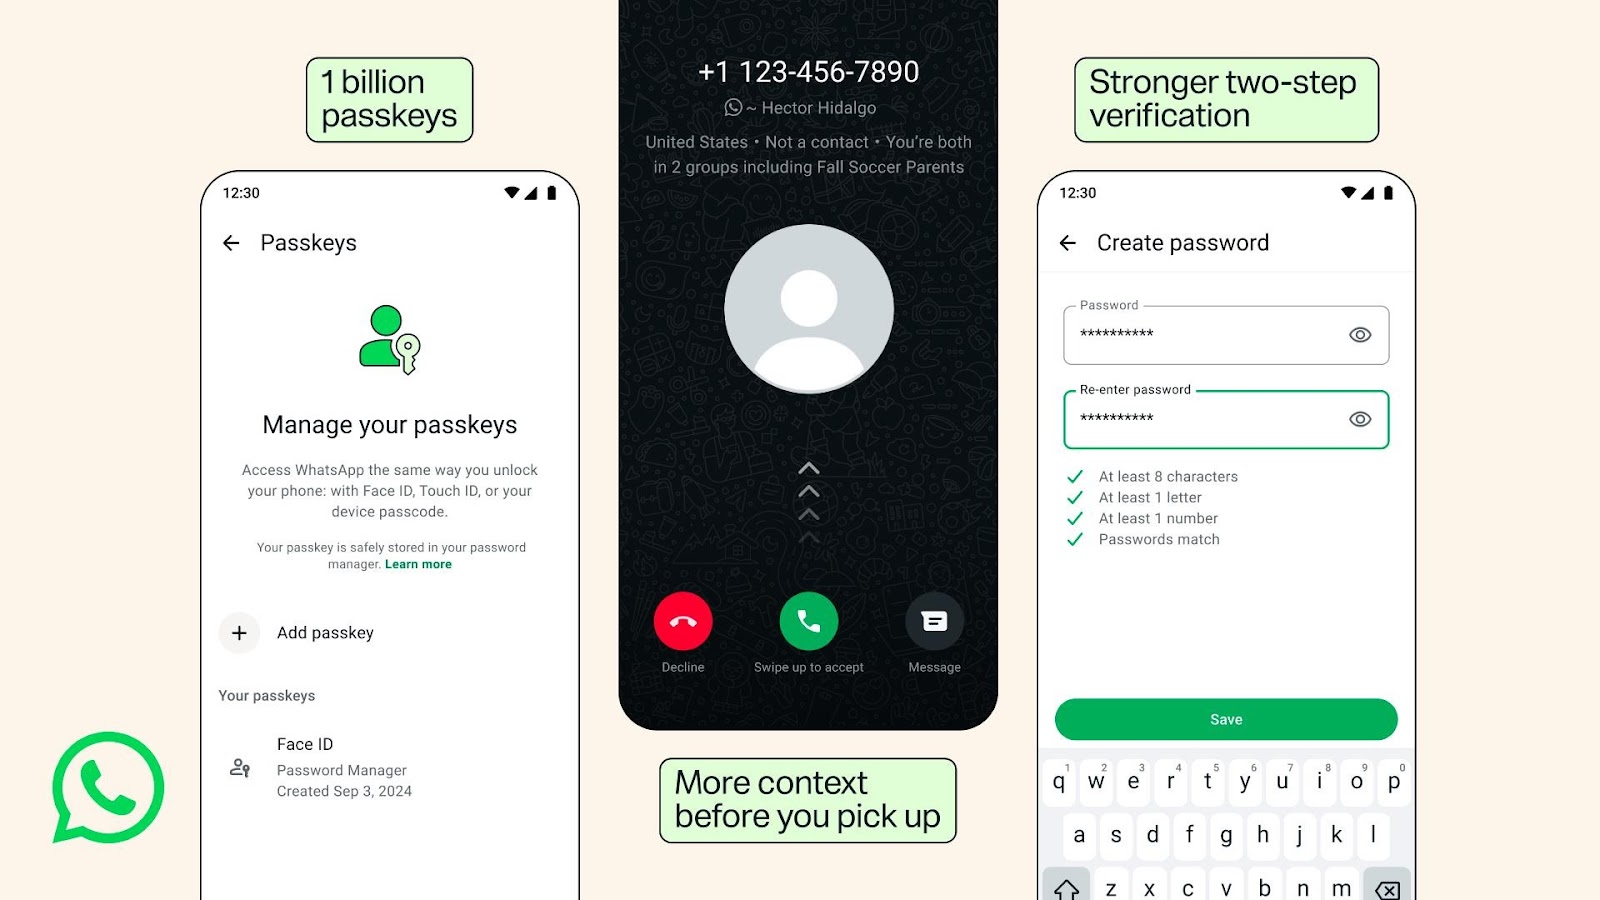
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) прокачивает защиту учётных записей: пользователи смогут привязать к одному аккаунту сразу несколько ключей доступа — например, отдельно для устройств на Android и iOS. Входить в мессенджер можно будет без пароля и СМС-кода, используя биометрию или способ разблокировки устройства.

Ключи доступа считаются устойчивыми к фишингу, поскольку привязаны к конкретному сервису и не требуют передачи секретной комбинации.

По данным Meta, такой способ аутентификации в WhatsApp уже используют более миллиарда человек. На Android функция появилась в октябре 2023 года, а на iOS — в начале 2024-го. Управлять ключами можно через раздел «Настройки» → «Аккаунт» → «Ключи доступа».


Заодно WhatsApp решил похоронить легендарный шестизначный ПИН-код для двухэтапной проверки. Вместо него пользователям предложат полноценный пароль — длинный, с буквами, цифрами и специальными символами. В компании отдельно намекнули: если защитой аккаунта до сих пор служит комбинация «123456», пора перестать испытывать судьбу.

Ещё одно обновление получат владельцы Android-устройств. При звонке с неизвестного номера WhatsApp покажет больше контекста: откуда поступает вызов, сохранён ли собеседник в контактах и есть ли у него общие группы с получателем.

Телефонные мошенники любят торопить жертву, а дополнительная информация даст пользователю хотя бы несколько секунд подумать перед ответом.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru