


WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

WhatsApp разрешит привязать несколько ключей доступа к одному аккаунту

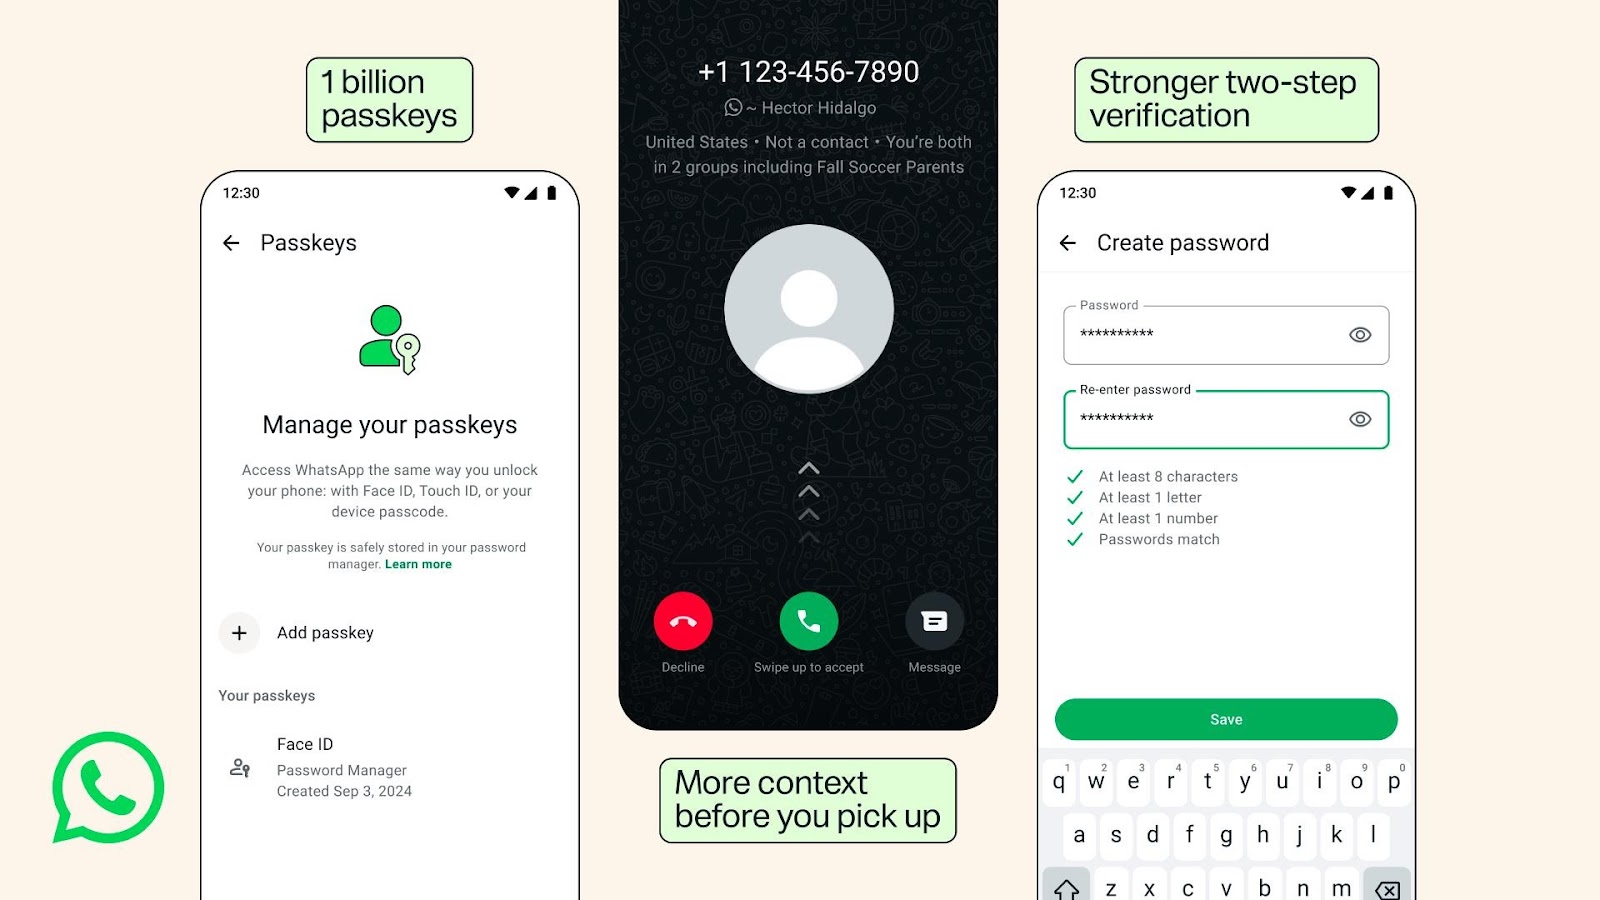
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) прокачивает защиту учётных записей: пользователи смогут привязать к одному аккаунту сразу несколько ключей доступа — например, отдельно для устройств на Android и iOS. Входить в мессенджер можно будет без пароля и СМС-кода, используя биометрию или способ разблокировки устройства.

Ключи доступа считаются устойчивыми к фишингу, поскольку привязаны к конкретному сервису и не требуют передачи секретной комбинации.

По данным Meta, такой способ аутентификации в WhatsApp уже используют более миллиарда человек. На Android функция появилась в октябре 2023 года, а на iOS — в начале 2024-го. Управлять ключами можно через раздел «Настройки» → «Аккаунт» → «Ключи доступа».


Заодно WhatsApp решил похоронить легендарный шестизначный ПИН-код для двухэтапной проверки. Вместо него пользователям предложат полноценный пароль — длинный, с буквами, цифрами и специальными символами. В компании отдельно намекнули: если защитой аккаунта до сих пор служит комбинация «123456», пора перестать испытывать судьбу.

Ещё одно обновление получат владельцы Android-устройств. При звонке с неизвестного номера WhatsApp покажет больше контекста: откуда поступает вызов, сохранён ли собеседник в контактах и есть ли у него общие группы с получателем.

Телефонные мошенники любят торопить жертву, а дополнительная информация даст пользователю хотя бы несколько секунд подумать перед ответом.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru