


Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

Новый WEB-прокси Telegram усложнит блокировку трафика мессенджера

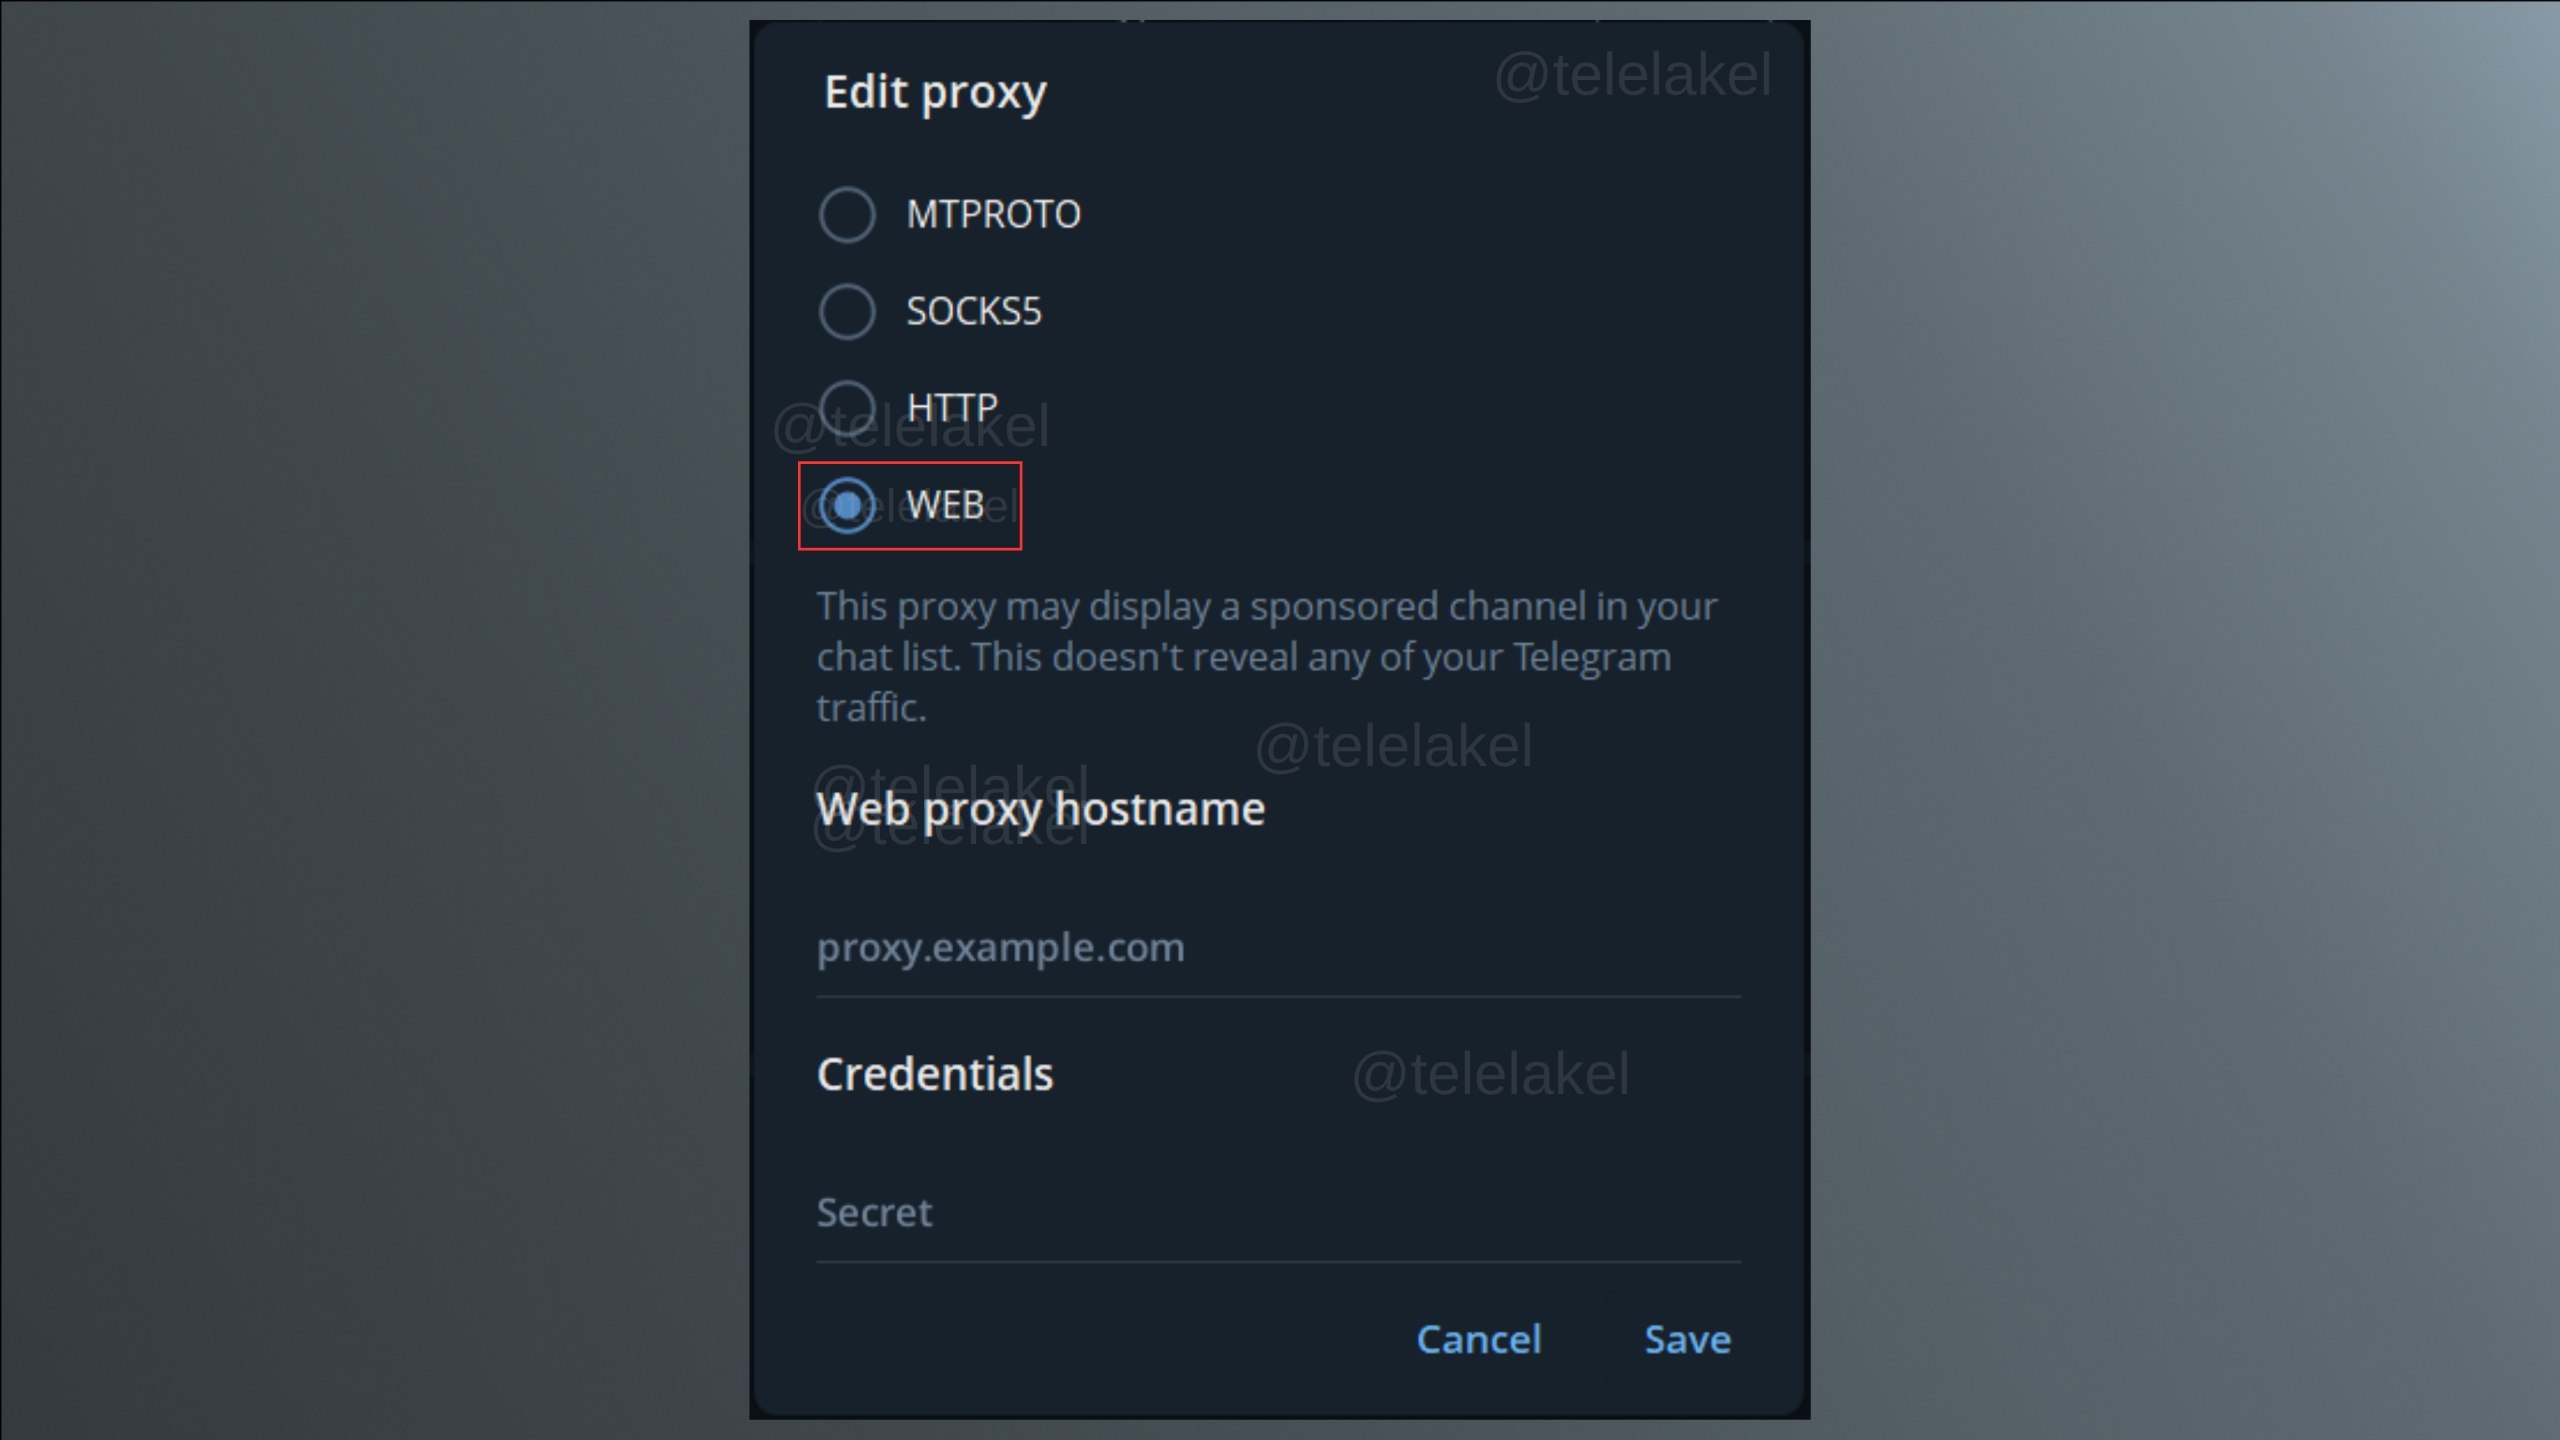
В Telegram Desktop появилась начальная реализация нового WEB-прокси, который прячет соединения мессенджера внутри обычного HTTPS- и WebSocket-трафика. Для провайдера пользователь будет выглядеть так, будто просто открыл сайт, хотя под капотом вовсю работает MTProxy.

Изменения обнаружили в коде клиента. Разработчики добавили более 3 тыс. строк, отдельный транспорт WEB-прокси, настройки домена и элементы интерфейса вроде «Открыть браузер» и «Ожидание браузера».

Схема работает так: Telegram Desktop открывает встроенную веб-страницу и устанавливает защищённое WebSocket-соединение с доменом, внешне похожим на обычный сайт. Несколько подключений MTProxy объединяются в один поток и отправляются через этот канал.

На серверной стороне промежуточный узел разделяет поток обратно на отдельные соединения и передаёт их обычному MTProxy. При этом релею не требуется расшифровывать содержимое переписки, он работает транспортным сортировщиком.

Источник: @telelakel


Сам домен может одновременно показывать посетителям полноценный сайт. Специальная мостовая страница открывается только клиенту Telegram после проверки, поэтому заблокировать такой канал отдельно от обычного веб-ресурса становится сложнее.

Новая технология не делает трафик абсолютно невидимым: системы глубокого анализа пакетов могут искать характерные признаки и поведенческие аномалии. Но фильтрации придётся аккуратнее отличать мессенджер от легитимного HTTPS, иначе под раздачу попадут обычные сайты.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru