


Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

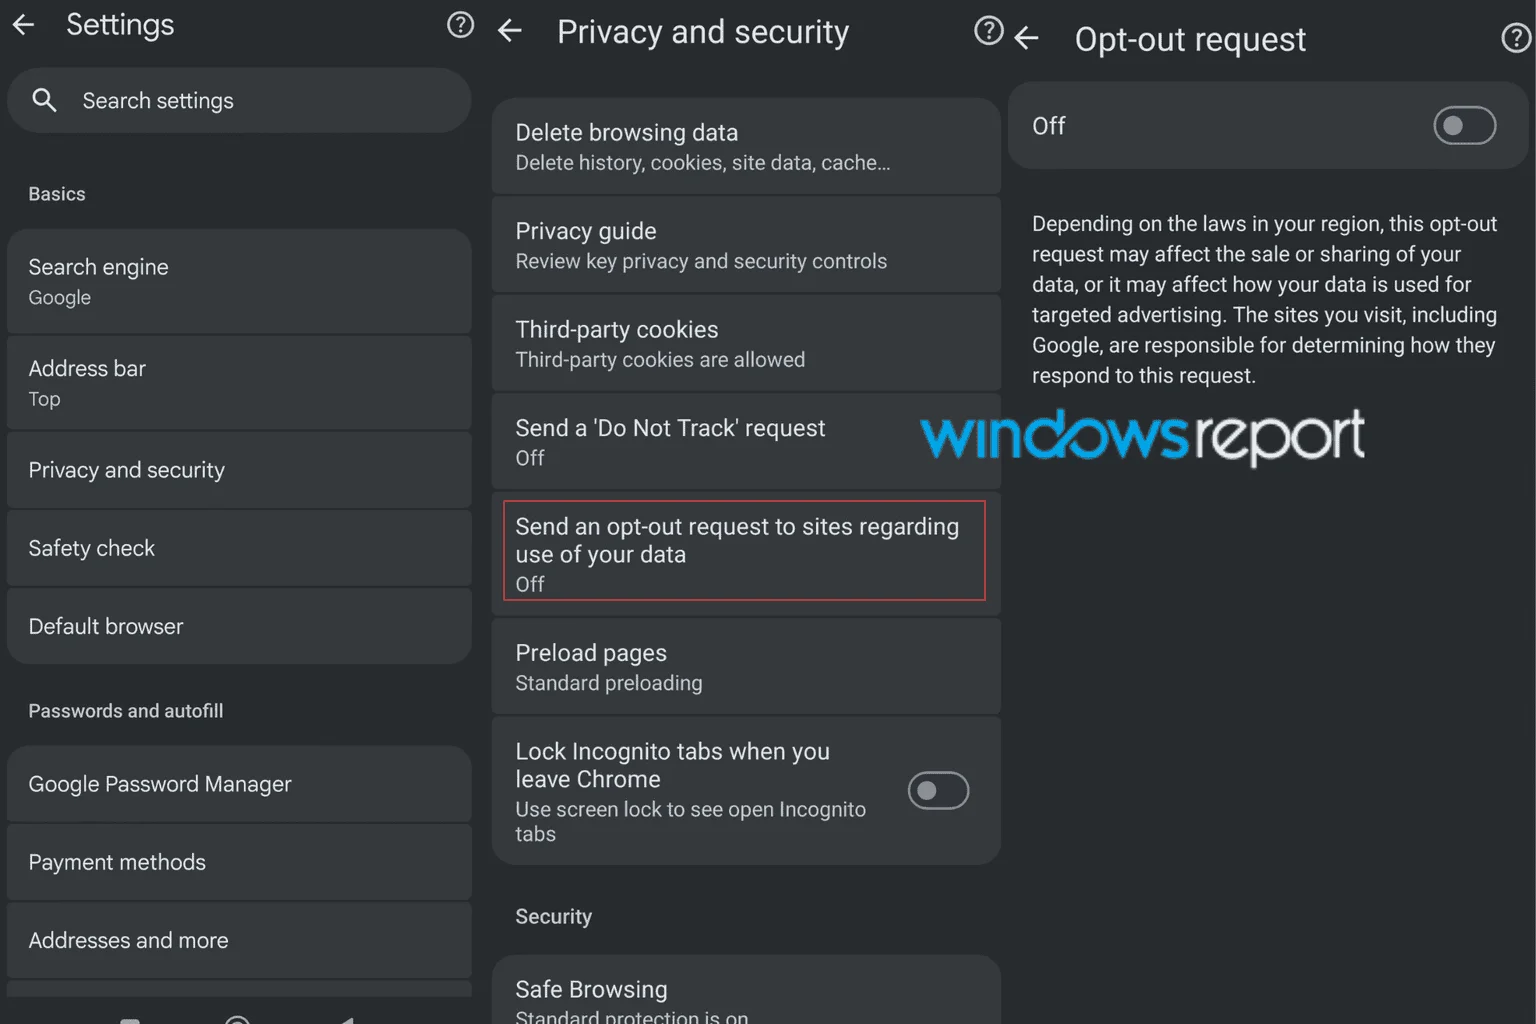
Google тестирует в Chrome Canary видимый переключатель Global Privacy Control — GPC. Он позволит одним нажатием отправлять сайтам просьбу не продавать и не передавать персональные данные, а также не использовать их для таргетированной рекламы.

При включении функции браузер должен добавлять к веб-запросам сигнал Sec-GPC: 1 и передавать соответствующее значение через navigator.globalPrivacyControl.

В регионах с подходящим законодательством такая настройка может считаться официальным отказом от продажи или распространения данных. Например, GPC предназначен для реализации права «Не продавать и не передавать» по калифорнийскому закону CCPA. Подробнее механизм описан на сайте проекта GPC.

Новый переключатель появился в разделе конфиденциальности Chrome Canary, прежде всего на Android. Экспериментальные флаги доступны также на Windows, macOS, Linux и ChromeOS, однако на десктопах пользовательский интерфейс пока развёрнут не полностью.


Да и на Android функция сейчас работает с оговорками. Один флаг добавляет переключатель в настройки, а другой активирует сам сигнал. В ходе тестирования оказалось, что включения одной только красивой кнопки недостаточно: чтобы сайты действительно получили Sec-GPC: 1, приходится отдельно запускать Force Global Privacy Control Signal.

Даже после полноценного запуска GPC не станет волшебной кнопкой. Браузер лишь сообщает пожелание пользователя, а сайт сам определяет, как на него реагировать. Реальный эффект зависит от поддержки стандарта и законодательства конкретного региона.

В стабильной версии Chrome функции пока нет, а её поведение ещё может измениться.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru