


Firefox научился следить за товарами и сообщать о выгодных ценах

Firefox научился следить за товарами и сообщать о выгодных ценах

Firefox научился следить за товарами и сообщать о выгодных ценах

Mozilla тестирует в Firefox функцию фонового мониторинга сайтов. Браузер сможет самостоятельно следить за ценами, наличием товаров, стартом продаж билетов и другими изменениями, а затем присылать уведомления. Бесконечное обновление страницы можно будет наконец оставить машине, ей всё равно не надоедает.

Новинка стала частью экспериментального ИИ-интерфейса Smart Window и пока скрыта в тестовой сборке Firefox Nightly. Управлять отслеживанием можно через внутреннюю страницу about:smartwindowtasks.

Пользователю нужно выбрать сайт и описать условие для срабатывания уведомления. Firefox будет периодически проверять страницу в фоновом режиме и сообщит, когда обнаружит нужное изменение.

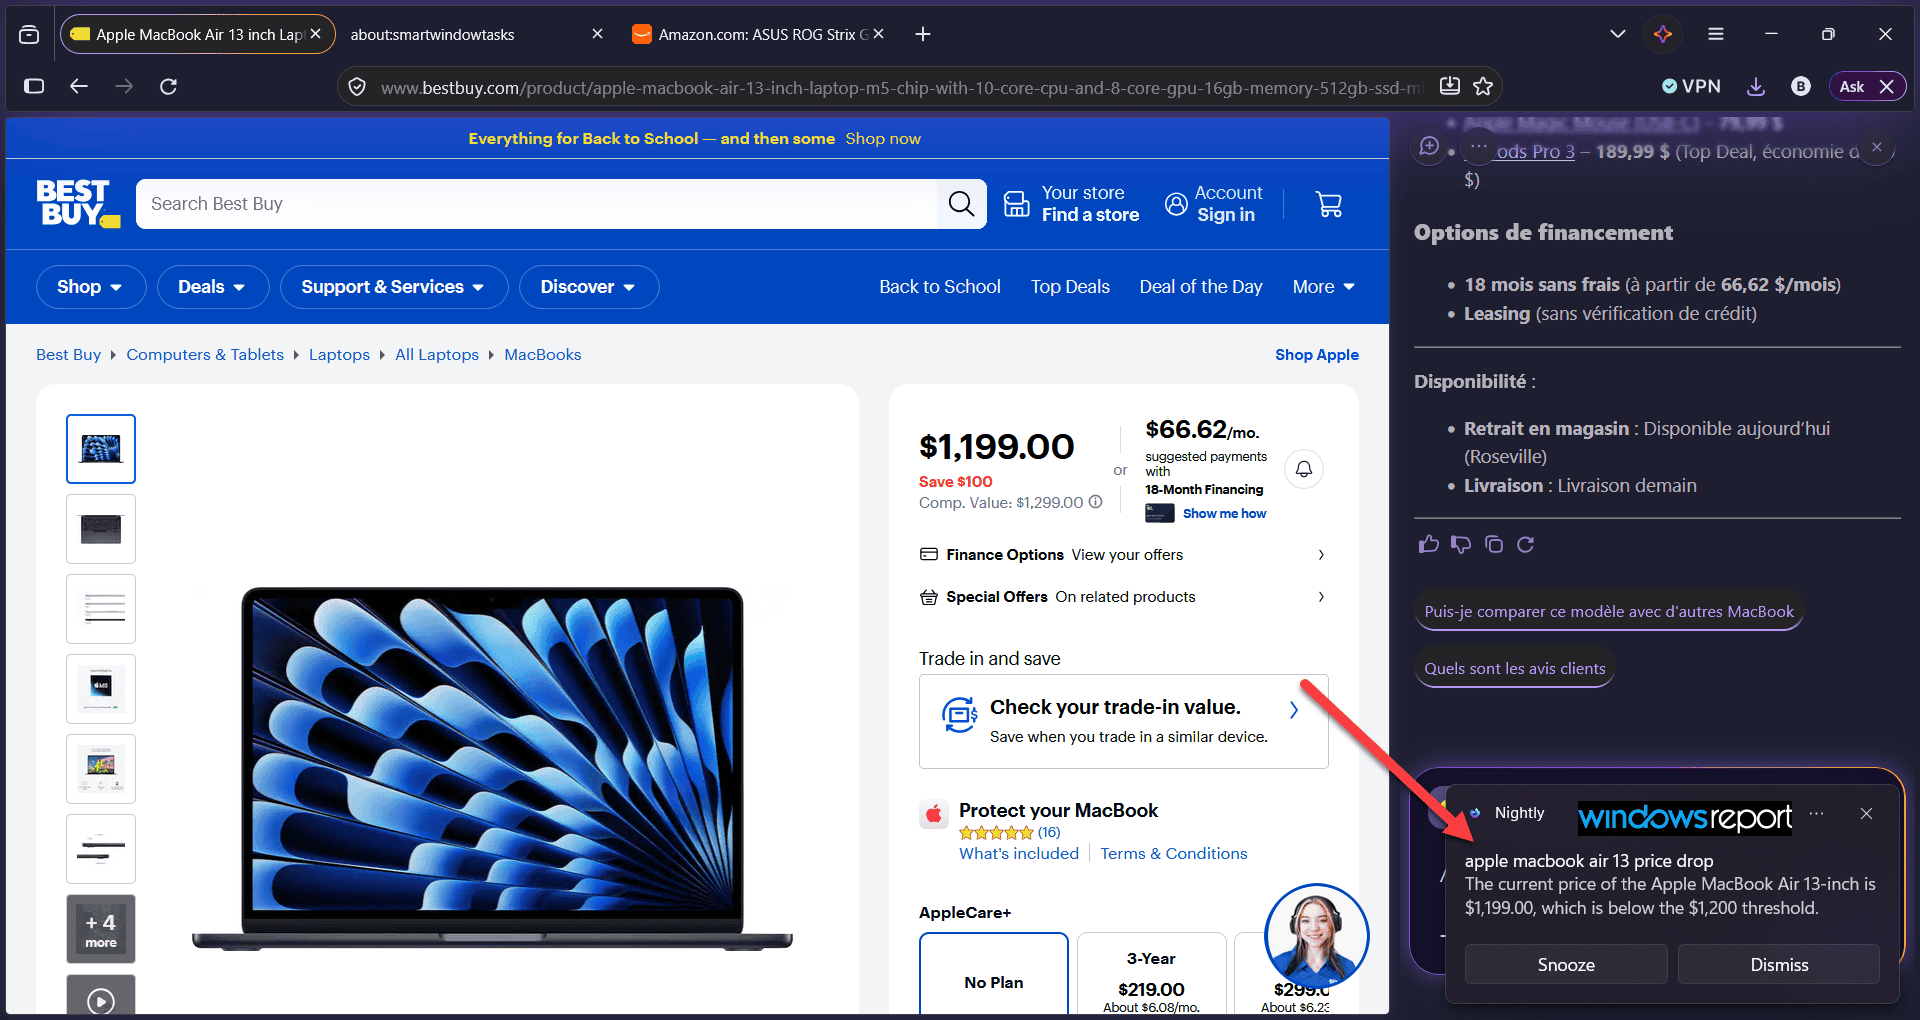
Журналисты Windows Report испытали функцию на странице Apple MacBook Air в магазине Best Buy. Они попросили браузер подать сигнал, если ноутбук подешевеет до суммы менее 1200 долларов. Когда цена опустилась до 1199 долларов, Firefox показал уведомление на рабочем столе и записал результат в историю.


Каждое задание можно редактировать, приостанавливать и запускать вручную. Smart Window также показывает последнее состояние отслеживаемой страницы и ведёт журнал срабатываний. Таким образом, Firefox метит на территорию специализированных сервисов наблюдения за ценами и наличием товаров.

Smart Window уже умеет работать с содержимым открытых страниц и вкладок через ИИ-интерфейс. Фоновое наблюдение расширит эту концепцию: браузер будет не только разбираться в увиденном, но и терпеливо ждать нужного момента.

Впрочем, пока праздновать победу над пропущенными скидками рано. Mozilla не сообщила, появится ли функция в стабильной версии Firefox и когда это может произойти.

Подпишитесь на новости

Выписка из WhatsApp: троян добирается до прав SYSTEM в Windows

Финансовый документ в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) может оказаться пропуском для злоумышленника в Windows. Исследователи разобрали цепочку заражения, которая начинается с ZIP-архива с исполняемым файлом и заканчивается установкой трояна для удаленного доступа VulcanRAT207.A.

Согласно исследованию Morphisec, приманкой служит файл Statement.exe, замаскированный под финансовую выписку.

После запуска он распаковывает загрузчик в памяти и проверяет окружение: ищет признаки виртуальной машины, песочницы и средств анализа.

Затем вредонос пытается повысить привилегии и внедрить загрузчик в процесс службы планировщика заданий Windows. Для этого используется техника PoolParty, задействующая механизм пула потоков. Поскольку служба работает от имени LocalSystem, следующие компоненты получают права SYSTEM.


Атакующие также используют подписанный драйвер GoFly для остановки отдельных защитных процессов Baidu. Для закрепления создается задача, запускающая легитимную утилиту VulkanInfo, которая подхватывает вредоносную DLL.

Финальный троян поддерживает операции с файлами, выполнение команд, управление учетными записями, захват экрана и удаленный доступ к рабочему столу.

Доставка через мессенджер позволяет пройти мимо привычных почтовых фильтров. Но заражение требует запуска исполняемого файла: получение сообщения само по себе цепочку не активирует.

RSS: Новости на портале Anti-Malware.ru