


Детские смарт-часы оказались карманным шпионом для хакеров

Детские смарт-часы оказались карманным шпионом для хакеров

Детские смарт-часы оказались карманным шпионом для хакеров

GPS-часы должны помогать родителям следить за ребёнком. Но исследователи Вангелис Стикас и Фелипе Солферини показали, что некоторые модели охотно следят и за самим владельцем — причём в интересах любого, кто доберётся до дырявой платформы.

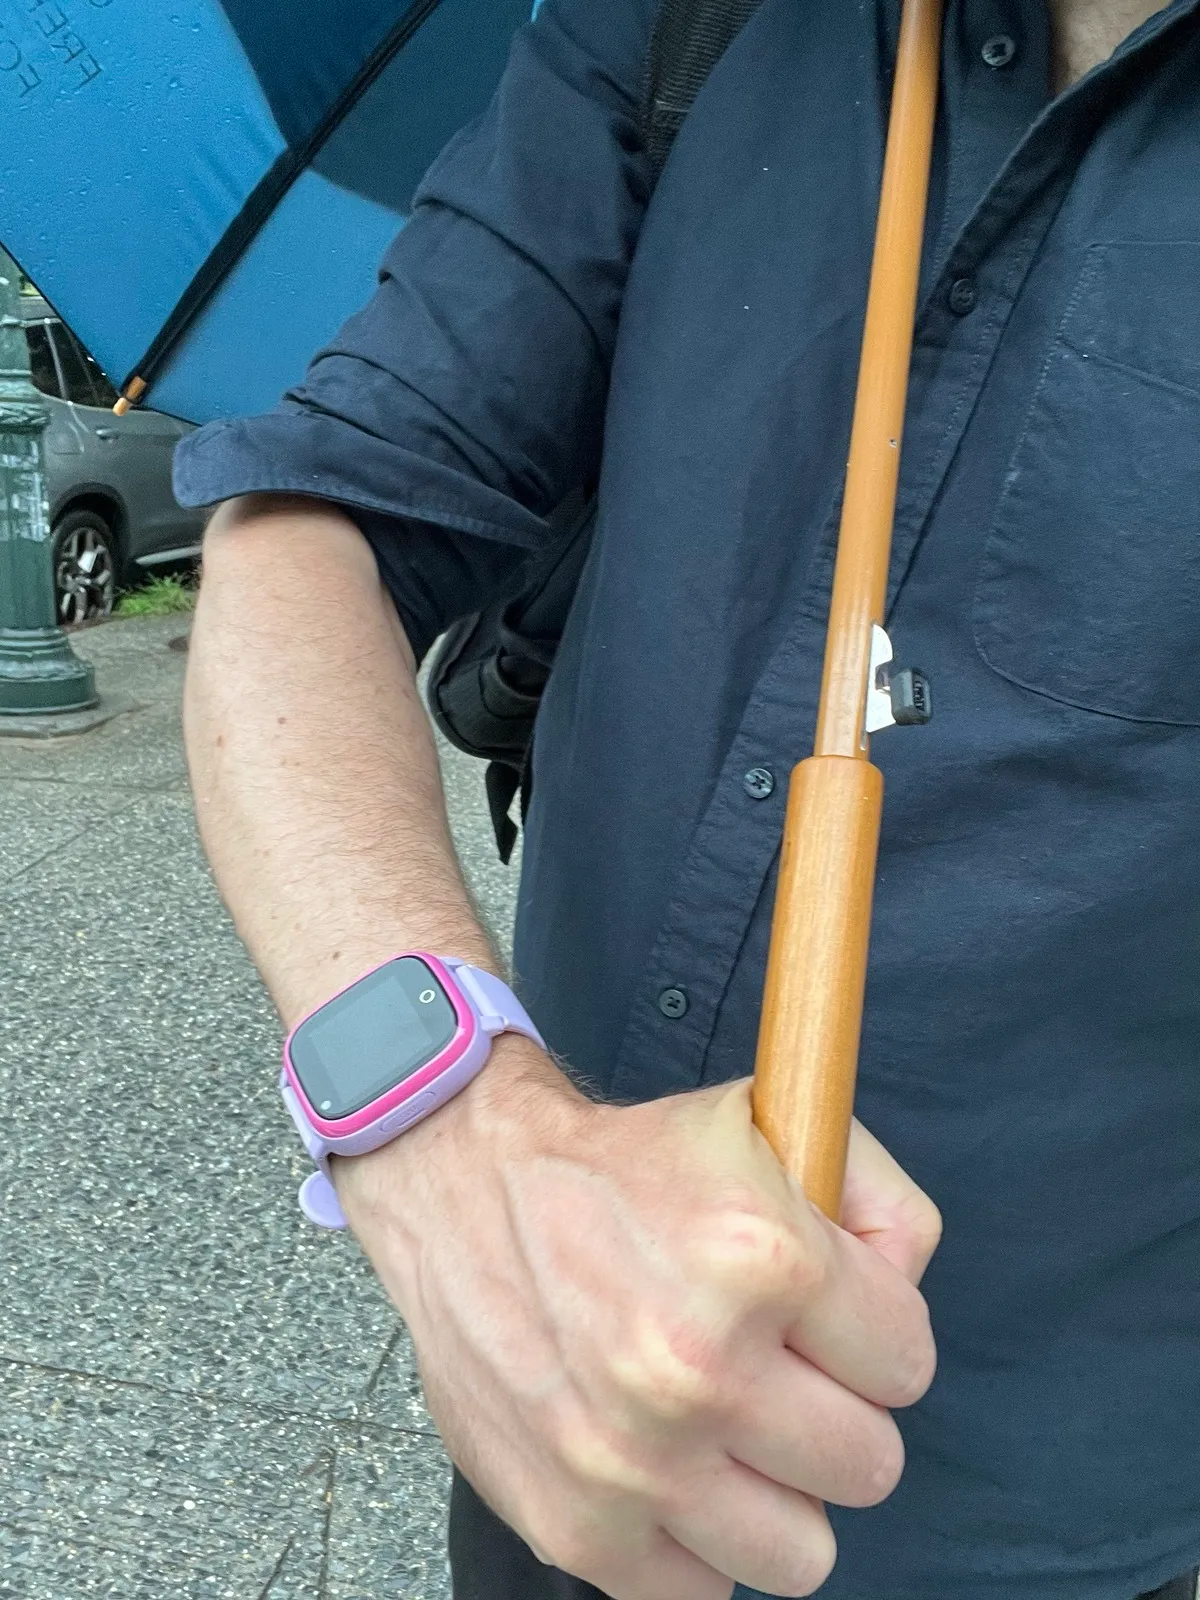
Во время эксперимента специалисты взломали детские смарт-часы стоимостью менее 30 долларов, которые носил журналист WIRED.

Исследователи отслеживали его маршрут, незаметно делали снимки встроенной камерой и включали микрофон. Устройство при этом не подавало никаких признаков слежки. Очень заботливый гаджет — только непонятно, о ком именно он заботится.


Проблема оказалась куда шире одной розовой безделушки. Исследователи изучили более 70 GPS-часов и автомобильных трекеров. Свыше 60 брендов использовали инфраструктуру двух китайских платформ — SETracker и NewGPS2012. Вместе с SinoTrack на три цепочки поставок приходятся десятки миллионов устройств.


В некоторых случаях защита была настолько условной, что отсутствие нормальной аутентификации позволяло отправлять команды практически любому гаджету. Злоумышленник мог отслеживать или подменять геолокацию, перехватывать сообщения, менять экстренные контакты, включать микрофон, камеру и видеозапись.


У SinoTrack исследователи также обнаружили демонстрационную учётную запись с доступом к миллионам устройств и SQL-инъекцию, открывавшую сведения о местоположении, паролях и автомобилях. В NewGPS2012 похожие уязвимости позволяли выполнять код на серверах. Специалисты заметили и признаки того, что инфраструктуру могли взломать раньше них.

Представитель SETracker заявил, что проблемы устранены. Незадолго до выступления исследователей на Black Hat прежние методы атаки действительно перестали работать, однако полноту исправлений подтвердить не удалось. В SinoTrack и NewGPS2012 уязвимости, по их данным, всё ещё сохраняются.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru