


WhatsApp заставит каналы признаваться в использовании ИИ

WhatsApp заставит каналы признаваться в использовании ИИ

WhatsApp заставит каналы признаваться в использовании ИИ

Сгенерировал картинку — повесь табличку. WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) разрабатывает функцию, с помощью которой администраторы каналов смогут помечать публикации с ИИ-контентом.

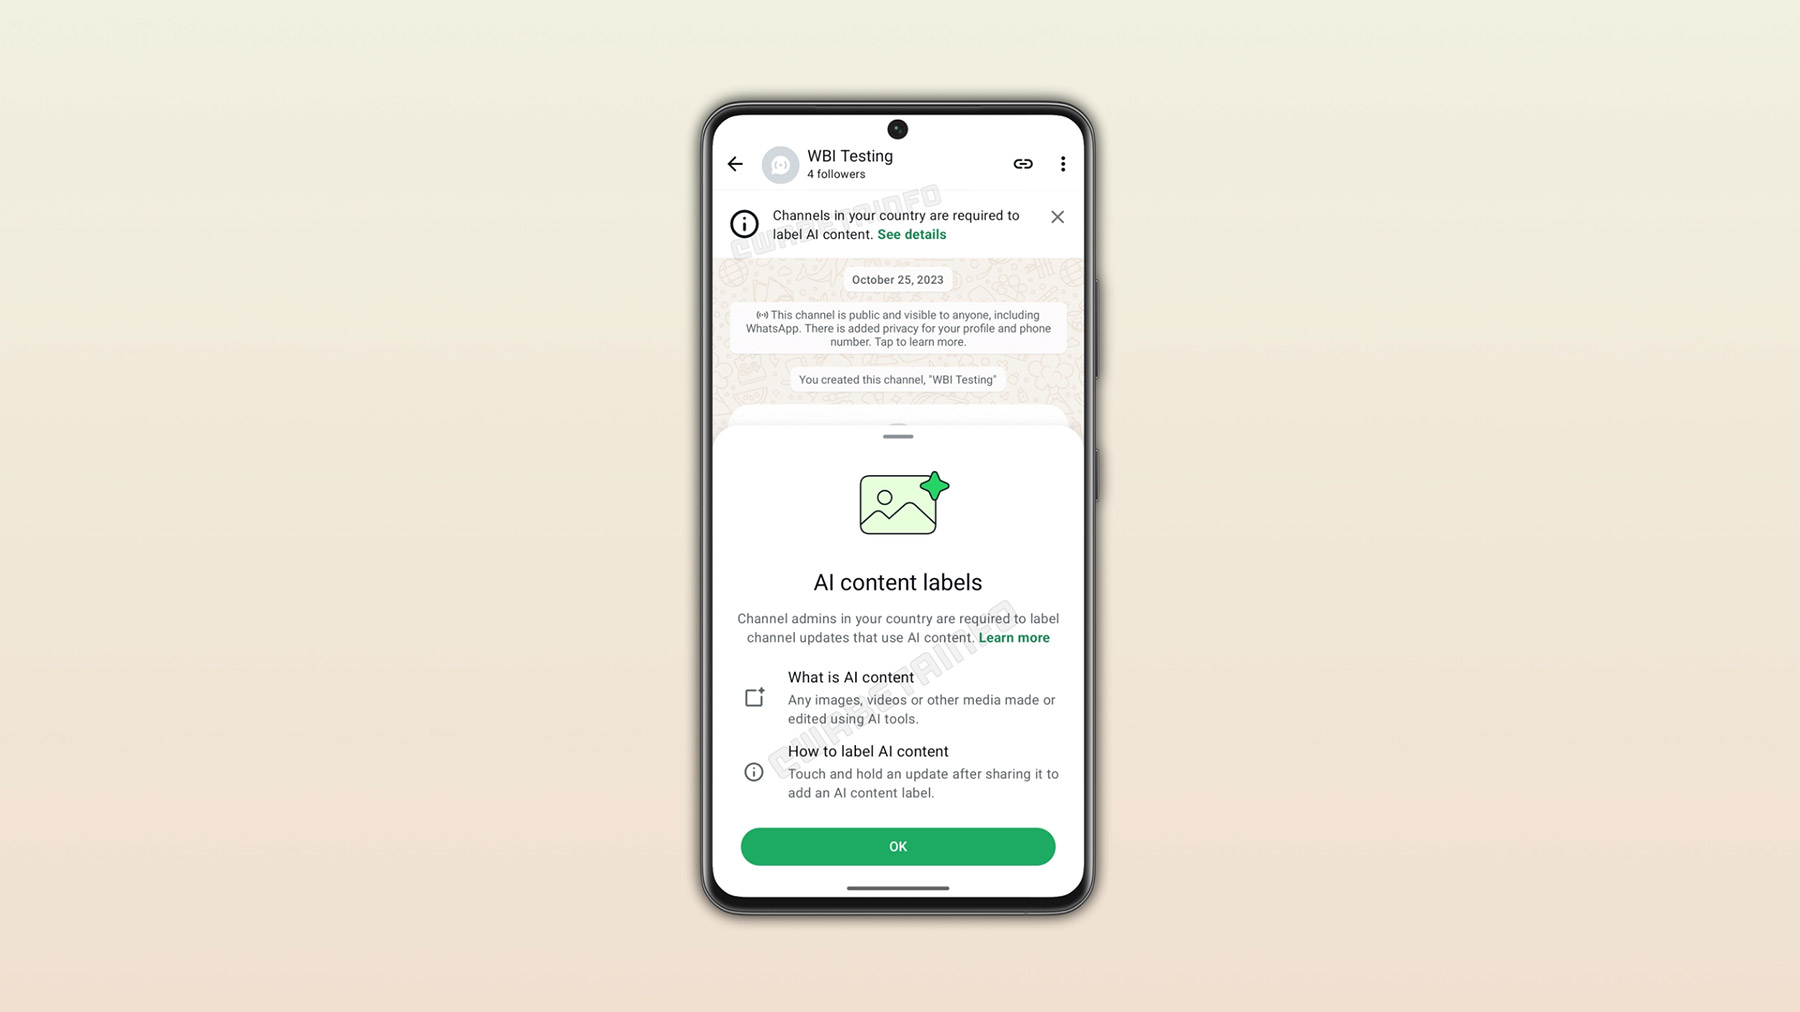
Функция, судя по всему, связана с новыми требованиями ЕС к прозрачности материалов, созданных искусственным интеллектом. Нововведение заметили специалисты WABetaInfo в свежей бета-версии мессенджера для Android.

На экране с описанием нововведения WhatsApp прямо предупреждает: администраторы каналов в некоторых странах обязаны маркировать обновления, в которых используется ИИ-контент.

Работать всё будет так: после публикации администратор сможет зажать сообщение, открыть контекстное меню и выбрать пункт «Добавить метку ИИ-контента».


На сообщении появится заметная маркировка, сообщающая подписчикам, что медиаматериал создан или отредактирован с помощью искусственного интеллекта. Не исключено, что убрать такую метку после добавления уже не получится.

Маркировать придётся не всё подряд. В нынешнем описании ИИ-контентом называются изображения, видео и другие медиаматериалы, созданные либо изменённые нейросетевыми инструментами. На сгенерированные тексты требование, по имеющимся данным, не распространяется. Так что нейросеть всё ещё сможет писать посты инкогнито.

Пока функция существует только в тестовой сборке WhatsApp для Android и недоступна обычным пользователям. Версия для iOS и более широкий запуск, вероятно, последуют позднее.

Остаётся главный вопрос: появится ли маркировка по всему миру или только в странах, где её требует законодательство.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru