


Мобильный интернет заметно урезали: только треть сессий без ограничений

Мобильный интернет заметно урезали: только треть сессий без ограничений

Мобильный интернет заметно урезали: только треть сессий без ограничений

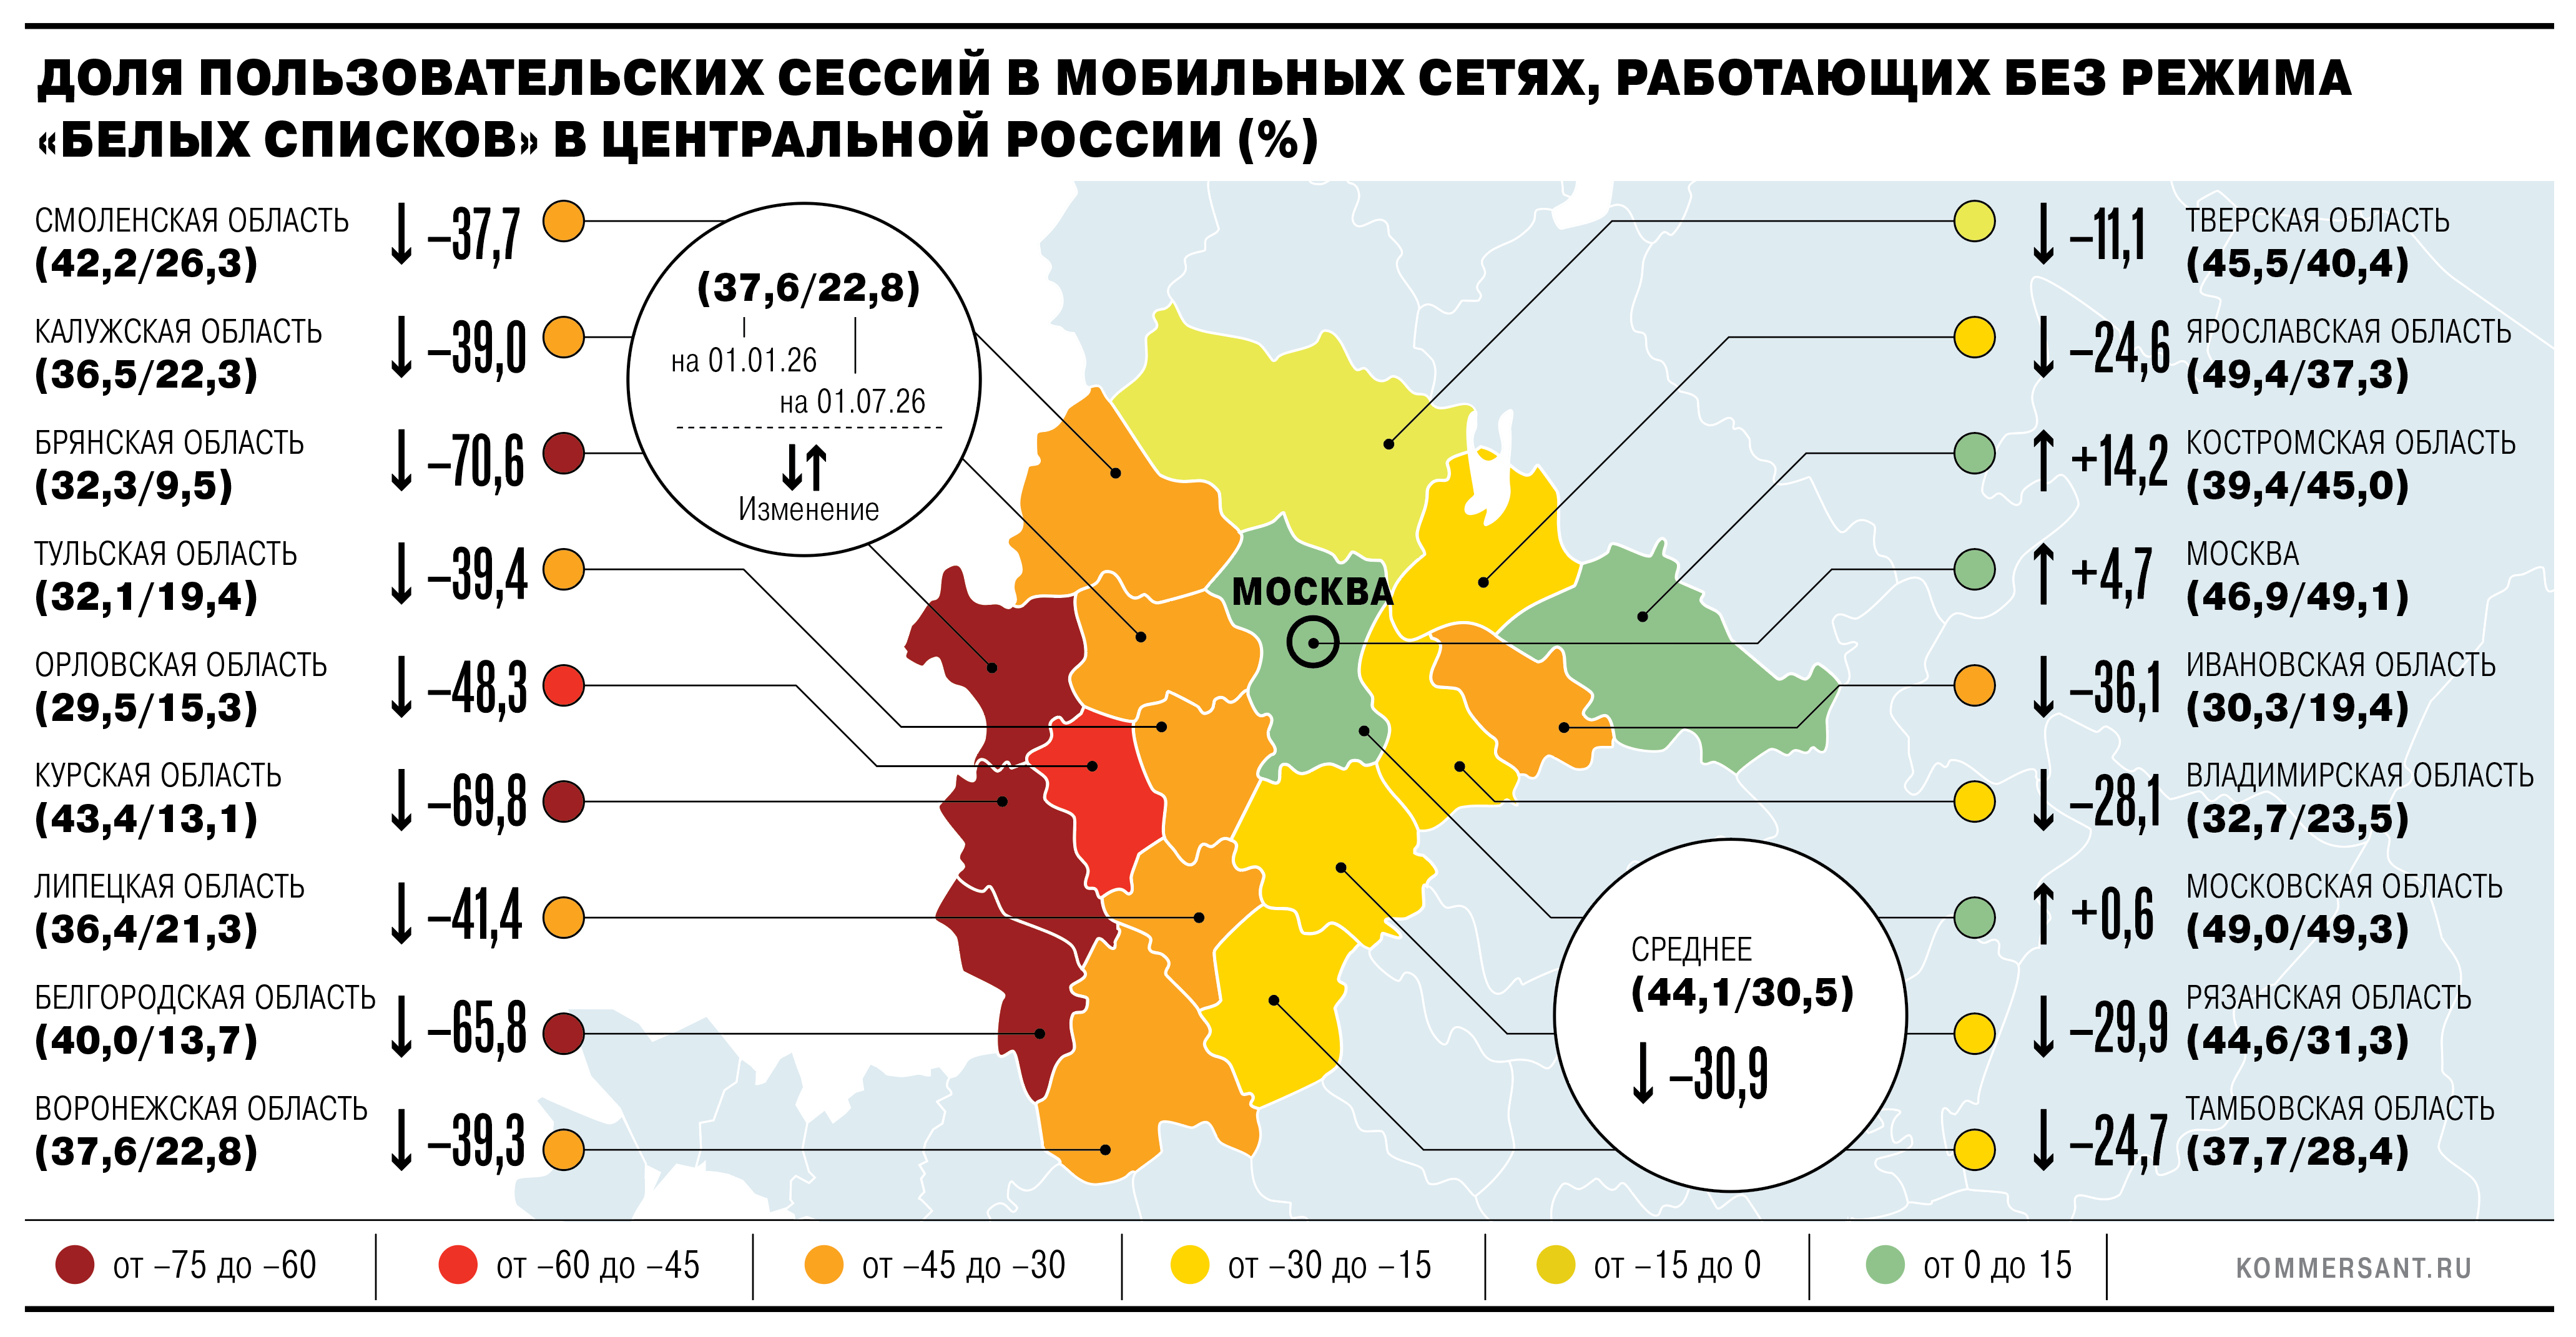
В июле только 30,5% пользовательских сессий в мобильных сетях Центральной России проходило без ограничений. В остальных случаях абонентам оставили цифровой паёк — доступ лишь к ресурсам из белого списка Минцифры, следует из исследования Vigo.

Компания проанализировала около 1 млрд сессий. С января доля подключений в режиме белого списка в Центральной России выросла в среднем на 31%.

Сильнее всего ограничения ощущаются в приграничных регионах. В Брянской, Курской и Белгородской областях к концу июля без них проходило лишь 12% сессий. То есть почти девять из десяти подключений работали в урезанном режиме.

В Москве и Подмосковье свободными оставались около 49% сессий, в Санкт-Петербурге — 43,9%, а в Ленинградской области — 58,9%. Наиболее вольготно в июне чувствовали себя пользователи Еврейской автономной области, Тывы и Магаданской области: там без белых списков проходило от 69 до 75,7% подключений.


Источник: «КоммерсантЪ»


В разрешённый перечень входят «Госуслуги», сайты госорганов, сервисы Яндекса, VK, маркетплейсы и ресурсы операторов связи. В Vigo считают, что процедура добавления новых площадок должна стать прозрачнее, а уже включённые сервисы обязаны работать без перебоев.

Для операторов ситуация тоже пахнет не розами. По словам экспертов, компании начали перестраивать тарифы и активнее развивать фиксированный интернет. Абоненты тем временем получают эффект неиспользованного пакета: деньги заплачены, гигабайты есть, а потратить их толком нельзя.

Пока доходы операторов спасают пакетные тарифы с голосовой связью, которая снова стала востребованной. Но в долгосрочной перспективе ограничения сужают возможности для конкуренции. А пользователь, глядя на бесполезный запас трафика, вполне может решить: раз интернета всё равно нет, почему бы хотя бы не поискать оператора подешевле.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru