


Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

Павла Дурова внесли в российский перечень террористов и экстремистов

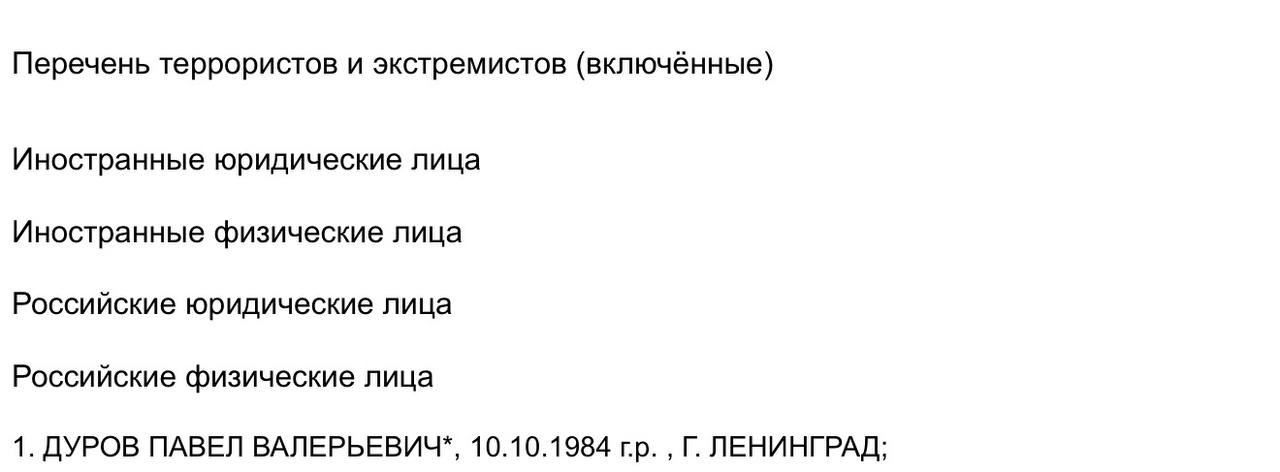
Росфинмониторинг внёс основателя Telegram Павла Дурова* в перечень террористов и экстремистов. Ранее российские силовики предъявили предпринимателю обвинение в содействии террористической деятельности и объявили его в международный розыск.

По версии ФСБ, администрация Telegram не удалила каналы, чаты и боты, которые украинские спецслужбы якобы использовали для вербовки россиян, подготовки диверсий, терактов и массовых убийств, а также для кибермошенничества.

Ответственность за это ведомство решило искать не только внутри мессенджера, но и на самом его верху.

Дурову предъявили обвинение по части 1.1 статьи 205.1 УК РФ. Речь идёт о содействии террористической деятельности. Виновным основателя Telegram пока никто не признал, это может сделать только суд.


Если дело до него дойдёт и обвинение устоит, наказание может оказаться максимально суровым. По словам адвоката Владимира Жеребенкова, статья предусматривает от восьми до 15 лет колонии либо пожизненное лишение свободы. В ходе расследования список обвинений также может пополниться другими статьями.

Включение в перечень Росфинмониторинга обычно означает жёсткие ограничения на финансовые операции в России. Так что претензии к Telegram быстро вышли за пределы требований удалить несколько каналов: теперь его основатель оказался в одном из самых серьёзных российских списков, получил уголовное обвинение и перспективу пожизненного срока.

* Внесён Росфинмониторингом в перечень террористов и экстремистов.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru