


Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

Telegram завис на Подключении: TGLock 2.0 подберёт обходной маршрут

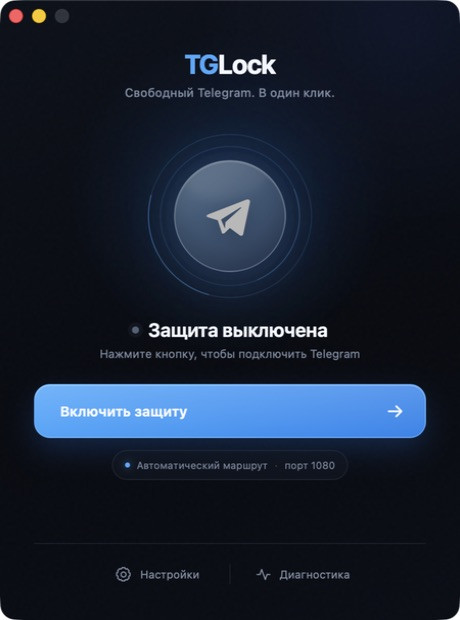
Пользователь Хабра babin2002 представил TGLock 2.0 — бесплатное приложение для Windows, macOS и Linux, которое помогает вернуть к жизни зависший на «Подключении» Telegram. Инструмент работает только с мессенджером, поэтому весь остальной трафик компьютера оставляет в покое.

TGLock поднимает локальный MTProto-прокси и отправляет зашифрованный трафик Telegram через защищённое WebSocket-соединение к веб-инфраструктуре самого сервиса.

Арендовать сервер или покупать подписку, как уточняется, не нужно: пользователь запускает приложение, нажимает «Включить защиту» и подтверждает добавление прокси в Telegram.

Первая версия умела сообщать, что защита включена, даже когда мессенджер продолжал лежать. Зелёный индикатор означал лишь, что локальный порт открылся, — работоспособность Telegram в этот праздник жизни не входила.


В TGLock 2.0 статусы разделили. Надпись «Telegram на связи» появляется только после создания рабочего WebSocket-туннеля. Если соединение обрывается, приложение перебирает запасные маршруты, временно откладывает неработающие и запоминает удачный вариант для конкретного дата-центра.

Программа не отключает проверку TLS, не меняет системный DNS и не загружает списки чужих Cloudflare-доменов. При необходимости пользователь может добавить собственный Cloudflare Worker. Есть и LAN-режим для подключения смартфона через компьютер, но оба устройства должны находиться в одной сети.

Без ограничений не обошлось. TGLock не заменяет полноценный VPN, не открывает YouTube и Discord, а голосовые и видеозвонки могут не работать из-за отсутствия UDP-проксирования. Версии для Android пока тоже нет. Сборка для macOS не подписана Developer ID, поэтому Gatekeeper способен встретить её без особого гостеприимства.

Код проекта открыт под лицензией MIT.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru