


Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Flying Eagle превратил Android-смартфоны в карманные камеры слежения

Исследователи из Hunt.io разобрали Android-троян Flying Eagle, который распространяется под видом приложений Бюро общественной безопасности. Жертве предлагают установить APK с поддельного сайта вроде 110gongan[.]com, а затем выдать ему доступ к Accessibility Services. После этого смартфон фактически меняет хозяина.

Троян записывает нажатия клавиш, делает скриншоты, показывает фишинговые окна поверх банковских и государственных приложений, читает СМС, включает камеру и микрофон. Через Android API dispatchGesture операторы могут дистанционно нажимать кнопки и управлять интерфейсом устройства.

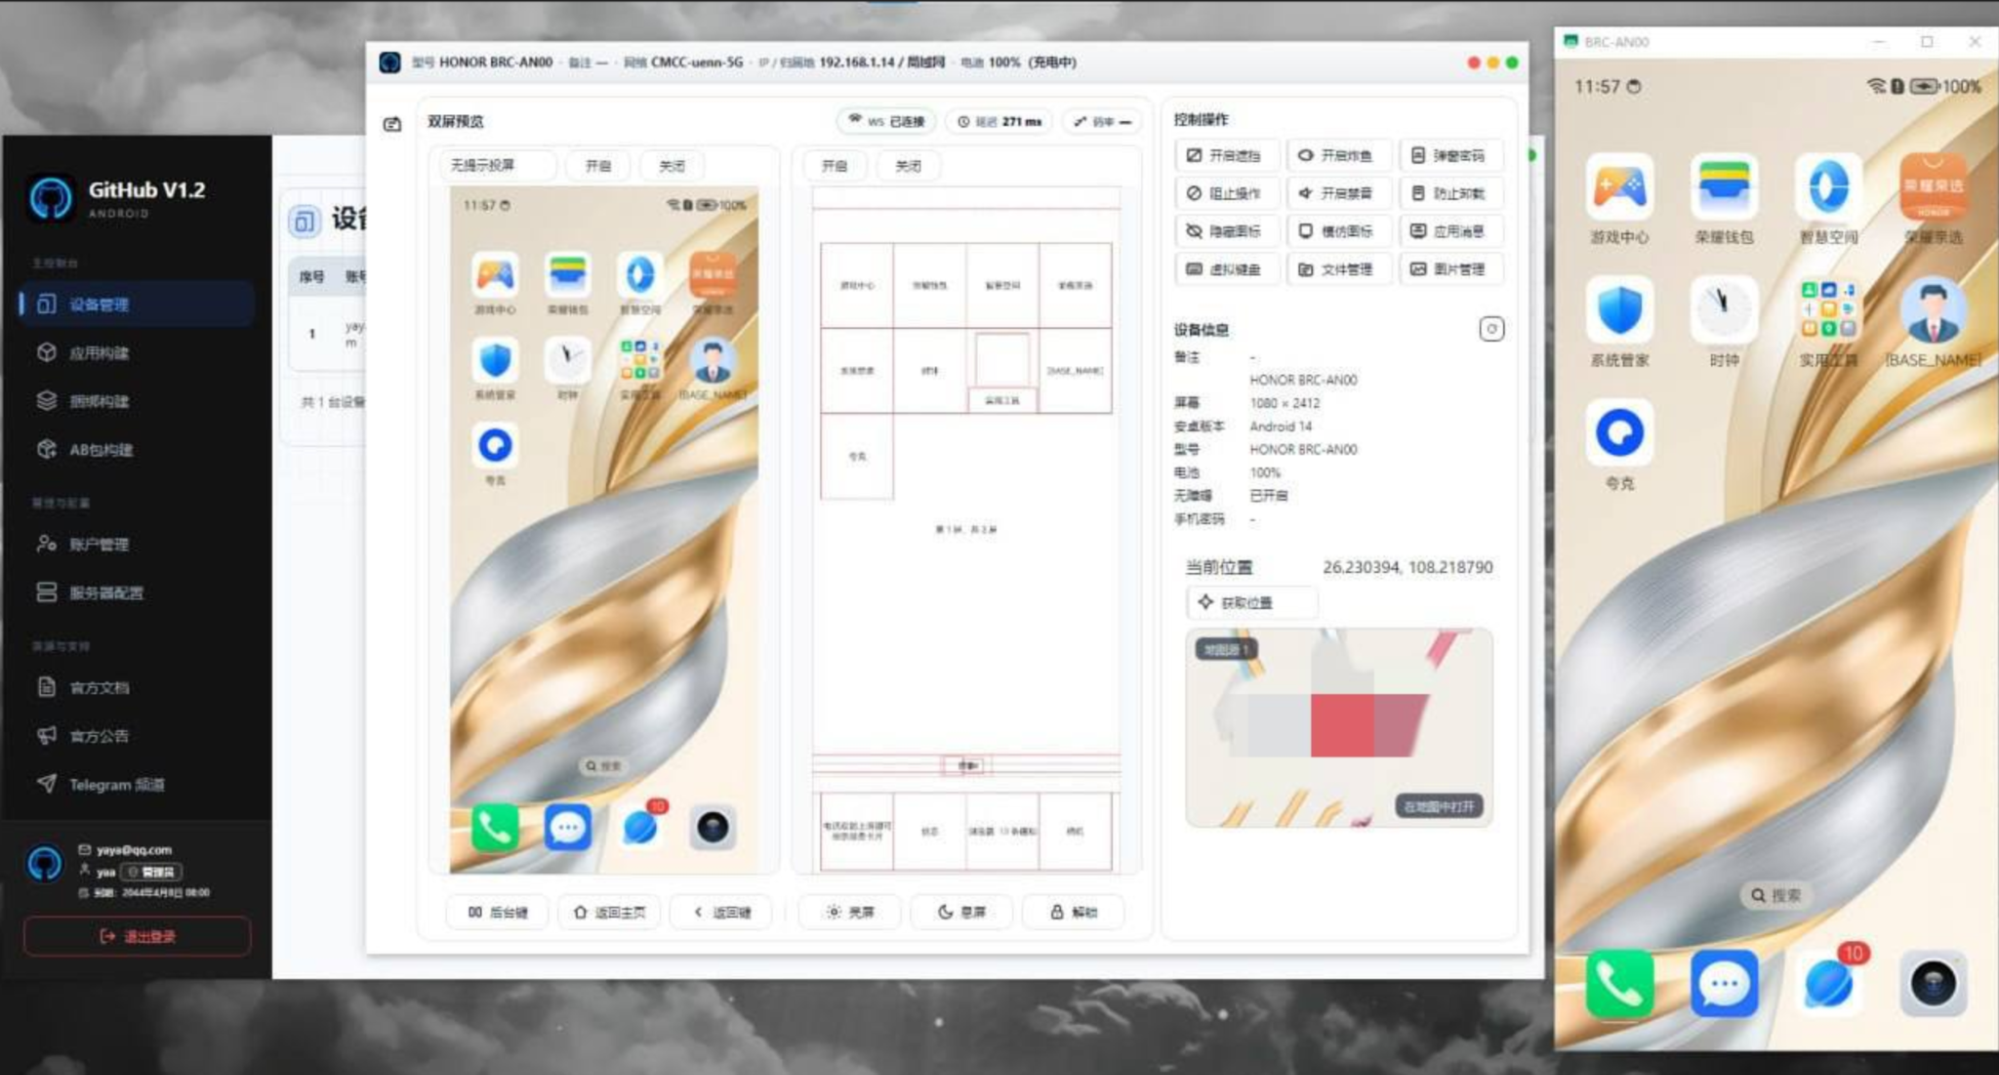
Flying Eagle оказался не одной вредоносной программой, а целой фабрикой слежки. В единой панели злоумышленники собирают APK с нужными фишинговыми шаблонами, управляют заражёнными смартфонами и получают украденные данные. Один обнаруженный сервер показывал 46 жертв, 29 из которых оставались онлайн.

Конструктор умеет менять названия пакетов и классов, добавлять мусорные данные для обхода антивирусов и шифровать связь с командным сервером. Отдельные компоненты так и называются: LiveKeysStrok отвечает за кейлоггинг, ScreenCaps — за снимки экрана, а Webjector — за поддельные формы. Следы также связывают платформу с семейством SpyNote.

За 30 дней исследователи насчитали не менее 170 активных серверов Flying Eagle. Большинство находилось в Гонконге, но узлы обнаружились также в США, Канаде, Финляндии, Малайзии и Японии.

После утечки исходников в феврале 2026 года троян окончательно пошёл по рукам. В Telegram продают сборки примерно за 2000 USDT, раздают фишинговые шаблоны и предлагают обналичивать похищенные деньги за комиссию до 50%.


На подходе уже наследник — Night Dragon. Ему добавили режим чёрного экрана, автоматическое скрытие и кражу данных Alipay, WeChat, банковских приложений и криптокошельков. Старый орёл ещё летает, а нового дракона уже выпустили на охоту.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru