


Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

Мошенники надели погоны: в Telegram появился фейковый бот Киберполиции

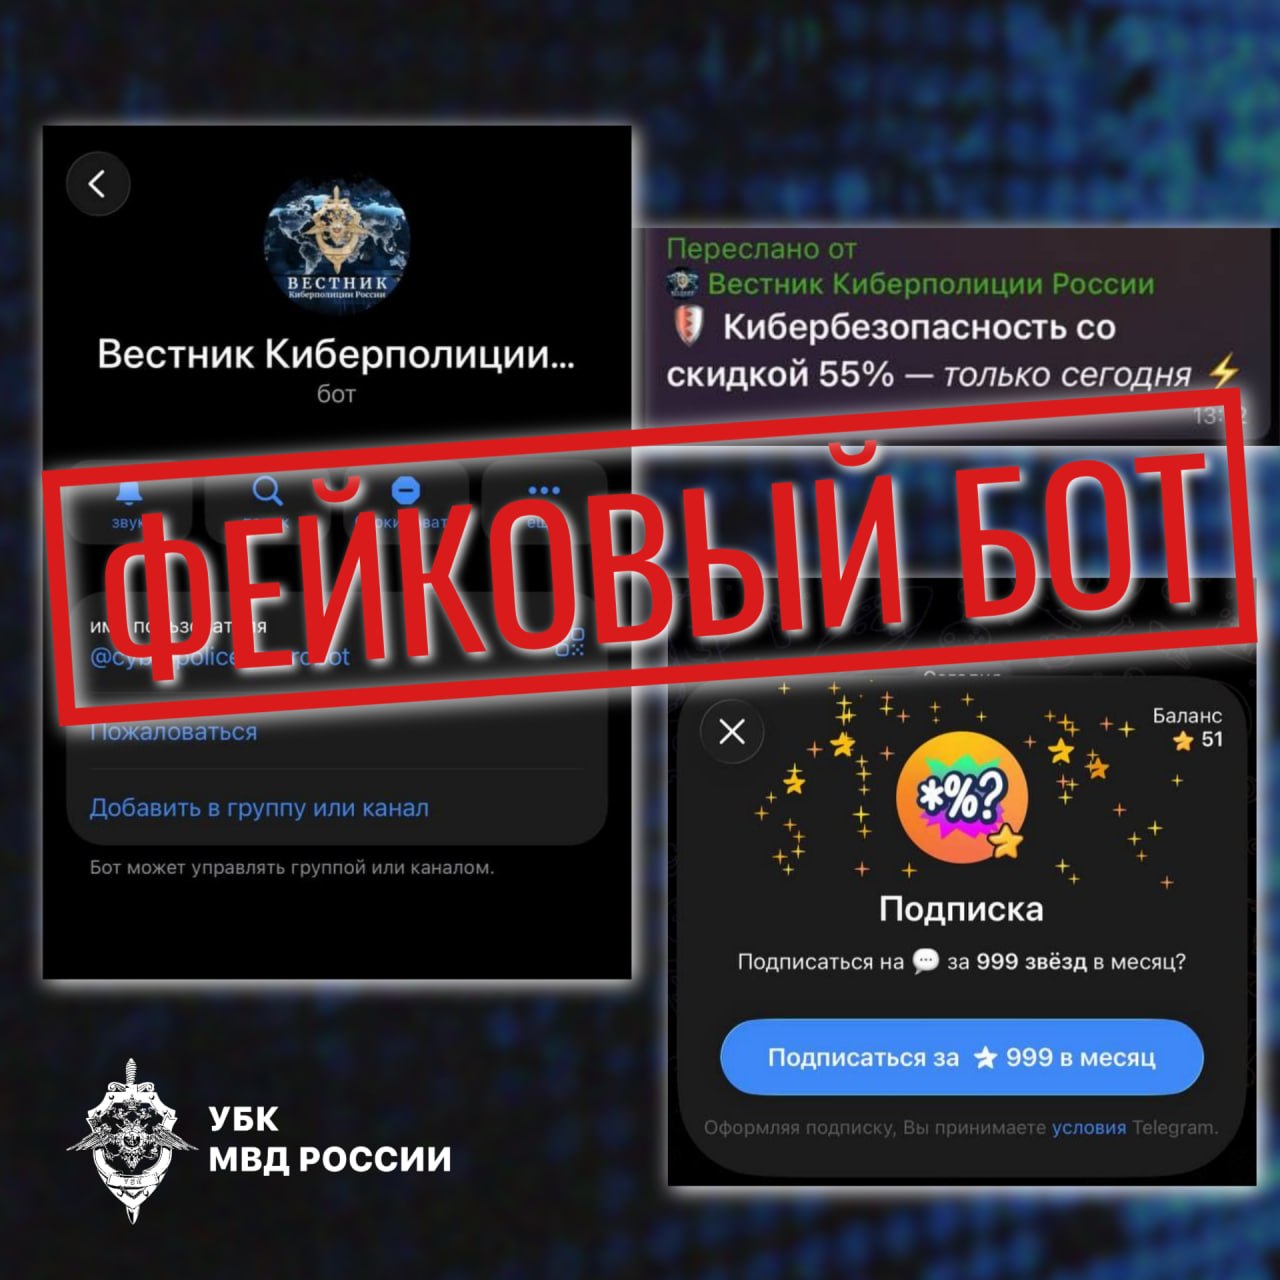
Мошенники создали поддельного Telegram-бота от имени Киберполиции России и прикрылись официальной символикой ведомства. Всё для солидности: аватар знакомый, легенда убедительная, а цель старая — добраться до денег или угнать аккаунт.

Пользователям предлагают оформить платную подписку от киберугроз. Видимо, обычного антивируса злоумышленникам показалось мало — теперь они торгуют защитой от самих себя.

Есть и второй сценарий. Бот просит сообщить шестизначный код подтверждения, после чего мошенники получают доступ к учётной записи жертвы в мессенджере. Передавать такие коды кому-либо нельзя: настоящим службам поддержки, полиции и другим организациям они не требуются.


В Киберполиции напомнили, что подразделения МВД России не оказывают платных услуг по информированию граждан о киберугрозах. Поэтому предложения купить у ведомства подписку, защиту или особое оповещение следует сразу отправлять туда, где им самое место, — в блокировку.

Официальный Telegram-бот Киберполиции России доступен по адресу @cyberpolicerus_bot. Перед началом общения стоит внимательно проверить имя: мошенники любят подменять буквы, добавлять символы и рассчитывать, что пользователь не заметит разницы.

Главное правило прежнее: никакие шестизначные коды никому не сообщаем, даже если на аватарке очень убедительный герб.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru