


ViPNet EDI Soap Gate 3 получил сертификат ФСБ: теперь с новыми платформами

ViPNet EDI Soap Gate 3 получил сертификат ФСБ: теперь с новыми платформами

ViPNet EDI Soap Gate 3 получил сертификат ФСБ: теперь с новыми платформами

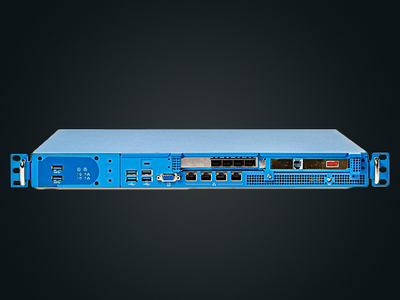
«ИнфоТеКС» получил сертификат ФСБ России на программно-аппаратный комплекс ViPNet EDI Soap Gate 3 версии 3.6. Документ подтверждает, что решение соответствует требованиям к средствам криптографической защиты информации и электронной подписи класса КС3. Сертификат распространяется на исполнения SG1000 Q2 и SG2000 Q2.

Комплексы можно использовать для защиты каналов связи по протоколу TLS ГОСТ.

В их состав также разрешено включать программный модуль доверенной загрузки ViPNet SafeBoot 3 — чтобы оборудование не стартовало с чем-то посторонним и потенциально опасным.

Сертификат № СФ/124-5567 выдан 11 июля 2026 года и будет действовать до 1 июля 2029-го.

ViPNet EDI Soap Gate 3, также известный как «ViPNet ЭДО Шлюз Безопасности 3», предназначен для защищённого взаимодействия с государственными информационными системами — в том числе СМЭВ3, ЕСИА и ЦПГ.

Решение включено в методические рекомендации Минцифры как типовой вариант для работы с ЕСИА. Оно соответствует требованиям КС3 и поддерживает протокол OpenID Connect.

В сухом остатке: шлюз получил официальное криптографическое «можно», обзавёлся поддержкой новых аппаратных платформ и готов защищать обмен данными с госсистемами как минимум до середины 2029 года.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru