


ИИ тайком зовут на свидания: личные разговоры уходят на расшифровку

ИИ тайком зовут на свидания: личные разговоры уходят на расшифровку

ИИ тайком зовут на свидания: личные разговоры уходят на расшифровку

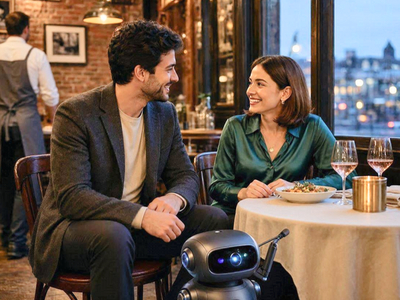
ИИ-диктофоны тихо выползли из переговорок в обычную жизнь. Пользователи записывают с их помощью свидания, приёмы у врачей, сеансы психотерапии и ужины с друзьями. Собеседников при этом нередко забывают предупредить; в конце концов, зачем портить сюрприз?

Одним из символов новой моды стало приложение Granola. Оно записывает звук через микрофон устройства: никакой иконки, никаких уведомлений, остальные участники могут даже не подозревать, что их слова уже превращаются в расшифровку.

Сервис быстро набирает популярность: ранее в этом году Granola привлекла $125 млн при оценке в $1,5 млрд. Причём используют его уже не только для рабочих встреч. Основательница стартапа Yuzu Labs Эмми Чанг рассказала The Wall Street Journal, что записывает первые свидания, а затем отправляет расшифровки Claude — пусть нейросеть решит, была ли искра.

Другие пользователи сохраняют разговоры с врачами, терапевтами и друзьями. Только вот в ряде американских штатов для записи требуется согласие всех участников. Тайный цифровой стенографист там может обернуться не неловким объяснением, а уголовным делом.

Бизнесу тоже пора насторожиться. ИИ-ассистенты уже оставались на видеозвонках после ухода сотрудников и продолжали фиксировать неформальные разговоры и сплетни. Глава Human Resource Certification Institute Эми Дюфрейн считает такие инструменты серьёзным риском для организаций и советует вовсе от них отказаться.

Есть и менее очевидная проблема. Исследования когнитивной разгрузки связывают активное использование ИИ со снижением критического мышления. Когда машина слушает, запоминает и анализирует за человека, сам он постепенно отвыкает делать всё это самостоятельно.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru