


Проводник Windows 11 научился быстрее удалять большие файлы

Проводник Windows 11 научился быстрее удалять большие файлы

Проводник Windows 11 научился быстрее удалять большие файлы

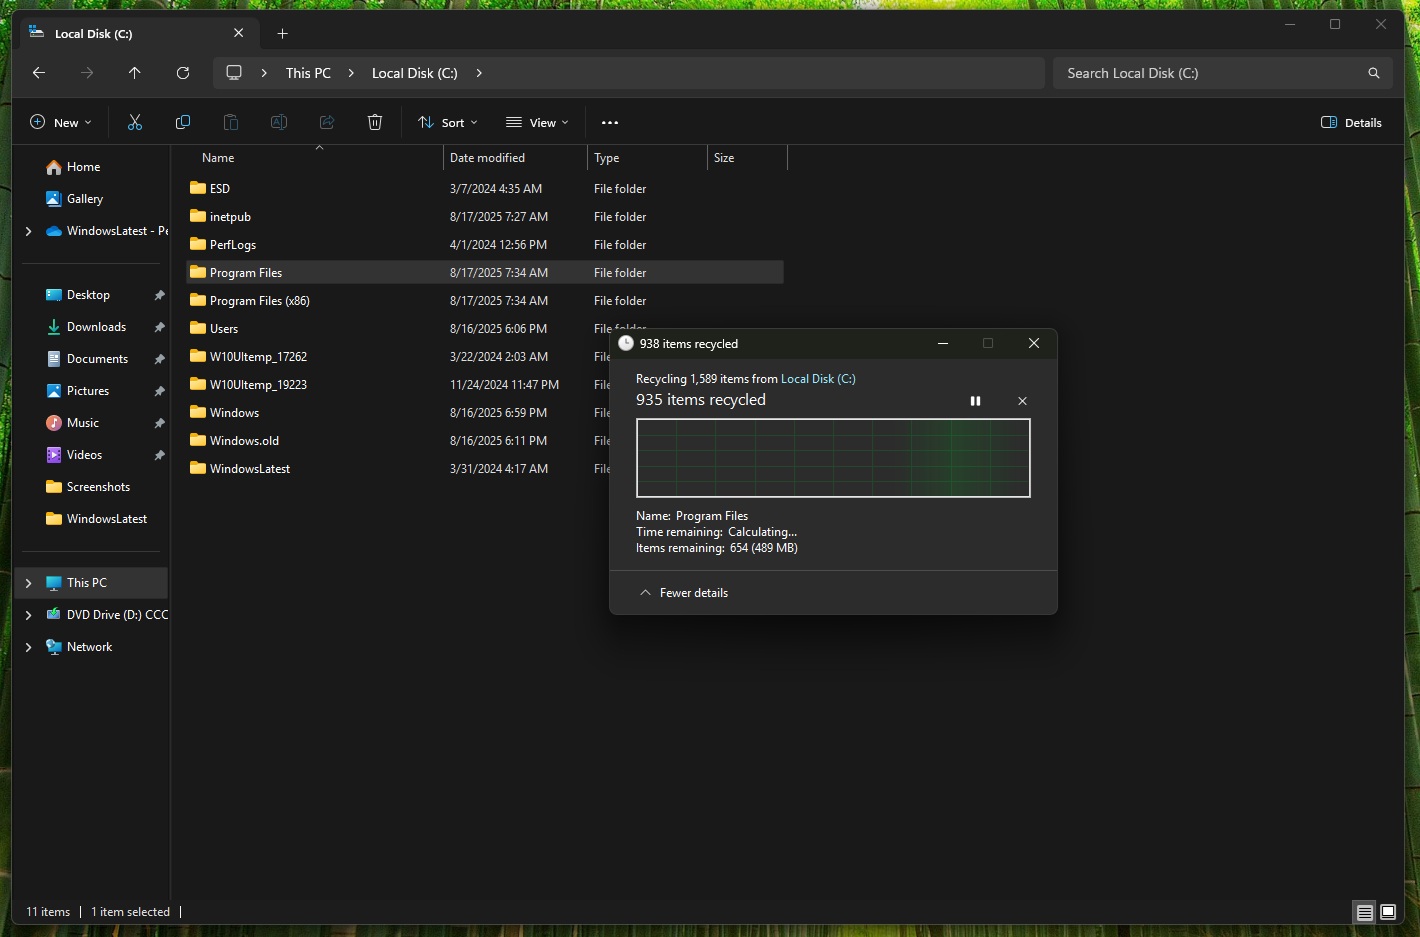
Знакомое окно «Вычисление…», которое появляется при попытке удалить огромный файл или папку с тысячами элементов, скоро может стать менее раздражающим. Microsoft ускорила удаление крупных фрагментированных файлов в Проводнике Windows 11.

Изменение появилось в экспериментальной сборке Windows 11 Insider Preview 26300.8935 от 20 июля.

Компания формулирует улучшение осторожно: удаление стало быстрее лишь в определённых сценариях. Чудес для любой корзины Microsoft пока не обещает.

Больше всего разницу должны заметить владельцы почти заполненных накопителей. Когда свободного места мало, крупный файл нередко записывается не единым блоком, а тысячами фрагментов, разбросанных по диску. При удалении NTFS приходится найти каждый кусок и по очереди освободить занятое им пространство.


На HDD процесс дополнительно тормозят физические перемещения считывающей головки. Но и SSD не спасает от всей этой бухгалтерии: механики в нём нет, зато файловой системе всё равно приходится разбираться с каждым фрагментом. Microsoft не раскрывает, что именно переписала, однако, вероятно, разработчики ускорили обработку таких операций.

Ещё в июне компания обещала сделать массовое удаление файлов как минимум на 30 % быстрее. Новая сборка стала первым подтверждением того, что работа действительно добралась до тестовой Windows, а не осталась бодрым пунктом в презентации.

Заодно Microsoft ускорила загрузку домашней страницы Проводника и добавила сенсорную прокрутку в раздел «Рекомендуемые». В дальнейшем компания также планирует улучшить поиск по компьютеру и заменить древнее окно «Свойства» современной версией с тёмной темой.

Все изменения распространяются среди участников экспериментального канала постепенно. До стабильной Windows 11 они пока не добрались.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru