


Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

Microsoft разрешит полностью отключить клавишу Copilot в Windows 11

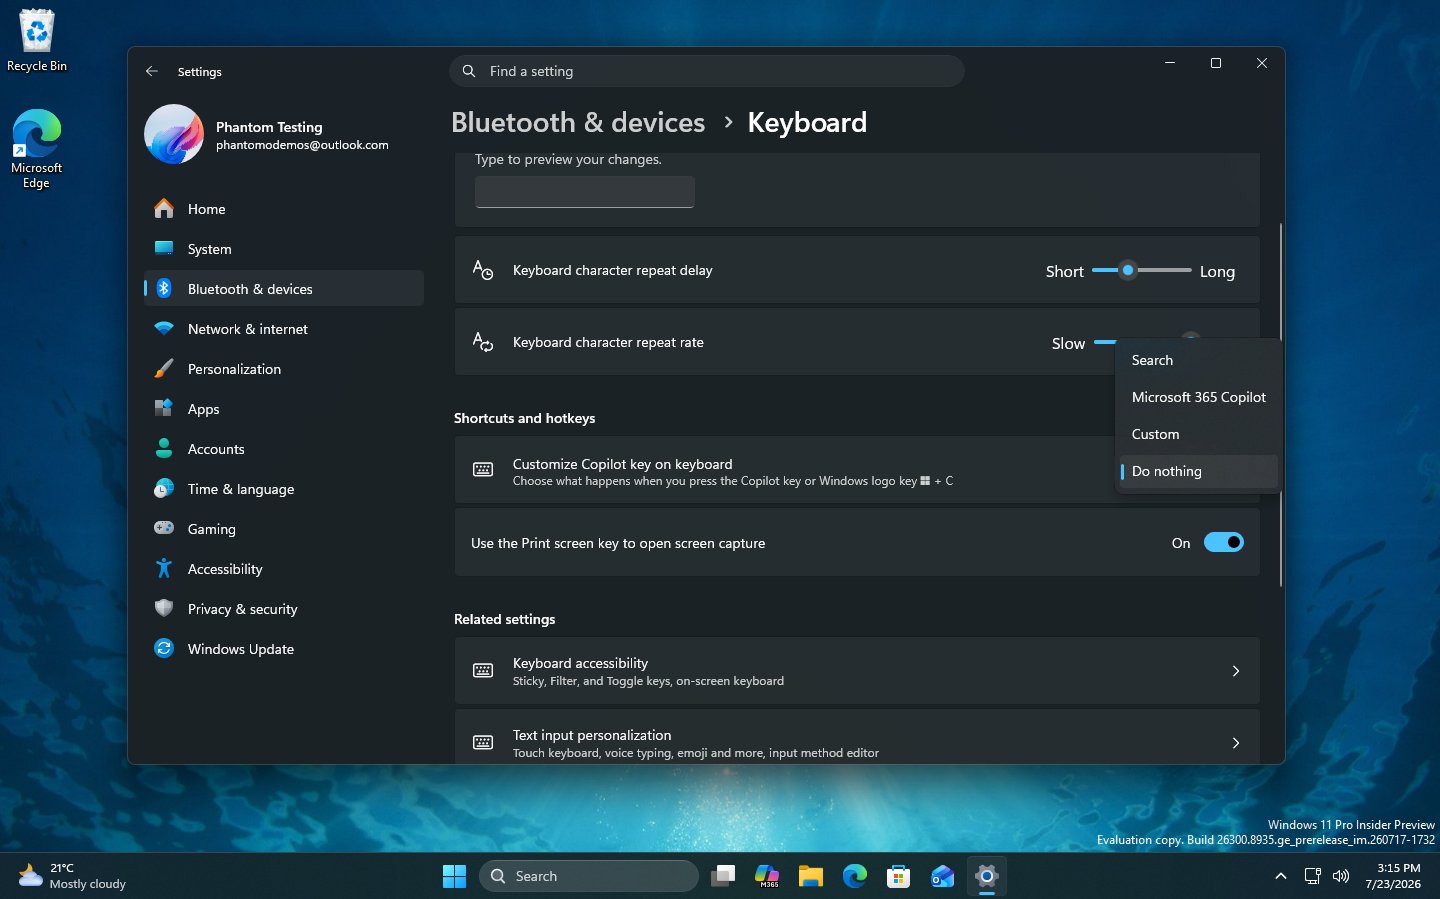
Microsoft нашла новое применение для клавиши Copilot — не делать вообще ничего. В экспериментальных сборках Windows 11 обнаружили настройку Do nothing, которая позволяет полностью отключить кнопку запуска ИИ-помощника на совместимых компьютерах.

Новую опцию заметил энтузиаст под ником phantomofearth. Она появилась в разделе «Bluetooth и устройства» → «Клавиатура» рядом с другими вариантами переназначения клавиши.

Сейчас на неё можно повесить запуск Microsoft 365 Copilot, поиск или пользовательское действие.


Функция пока доступна не всем участникам тестирования. Некоторые пользователи утверждают, что получили её раньше, тогда как на других компьютерах настройка отсутствует. Вероятно, Microsoft развёртывает нововведение поэтапно.

Клавиша Copilot появилась на новых Windows-ноутбуках в 2024 году. Производителям предложили заменить ею правый Ctrl, чтобы подчеркнуть наступление эпохи ИИ-компьютеров.

Правда, объяснить покупателям, чем такие машины принципиально лучше обычных мощных ПК, получилось не слишком убедительно.

В мае 2026 года Microsoft уже начала сдавать позиции: компания пообещала разрешить возвращать кнопке функцию правого Ctrl, хотя и с ограничениями. До этого пользователям приходилось обращаться к сторонним решениям вроде NoCopilotKey, чтобы случайное нажатие не вызывало ИИ-помощника.

Теперь отключить кнопку можно будет штатными средствами, если настройка доберётся до стабильной Windows 11.

Copilot продолжает проникать в Проводник и другие части системы, но хотя бы одна дверь перед ним наконец сможет остаться закрытой.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru