


WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

WHOIS без who: реестр .RU и .РФ перестал раскрывать владельцев-юрлиц

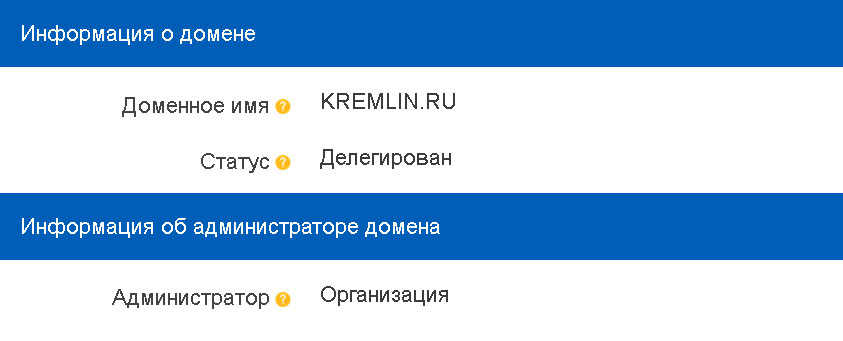
В Реестре доменных имён .RU/.РФ перестали отображаться сведения об администраторах-юрлицах. Раньше сервис показывал название организации и её ИНН, а теперь ограничивается загадочным словом «Организация». Очень информативно: домен есть, владелец тоже где-то есть, и хватит с вас.

Изменение 22 июля заметил пользователь Хабра @ifap. Например, в сведениях о домене КДПЫ.РФ больше нельзя увидеть, что его администратором выступает Федеральная служба охраны России.

Впрочем, в этом случае личность владельца уже известна. С менее приметными доменами новый режим превращает поиск администратора в небольшое расследование.


Поддержка Координационного центра доменов .RU/.РФ объяснила исчезновение данных техническими причинами. По её словам, информация временно не отображается в WHOIS.

Что именно сломалось и сколько продлится это временно, в Координационном центре не уточнили. Также неизвестно, вернутся ли сведения в прежнем виде или нынешняя непрозрачность задержится надолго.

Одна из возможных причин — перестройка реестра под новые требования к аутентификации администраторов доменов. Однако официального подтверждения этой версии пока нет.

Раньше по WHOIS можно было быстро установить, какая компания или госструктура управляет доменом. Теперь сервис фактически сообщает лишь главное: это не человек, а какая-то организация. Какая именно — попробуйте догадаться сами.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru