


Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Некоторые мониторы LG при подключении к компьютеру с Windows могут автоматически устанавливать фирменное приложение, а затем предлагать пользователю пробную версию антивируса McAfee. Согласия на этот программный сюрприз, судя по всему, никто особенно не спрашивает.

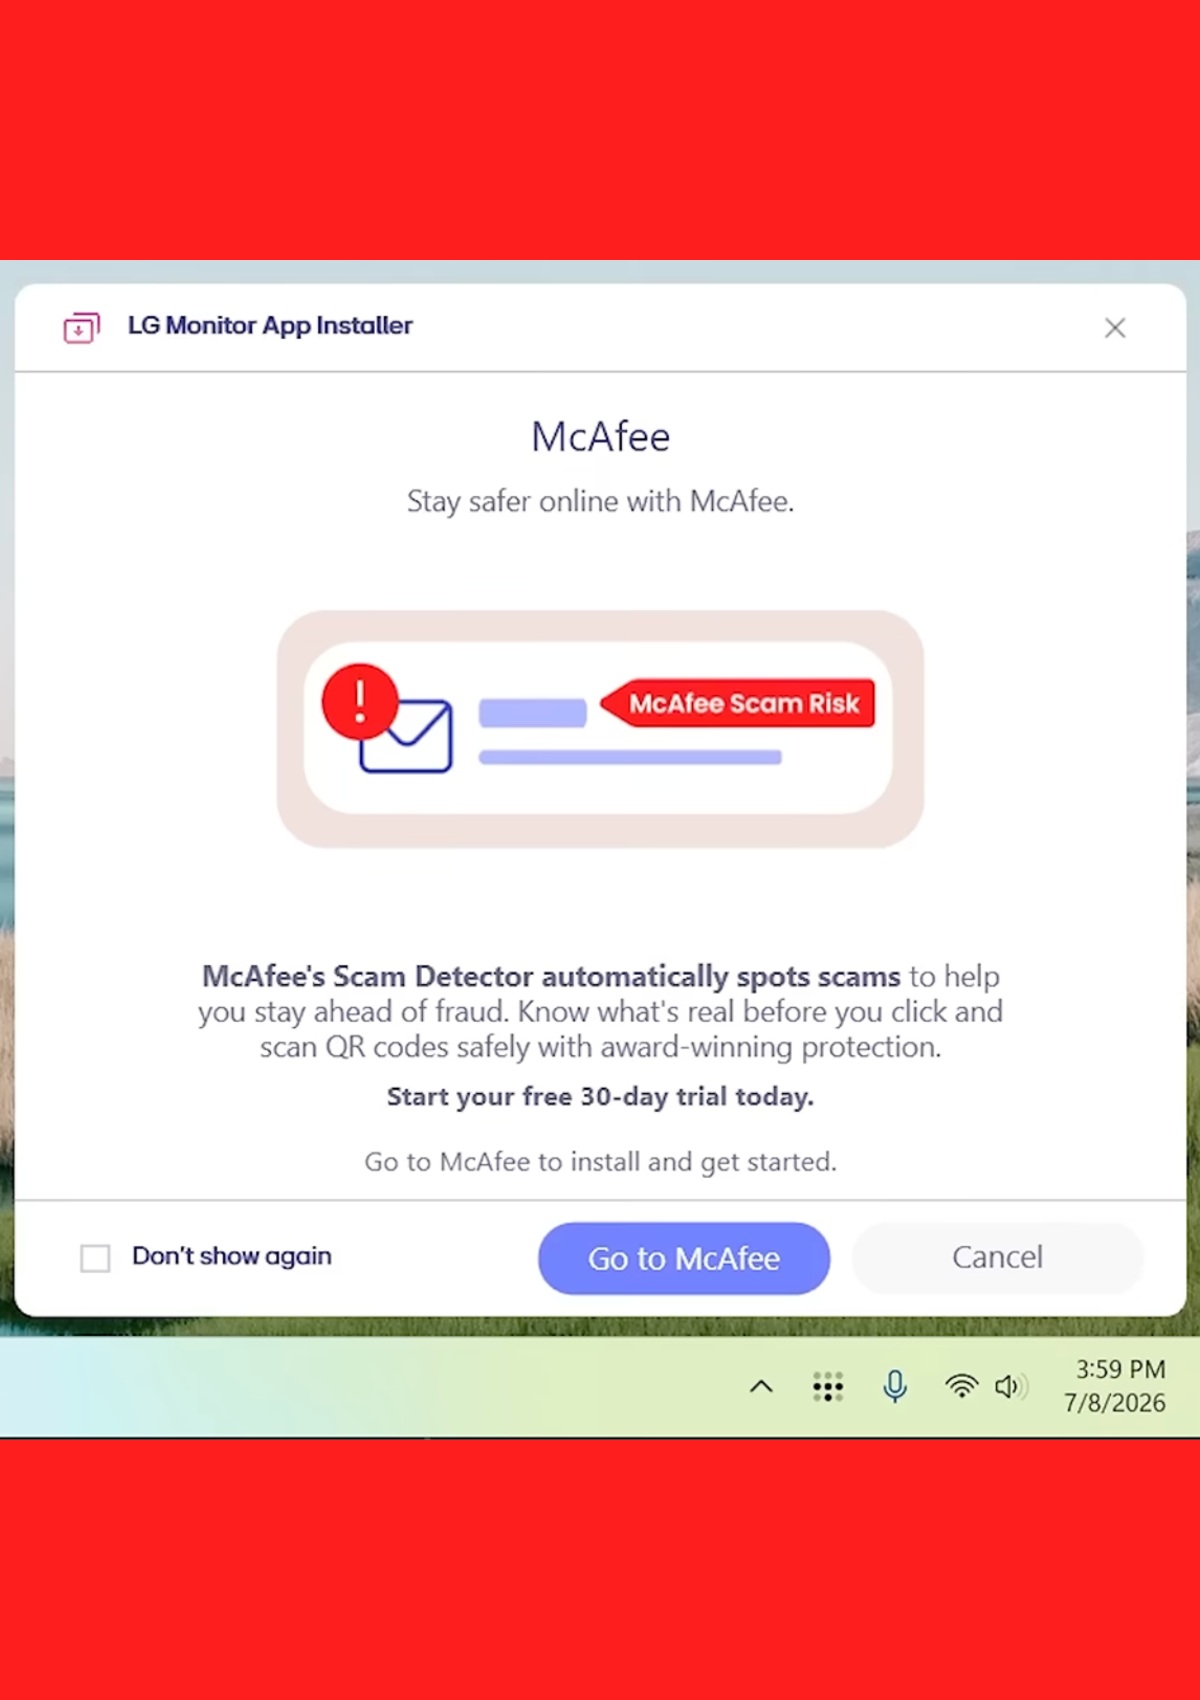
На такое поведение обратил внимание YouTube-канал Gamers Nexus. После подключения монитора Windows Update загружает LG Monitor App Installer — приложение-компаньон для устройства.

Установка проходит через штатный механизм Windows, который автоматически ищет драйверы и сопутствующий софт для нового оборудования.

По данным исследователей, отдельное и понятное подтверждение установки при этом не появляется. Более того, приложение запрашивает доступ ко всем системным ресурсам. Само по себе это ещё не делает программу вредоносной, но выглядит особенно занятно с учётом того, что пользователь мог вообще не планировать её устанавливать.


Первым заметным результатом работы утилиты становится предложение попробовать McAfee. Gamers Nexus обнаружил такое поведение не только у новых моделей.

Автоматическая установка срабатывала и при подключении мониторов LG, выпущенных около трёх лет назад, включая устройства, уже использовавшиеся в офисе издания.

Производители часто предлагают программы для настройки изображения, обновления прошивки и управления дисплеями. Проблема начинается, когда полезный механизм доставки драйверов превращается в служебный вход для необязательного софта и рекламы.

Пользователи могут проверить список установленных приложений Windows и удалить ненужные утилиты LG. Компаниям стоит также контролировать автоматическую установку программ после подключения периферии.

На момент публикации LG не прокомментировала ситуацию. Microsoft тоже пока не объяснила, где заканчивается забота о владельце нового устройства и начинается доставка рекламы прямо в систему. Монитор, конечно, умный, но самостоятельно выбирать антивирус его вроде никто не просил.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru