


Мессенджер для заключённых не разрешит чатиться из камеры, никаких кружков

Мессенджер для заключённых не разрешит чатиться из камеры, никаких кружков

Мессенджер для заключённых не разрешит чатиться из камеры, никаких кружков

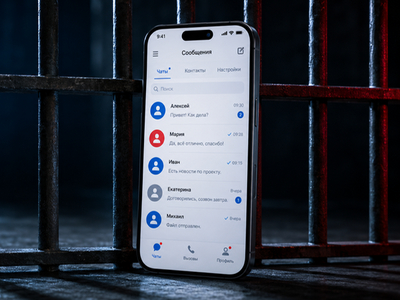
В России готовят к тестированию «Точку контакта» — систему для общения с подозреваемыми, обвиняемыми и осуждёнными. После первых сообщений о проекте в Сети успели решить, что заключённым выдадут смартфоны и разрешат переписываться с родственниками чуть ли не из камеры. Разработчик объяснил: никаких мобильников и бесконтрольных чатов не будет.

Компания «Защищённые телекоммуникации» сообщила, что пользоваться приложением на смартфоне смогут только люди, находящиеся на воле.

В учреждениях ФСИН установят специальные защищённые терминалы коллективного доступа. Их разместят в отведённых местах, а подходить к ним заключённые смогут только в установленное время и с разрешения администрации.

Для каждого пользователя за решёткой создадут специальную учётную запись. Через неё можно будет получать сообщения и корреспонденцию. Возможность отправки видеороликов тоже рассматривается, однако обмениваться кружочками в реальном времени, как в обычном мессенджере, не получится. Все письма и файлы будут проходить обязательную цензуру.

Система также предусматривает видеосвязь. Вызов совершает сам осуждённый, а родственнику нужно установить приложение, заранее договориться о времени и принять звонок. Номер собеседника должен находиться в списке разрешённых контактов. Такие разговоры приравниваются к обычным телефонным звонкам и не заменяют свидания.

Кроме того, через сервис заключённому можно будет отправлять дополнительные материалы — например, судоку, чтобы казённые стены не мешали тренировке мозга.

Сейчас «Точка контакта» находится на пилотной стадии. К пробному запуску готовят несколько учреждений в разных регионах. В общем, мессенджер действительно ловит в зоне, но только на специальном терминале, по расписанию и под пристальным взглядом системы.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru