


Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

Инженер превратил Game Boy Advance в самый медленный взломщик паролей

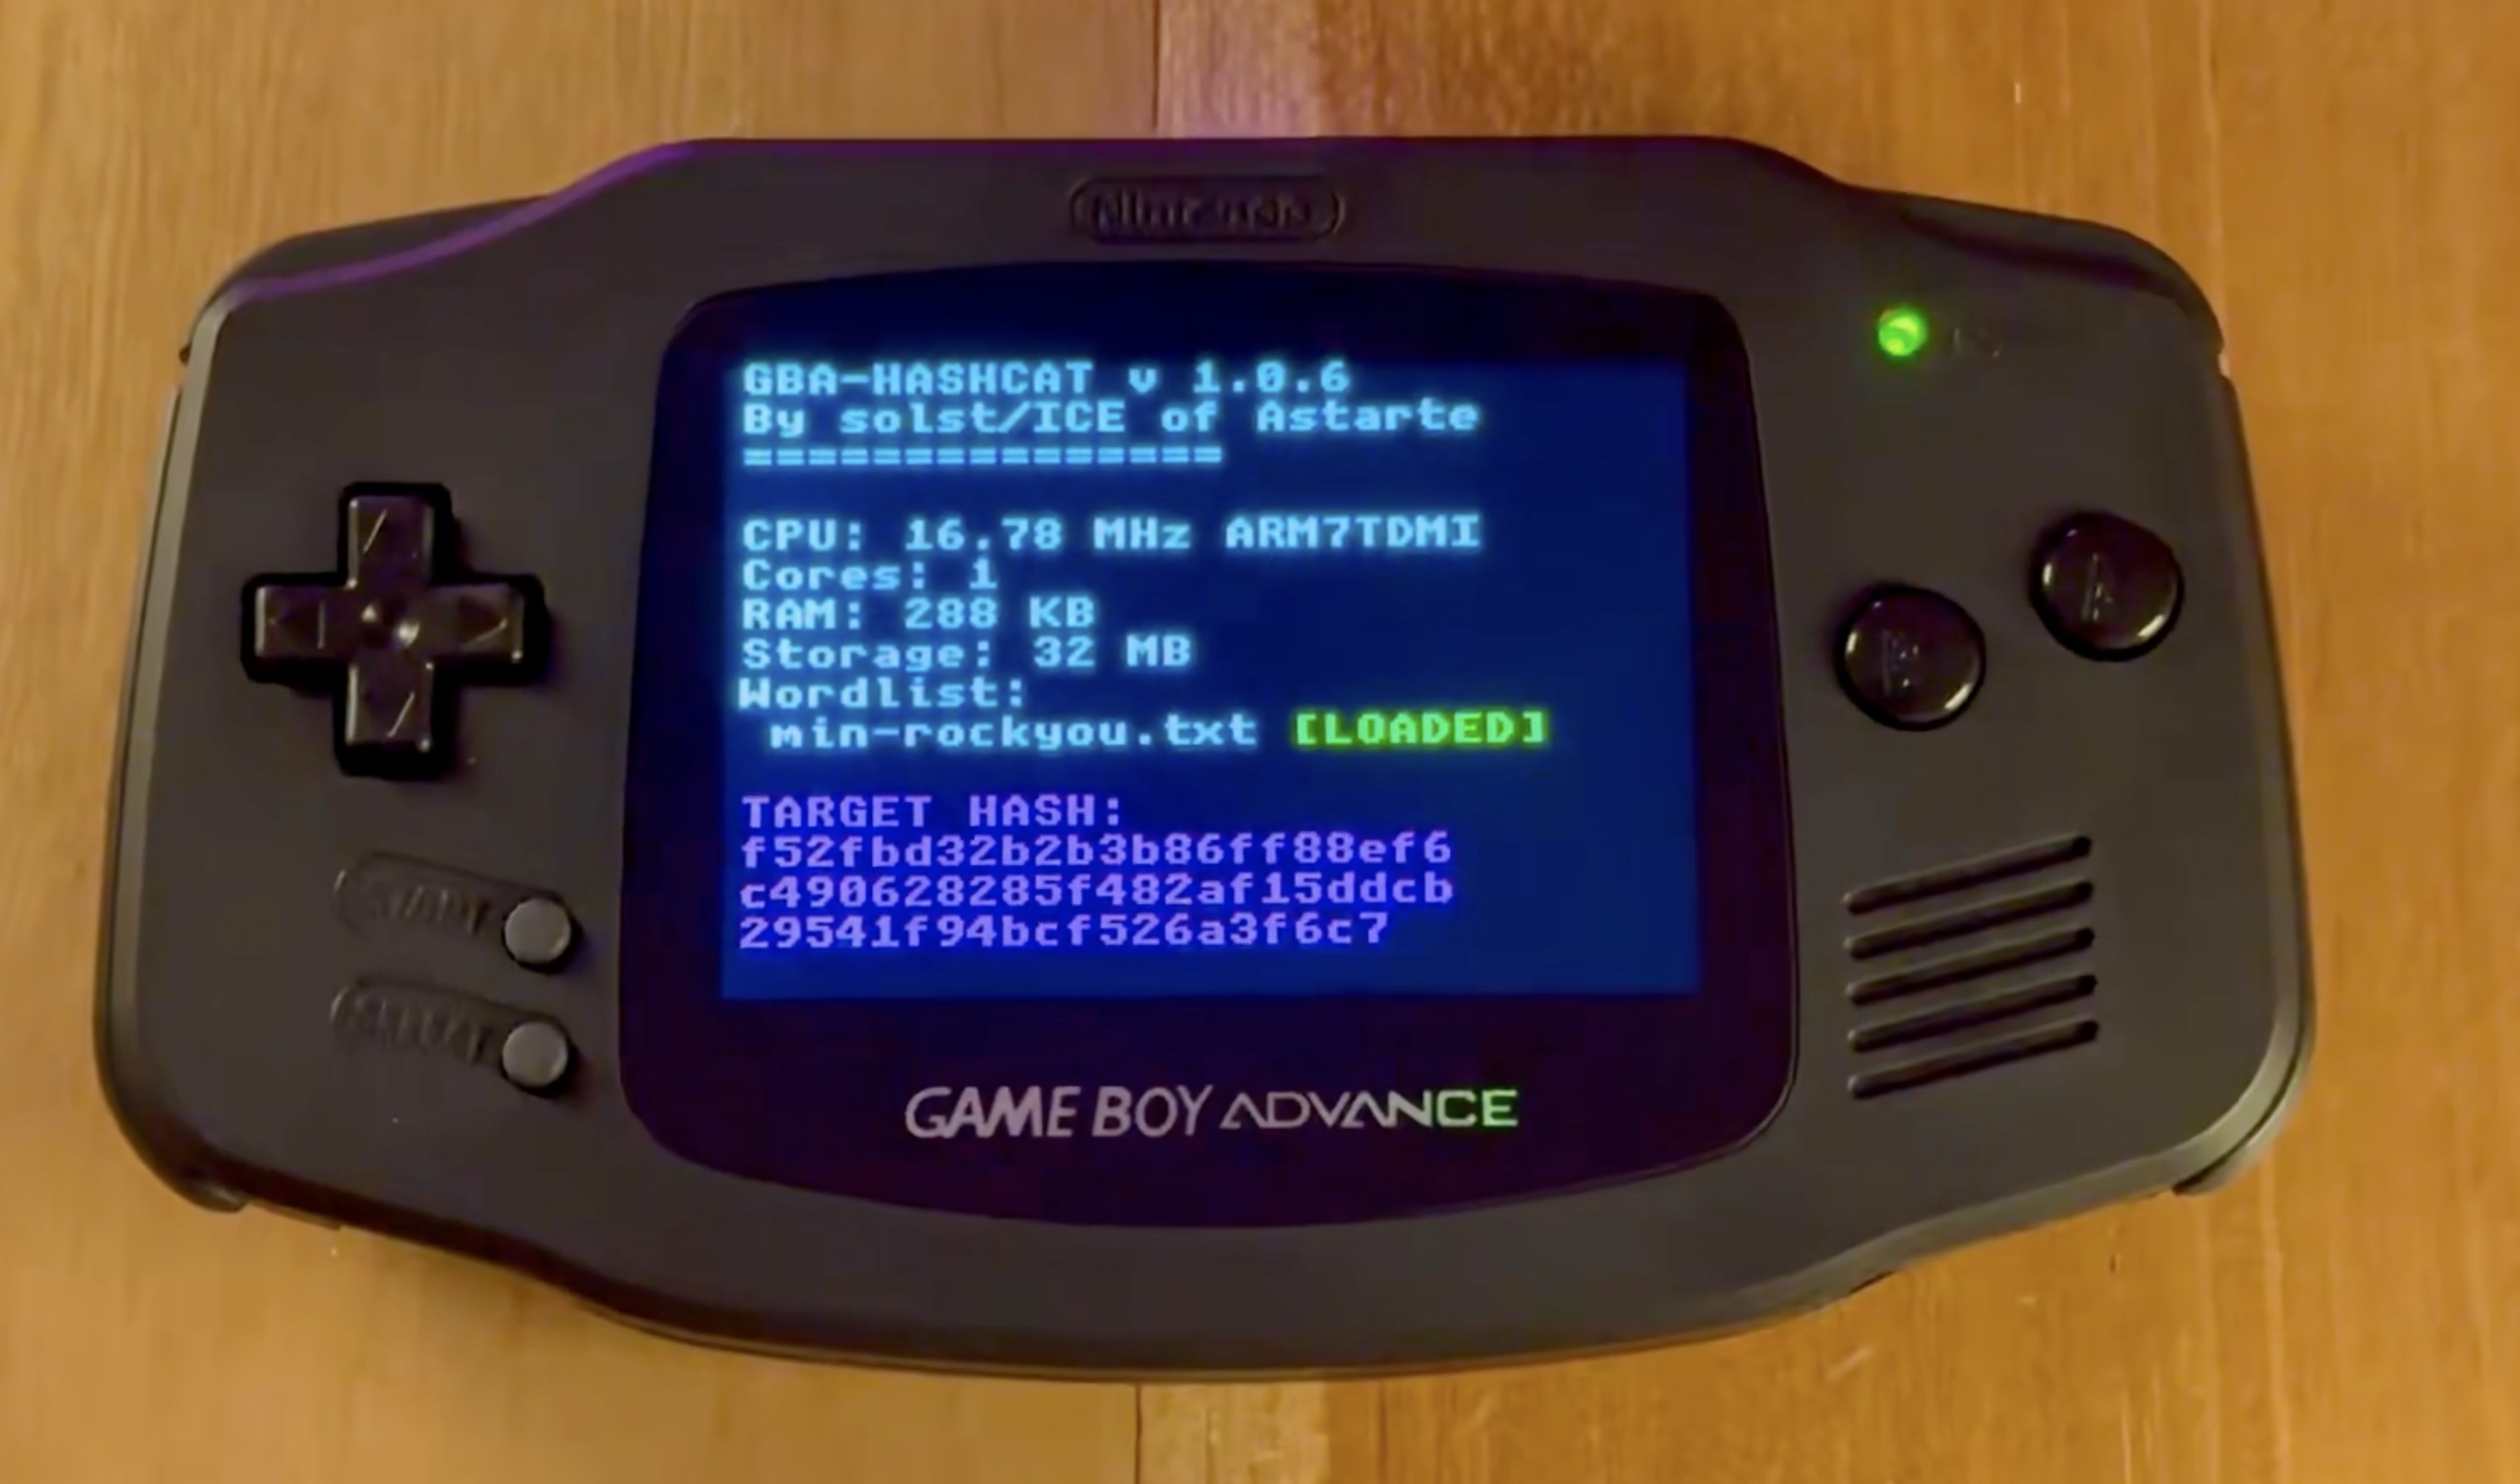
Исследователь в области кибербезопасности под ником solstICE перенёс утилиту для взлома паролей Hashcat на Game Boy Advance. Зачем? Судя по всему, потому что мог. Проект получил название gba-hashcat и работает на оригинальной портативной консоли Nintendo.

GBA перебирает хеши SHA-256 со скоростью 727 попыток в секунду. По подсчётам разработчика, целый год такой работы примерно равен одной секунде вычислений современной системы с мощной видеокартой. Медленно? Зато никакого дефицита Nvidia B200.

Под капотом Game Boy Advance находится 32-битный процессор ARM7TDMI с частотой 16,8 МГц. Консоль получила всего 288 КБ оперативной и 98 КБ видеопамяти, даже калькулятор уже начал смотреть на неё свысока.

Для ускорения перебора паролей обычно применяют заранее подготовленные словари. Но картриджи GBA вмещают не более 32 МБ, поэтому разработчику пришлось ограничиться списком ignis-1M из миллиона слов. Он занимает около 8 МБ.


Само приложение получилось максимально аскетичным. На экране отображаются заставка, статистика выполнения и пароль, который консоль проверяет в данный момент. Программу написали на C++ с использованием движка Butano, предназначенного для разработки игр под GBA.

Автор назвал gba-hashcat своим самым глупым приложением всех времён. Пользователи в ответ предложили добавить сетевой режим и собрать кластер из Game Boy — возможно, единственную ферму для взлома паролей, на которой ещё и в Pokémon поиграть можно.

Практической пользы у проекта немного, но простые пароли консоль всё-таки подобрать способна. Если защита держится на комбинации 123, то дорогая видеокарта действительно будет лишней. Достаточно приставки из 2001 года и немного терпения.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru