


Telegram внезапно попросил Premium за цитаты — но, похоже, это баг

Telegram внезапно попросил Premium за цитаты — но, похоже, это баг

Telegram внезапно попросил Premium за цитаты — но, похоже, это баг

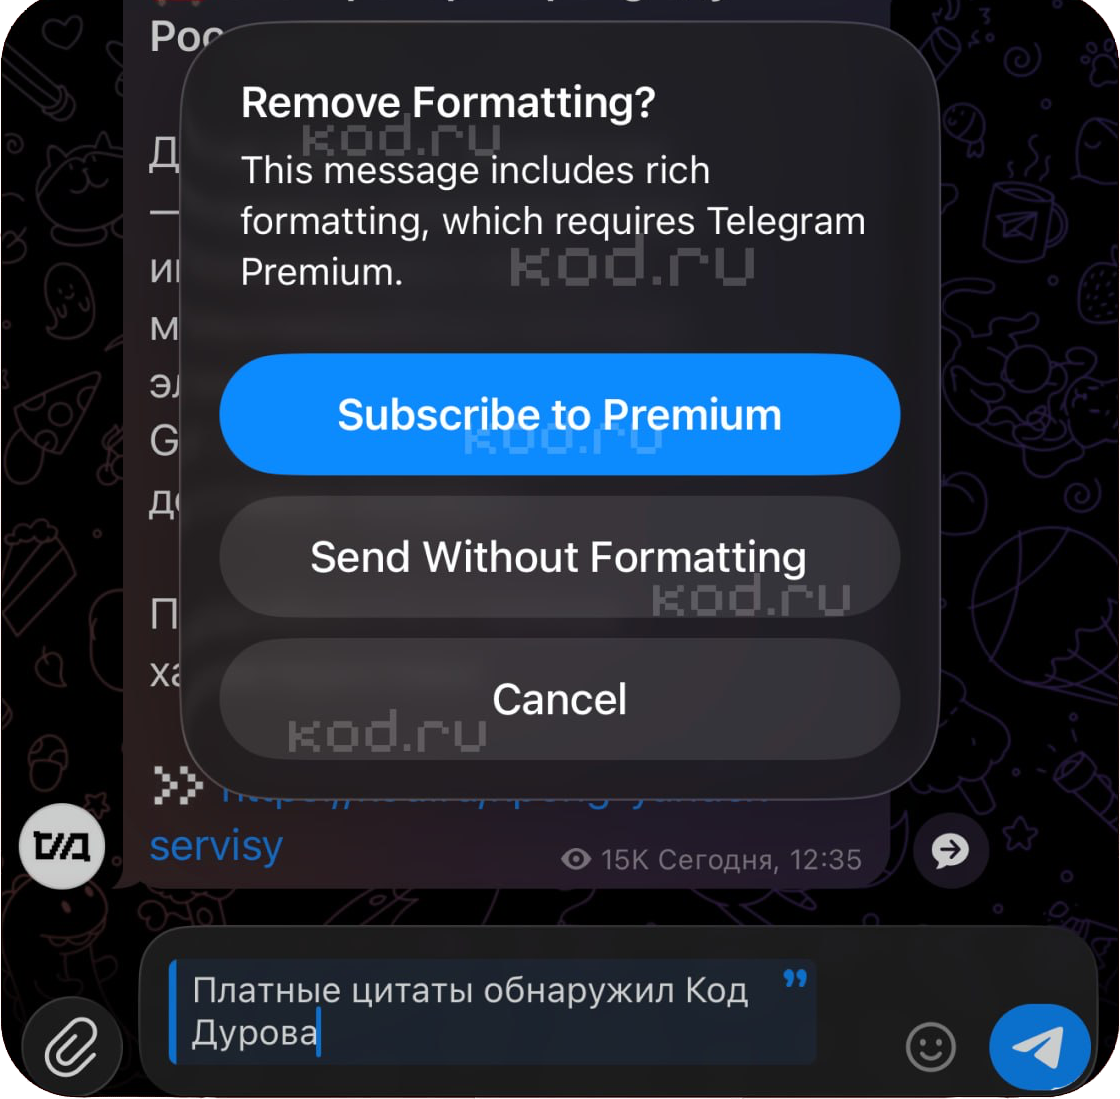
В Telegram у части пользователей появилась странная плашка: при попытке оформить цитату мессенджер предлагает оформить подписку Premium. Формально платными в Telegram действительно могут быть некоторые возможности расширенного форматирования и Markdown.

На проблему обратил внимание телеграм-канал «Код Дурова». Но обычные цитаты к премиальным функциям относиться не должны.

Поэтому новая плашка выглядит не как очередная монетизация всего живого, а скорее как техническая ошибка.


Тем более ограничение уже удалось обойти. Достаточно нажать «Сбросить и отправить» — Send Without Formatting. После этого предупреждение исчезает, а сама цитата в сообщении остаётся.

То есть Telegram пока как будто говорит: «Хотите цитату — платите». Но если нажать соседнюю кнопку, выясняется, что платить всё-таки не обязательно.

Вероятнее всего, речь идёт о баге интерфейса или проверки форматирования, который исправят в одном из следующих обновлений. Официальных пояснений от Telegram на момент публикации нет.

Пока же пользователям доступен простой обходной путь: сбросить форматирование перед отправкой и сохранить цитату без Premium. Монетизация не удалась, по крайней мере, в этот раз.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru