


На ЕГЭ впервые массово попытались списать с помощью ИИ

На ЕГЭ впервые массово попытались списать с помощью ИИ

На ЕГЭ впервые массово попытались списать с помощью ИИ

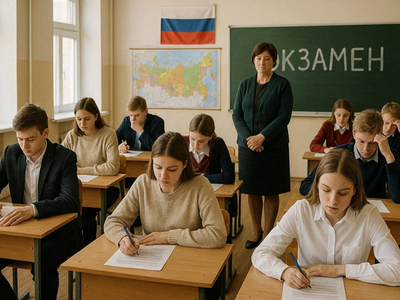
На ЕГЭ-2026 впервые выявили не одиночную попытку воспользоваться искусственным интеллектом, а целую схему с участием большого числа школьников. Об этом сообщил глава Рособрнадзора Анзор Музаев.

По его словам, за проектом стояли взрослые, которые создали специальную фирму, продавали микронаушники и разработали приложение с ИИ.

Сервис должен был подсказывать ответы и помогать участникам набрать высокие баллы.

Схему удалось вовремя раскрыть, а экзаменационные работы аннулировали. В Рособрнадзоре считают случай пока единичным, но предупреждают: если не реагировать, ИИ-шпаргалки быстро превратятся из экзотики в полноценную индустрию.

Ирония в том, что ловить нарушителей тоже помогал искусственный интеллект. На экзаменах работает система машинного зрения, которая отмечает подозрительное поведение в аудиториях. В 2020 году она выявила 21 возможное нарушение, в 2021-м — 137, а в 2026-м выдала уже 803 метки.

Более 90% случаев, закончившихся удалением с экзамена, сначала заметила нейросеть. Правда, окончательное решение всё равно принимал человек: каждую метку проверял модератор.

Первого нарушителя на досрочном этапе ЕГЭ-2026 также вычислило машинное зрение.

Получилась почти идеальная технологическая дуэль: один ИИ помогал списывать, другой — ловил списывающих. И пока победила нейросеть, которая сидела на стороне экзаменаторов.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru