


Лаборатория Касперского замахнулась на рынок Vulnerability Management

Лаборатория Касперского замахнулась на рынок Vulnerability Management

Лаборатория Касперского замахнулась на рынок Vulnerability Management

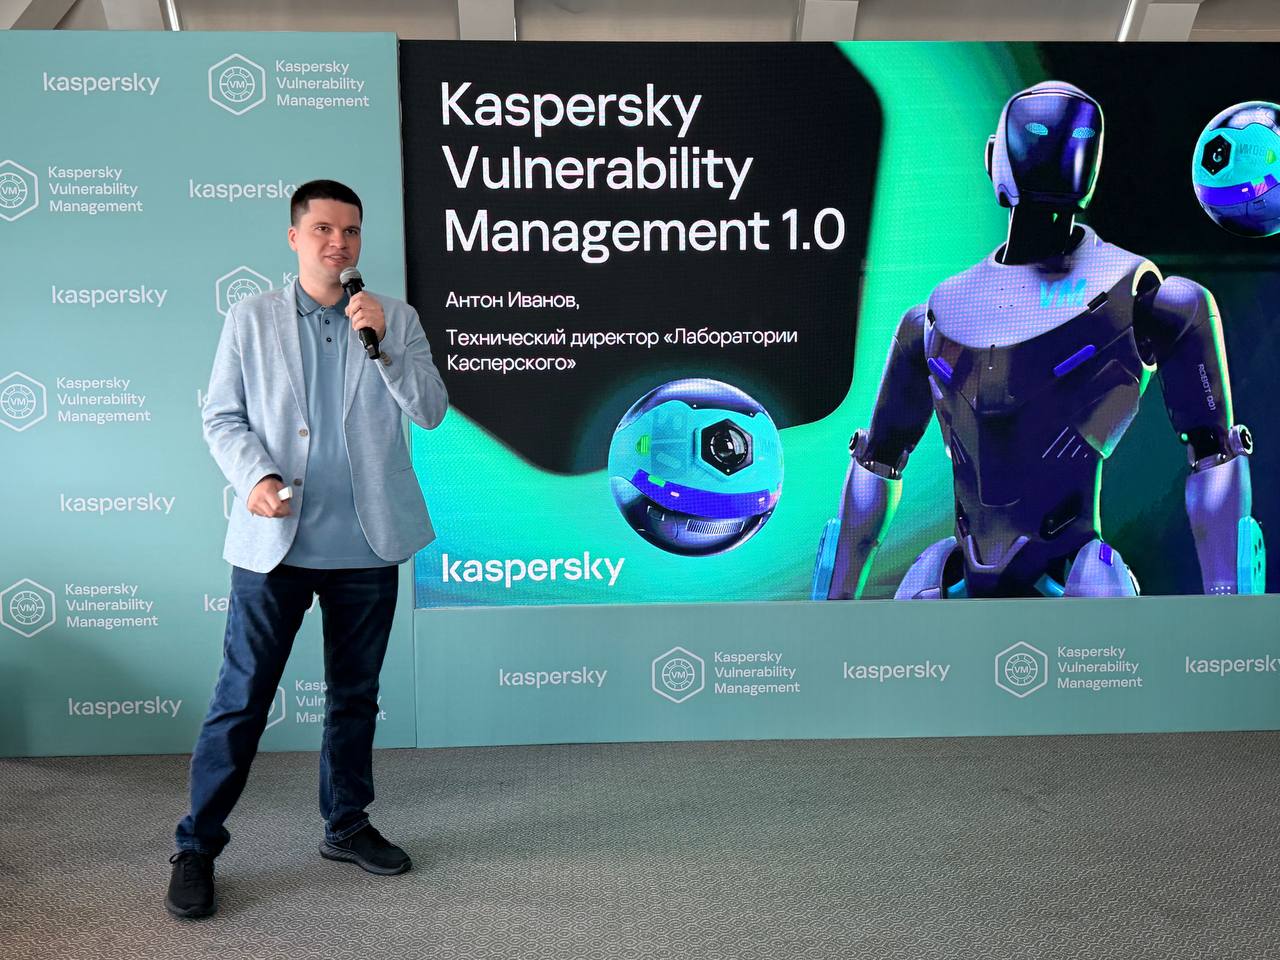
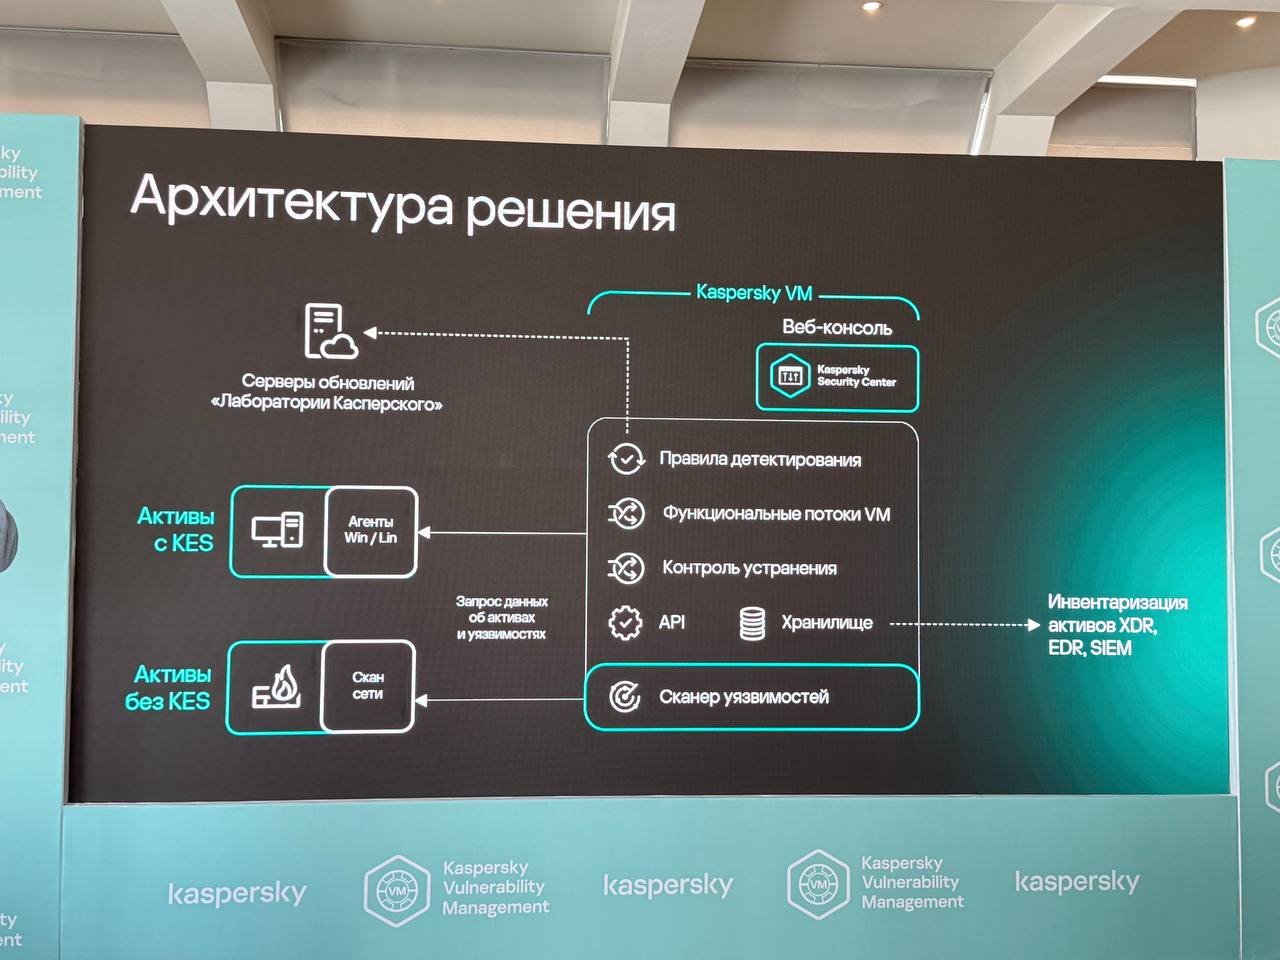
«Лаборатория Касперского» представила новый продукт Kaspersky Vulnerability Management — систему для поиска, оценки и приоритизации уязвимостей в корпоративной инфраструктуре. Презентация проходит на мероприятии компании, где находится редакция Anti-Malware.ru.

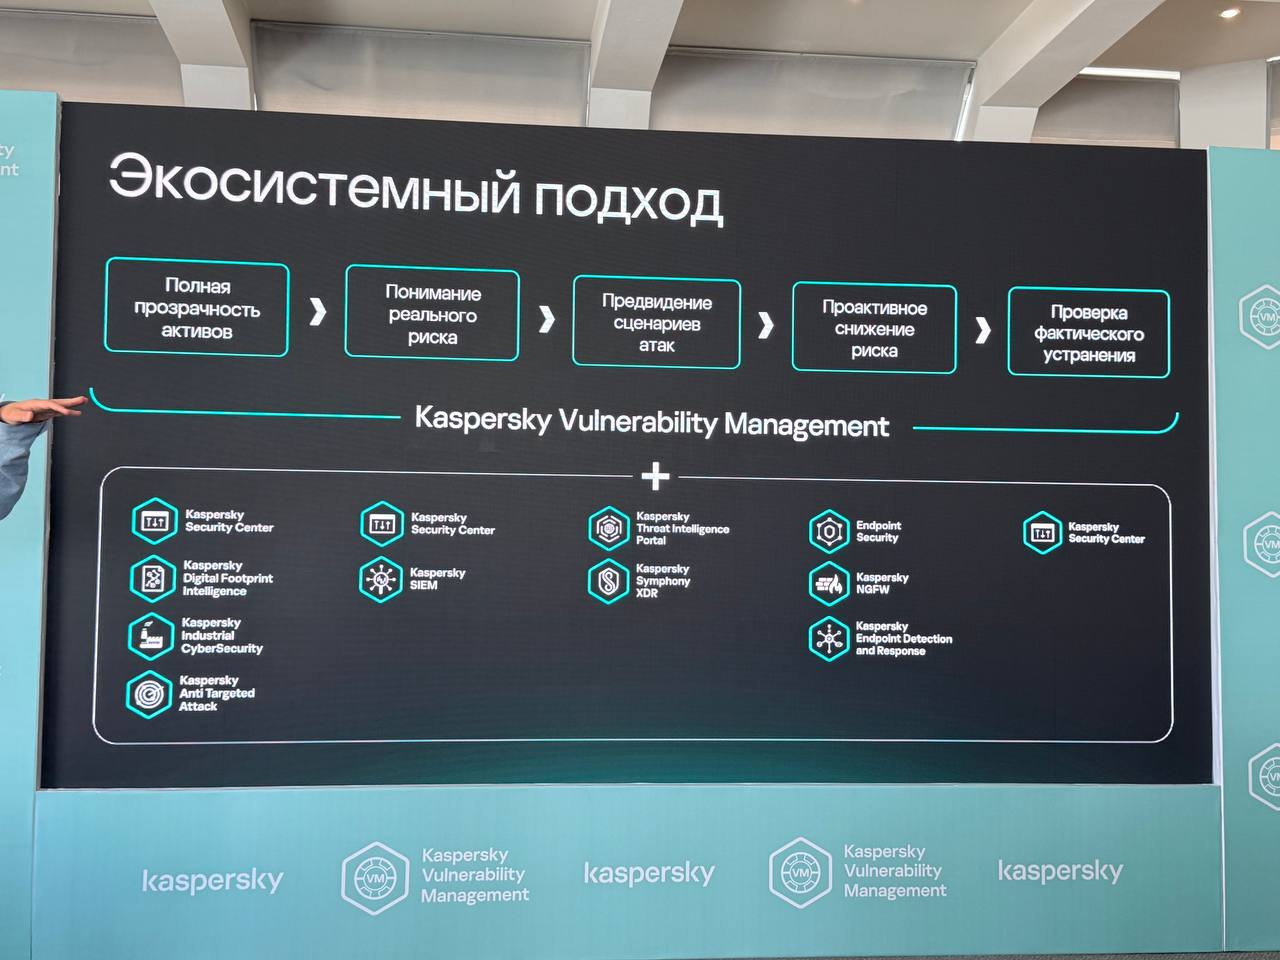
Основным спикером выступил Антон Иванов. По его словам, решение создавали по запросам клиентов: продукт должен минимально нагружать инфраструктуру, укладываться в разумную совокупную стоимость владения и работать как часть общей экосистемы вендора.


Интерес компании к этому направлению вполне объясним. Мировой рынок систем управления уязвимостями растёт примерно на 12% в год. Российский сегмент по итогам 2025 года оценивается в 8,3 млрд рублей.


В «Лаборатории Касперского» делают ставку на собственную экспертизу в исследовании угроз. За всё время специалисты компании обнаружили 32 уязвимости нулевого дня.

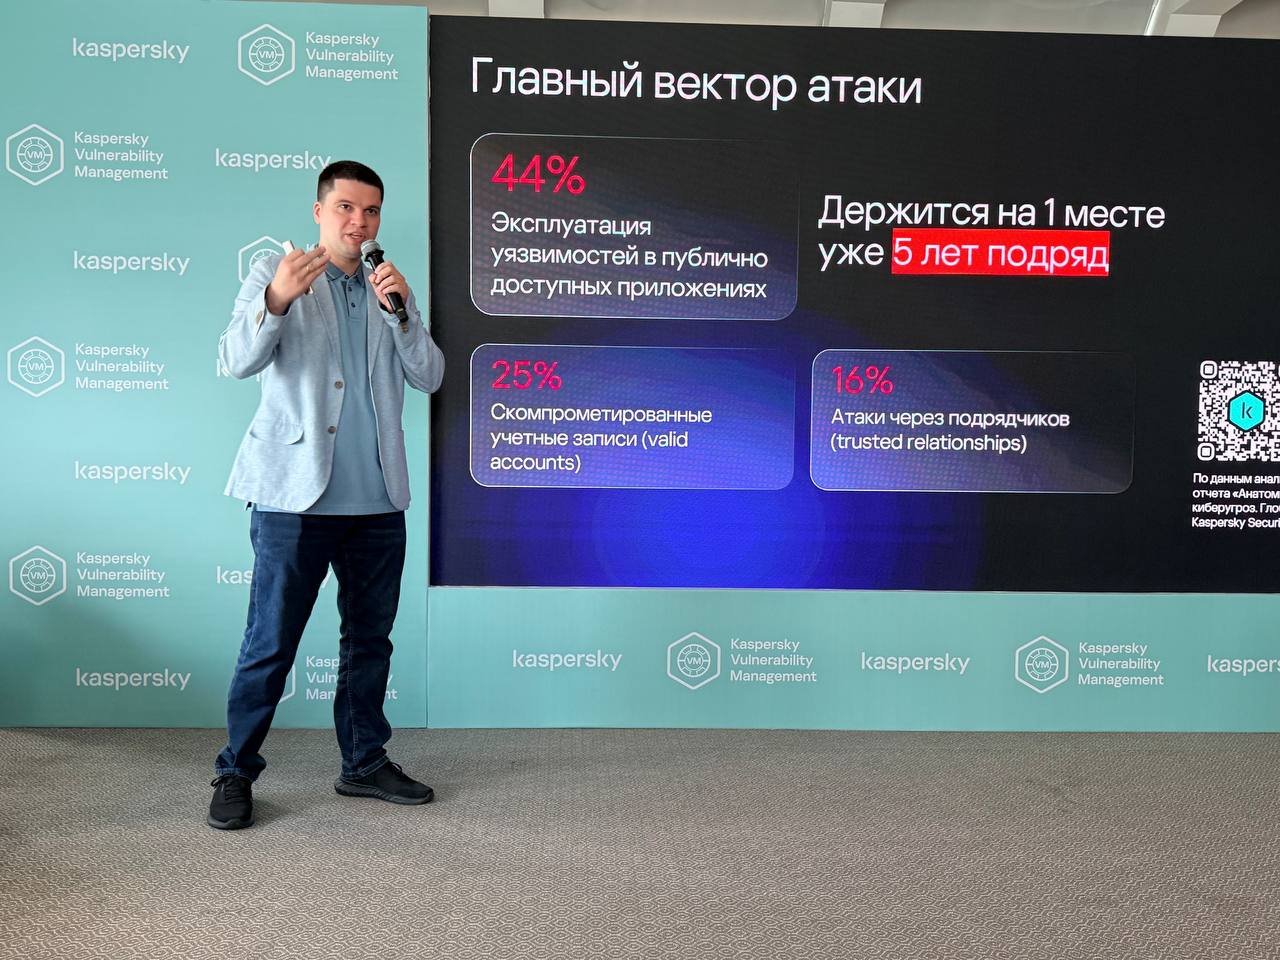
Само управление уязвимостями тем временем превращается из полезной функции в обязательный элемент защиты. Критических дыр становится больше, а искусственный интеллект ускоряет не только работу защитников, но и поиск способов атаковать системы.


В компании описывают происходящее формулой: 0-day превращается в 0-hour. Иными словами, времени между обнаружением уязвимости и её реальной эксплуатацией становится всё меньше.

Как и у других решений этого класса, центральной функцией Kaspersky Vulnerability Management станет скоринг и приоритизация. Представители компании в ответ на вопросы генерального директора Anti-Malware.ru Ильи Шабанова уточнили, что в следующем релизе планируют добавить кастомный скоринг с учётом контекста уязвимого актива.


Быстродействие и низкую нагрузку на инфраструктуру разработчики собираются обеспечить за счёт переиспользования Kaspersky Endpoint Security на хостах и оптимизированного безагентского сканирования.

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.


Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.


Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru