


ИИ научился клепать клоны Android-приложений почти за копейки

ИИ научился клепать клоны Android-приложений почти за копейки

ИИ научился клепать клоны Android-приложений почти за копейки

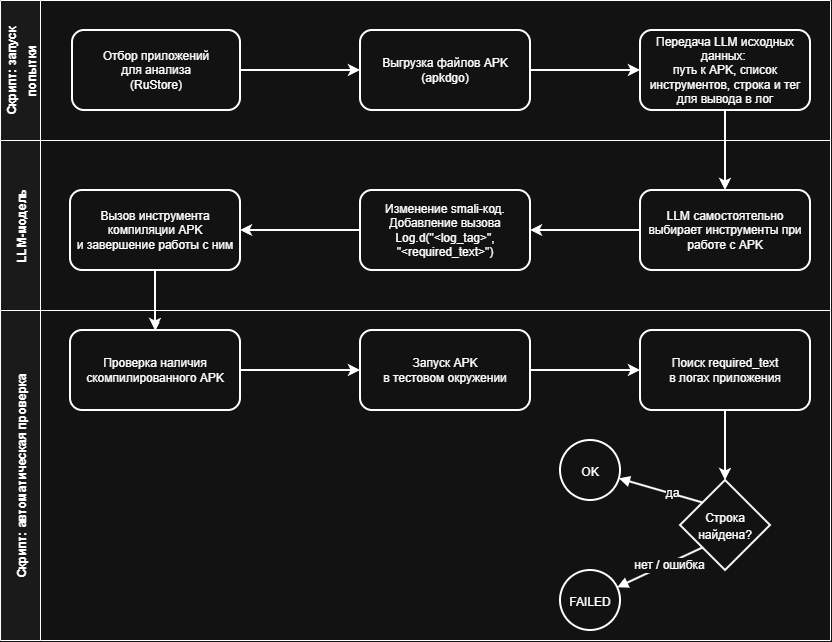
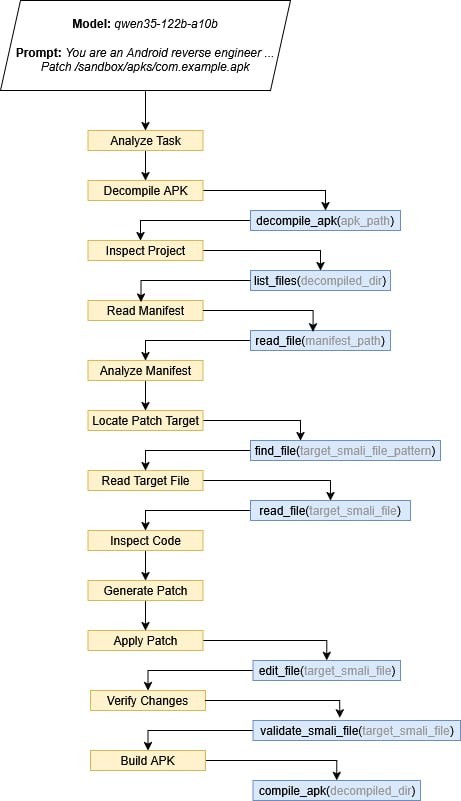
Нейросети могут за несколько минут изменить Android-приложение, пересобрать его и сохранить работоспособность. Причём цена такой операции начинается с 88 копеек, выяснили специалисты Positive Technologies. Эксперимент провели на 90 приложениях разных категорий.

Вредоносный код исследователи не добавляли: они вносили нейтральное изменение и проверяли, продолжит ли программа работать после вмешательства.

Результат получился неприятный. Закрытые коммерческие модели успешно справились с задачей в 84% попыток, модели с открытыми весами — в 61%. В среднем нейросети требовалось 14 итераций и от пяти с половиной до девяти минут.


Стоимость одного успешного результата составила от 0,88 до 40,89 рубля. То есть за несколько тысяч рублей потенциальный злоумышленник может попробовать модифицировать сотню популярных приложений.

На практике вместо безобидной правки в APK можно встроить перехват данных, изменить поведение программы или добавить связь с внешним сервером. Затем поддельную сборку легко выдать за оригинал, улучшенную версию или приложение, которое якобы недоступно в официальном магазине.


Распространять такие клоны могут через сторонние каталоги, сайты, мессенджеры и тематические сообщества. Особенно уязвимы пользователи, которые привыкли скачивать APK где придётся.

В Positive Technologies отмечают, что ИИ не изобрёл новый вид атаки, но заметно снизил порог входа. То, что раньше требовало времени и навыков реверс-инжиниринга, теперь можно частично поручить нейросети.

Разработчикам советуют защищать код от анализа и изменения, отслеживать появление неофициальных сборок и закладывать безопасность ещё на этапе разработки. Иначе клон приложения может появиться быстрее, чем команда успеет выпустить очередной патч.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru