


Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Ищете бензин — отдаете аккаунт: мошенники запустили фейковые карты АЗС

Киберпреступники решили заработать на очередях за топливом. Специалисты «Эфшесть/F6» обнаружили более 60 фишинговых сайтов, которые маскируются под карты АЗС, игровые сервисы, маркетплейсы и видеохостинги. Схема у всех одна. Пользователю обещают показать, где есть бензин, выдать электронный талон на заправку или подарить бонусы в игре.

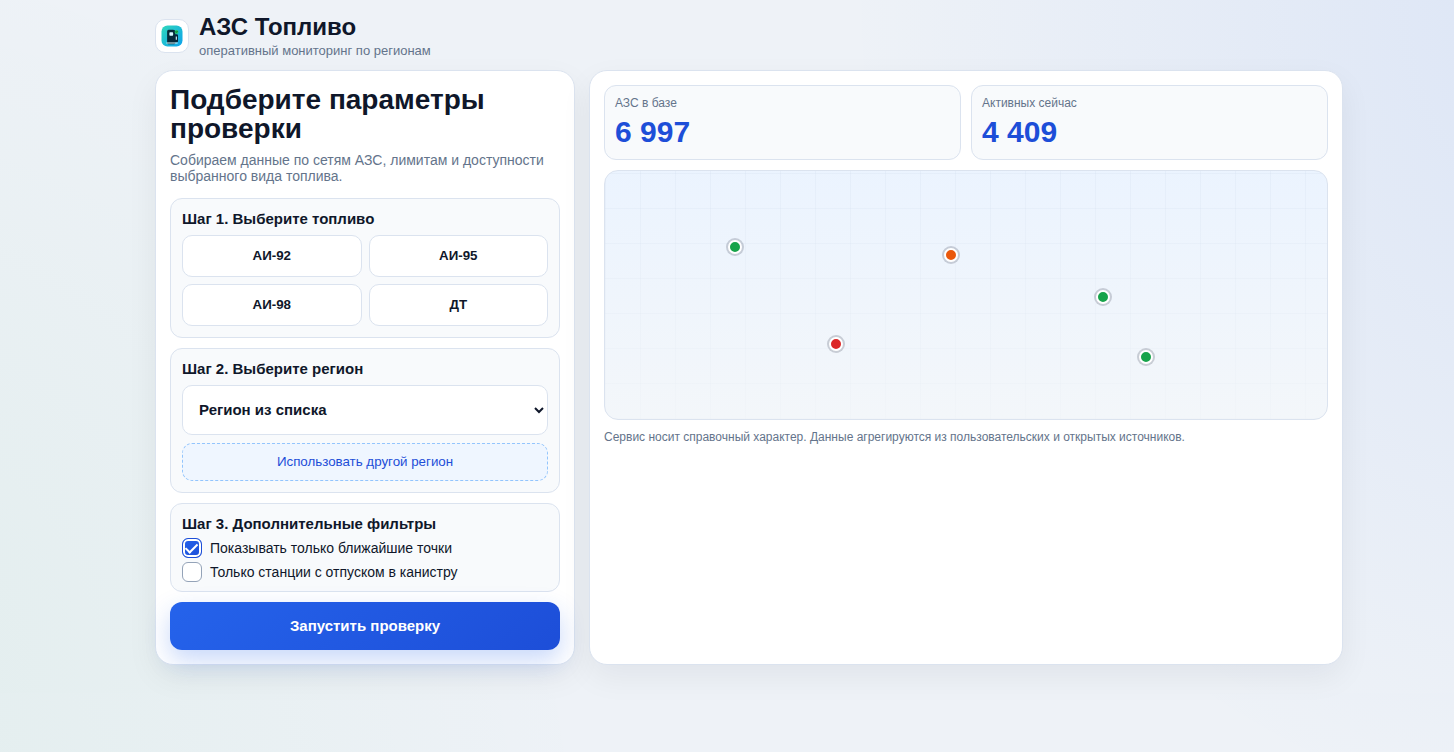
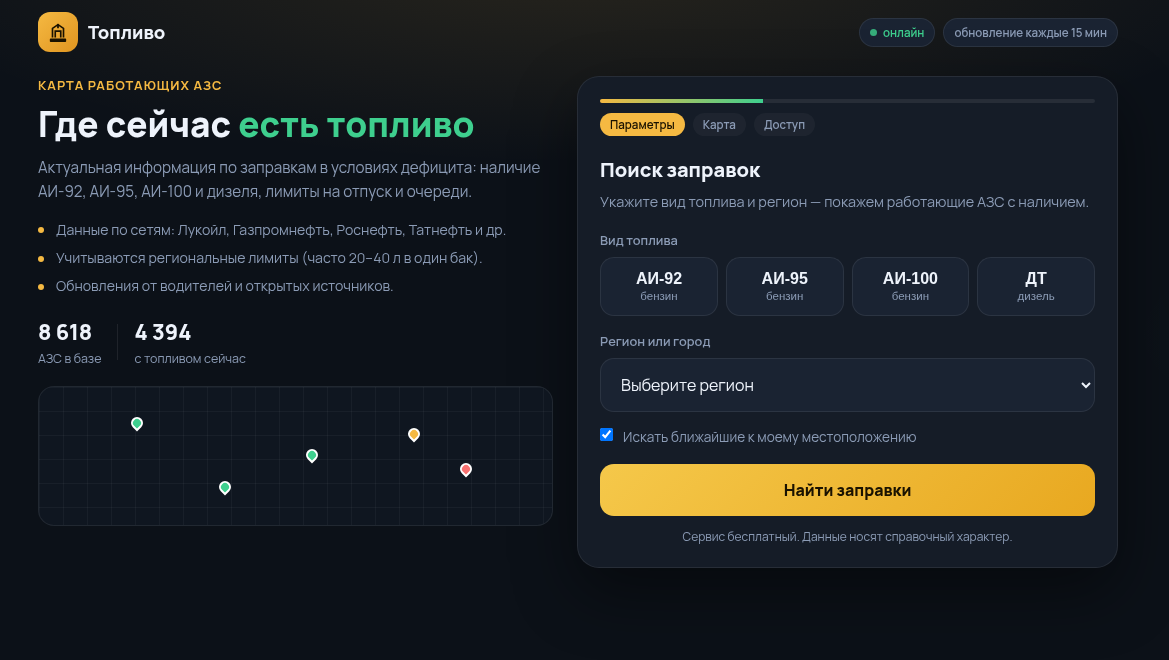
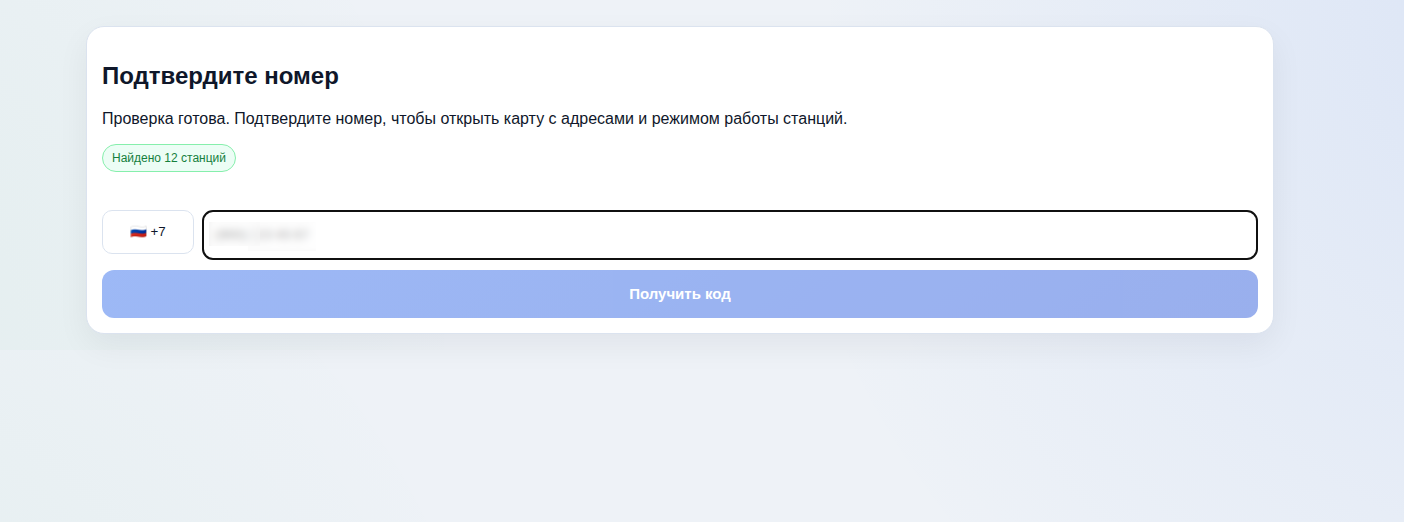
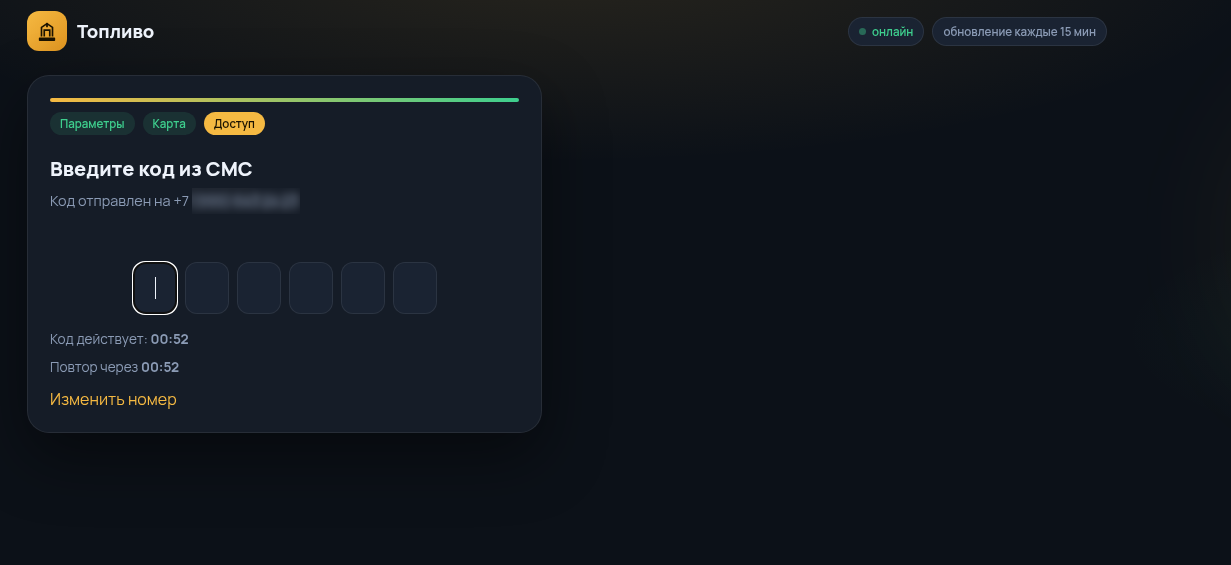
Для этого просят указать номер телефона, а затем ввести код из СМС. После этого мошенники получают доступ к аккаунту в мессенджере. Фейковые карты АЗС выглядят вполне убедительно.


На сайте предлагают выбрать вид топлива и регион, затем якобы находят несколько заправок. Но сам список не показывают. Вместо него появляется форма «подтверждения номера». В другом варианте преступники копируют оформление настоящего сервиса и требуют авторизацию ради несуществующего электронного талона.


Получив код, злоумышленники могут читать переписку, скачивать фото, видео и документы, просматривать контакты и рассылать сообщения от имени жертвы. Иногда владелец даже не сразу замечает взлом: доступ к аккаунту у него сохраняется, пока мошенники тихо хозяйничают внутри.

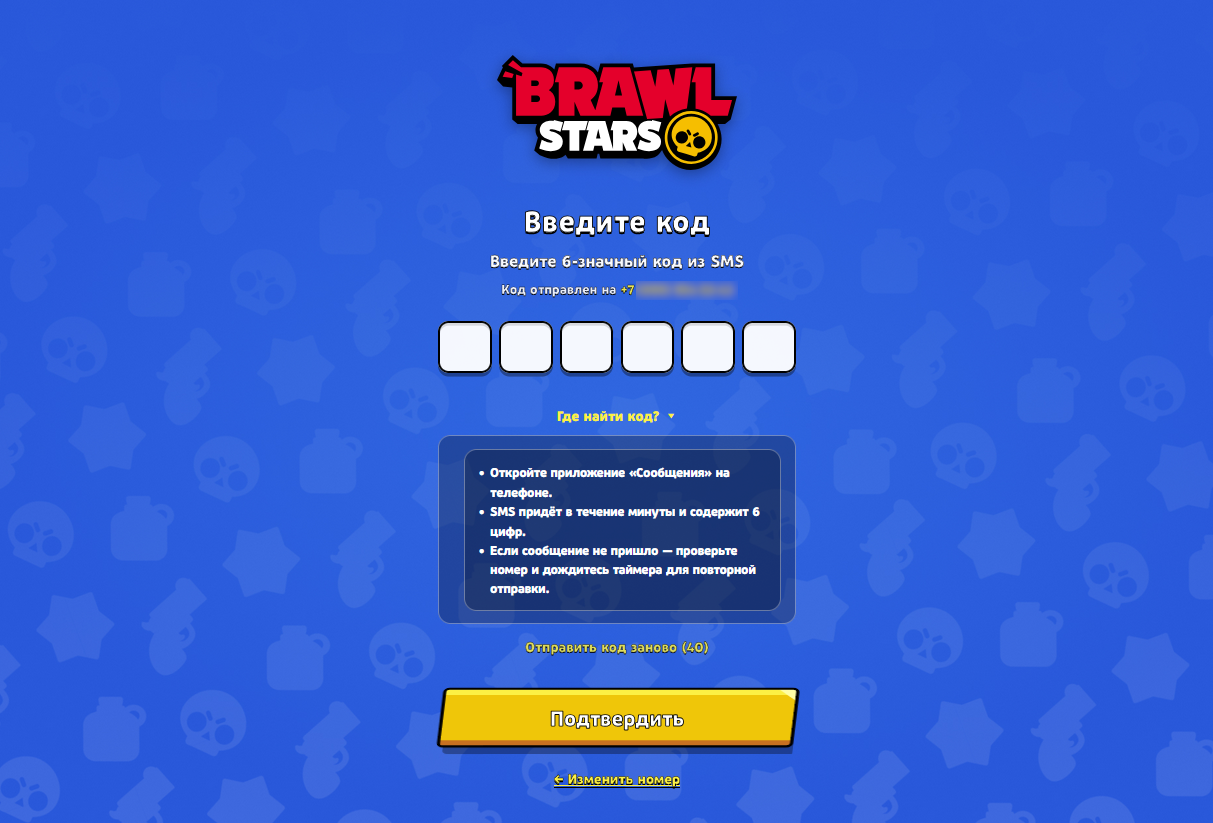
Та же сеть атакует и детей. Под видом Brawl Stars пользователям предлагают бесплатные ящики и игровую валюту после входа через мессенджер.


Более половины найденных сайтов прикрываются брендами маркетплейсов, еще 19% — социальными платформами. Остальные маскируются под карты АЗС, игры, видеосервисы и доски объявлений.

Чаще всего фишинговые страницы размещают в доменных зонах .site, .click, .shop, .lol и .xyz. «Эфшесть/F6» уже направила их на блокировку, но новые адреса продолжают появляться.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru